Autor: Equipo GlobátiKa

  • La traición digital: cómo un peritaje revela el plan de un empleado para robar información

    La traición digital: cómo un peritaje revela el plan de un empleado para robar información

    ¿Puede la actividad de un empleado en su ordenador de trabajo revelar un plan premeditado para robar información y montar una empresa competidora? La respuesta, en la mayoría de los casos, es un rotundo sí. Lo que a menudo comienza como una sospecha o un simple cambio de actitud en un trabajador a punto de marcharse, puede esconder una estrategia de competencia desleal urdida durante meses. La clave para demostrarlo no está en las conversaciones de pasillo, sino en la memoria del dispositivo que ha utilizado cada día.

    Cuando un empleado clave anuncia su partida, las empresas suelen centrarse en la transición y en la búsqueda de un sustituto. Sin embargo, en un entorno competitivo, la preocupación debe ir más allá. Si esa persona planea lanzar un negocio similar, la tentación de llevarse la «joyas de la corona» —listas de clientes, planes estratégicos, diseños o código fuente— es inmensa. Es aquí donde la informática forense se convierte en el aliado indispensable para frenar la fuga de información y proteger el activo más valioso de una compañía.

    Las primeras pistas de una fuga de información

    La intuición de un directivo rara vez falla, pero en un tribunal no tiene ningún valor. Se necesitan pruebas objetivas, contundentes e irrefutables. El análisis forense de un equipo informático no busca opiniones, sino hechos. Un perito informático no especula; reconstruye una secuencia de acciones a partir de la huella digital que todos dejamos al interactuar con la tecnología.

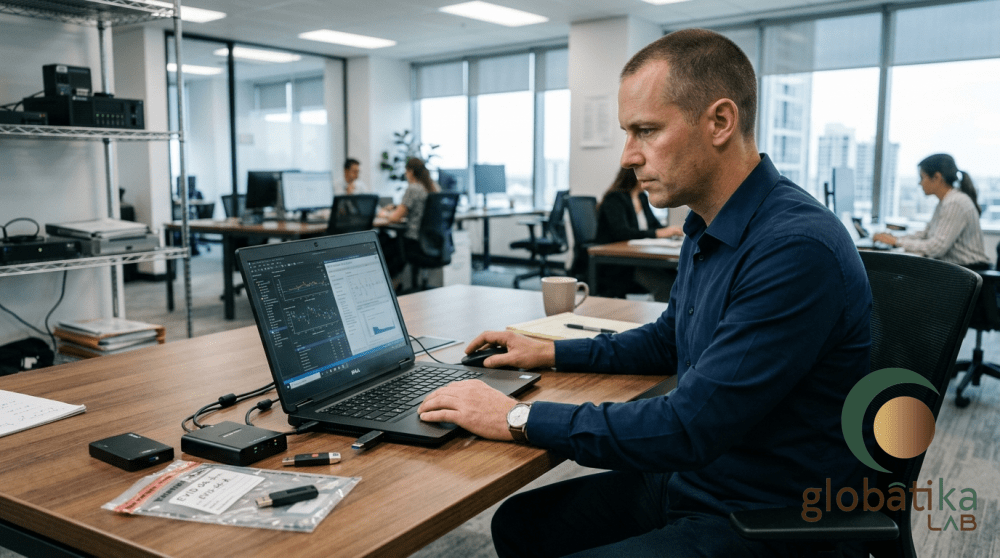
    El proceso comienza con la preservación de la evidencia. En GlobátiKa Peritos Informáticos, el primer paso es siempre realizar una copia forense exacta del disco duro del empleado. Esto garantiza que el equipo original permanezca intacto, preservando la cadena de custodia que será fundamental en un futuro procedimiento judicial. A partir de esa copia, comienza el verdadero trabajo de investigación: conectar los puntos.

    Construyendo la línea temporal del engaño

    El robo de información no es un acto impulsivo, sino un proceso. Un peritaje informático permite dibujar una línea temporal que narra con precisión cómo se desarrolló el plan.

    Fase 1: La investigación y la planificación

    Todo empieza mucho antes de la copia de archivos. El análisis del historial de navegación puede revelar búsquedas en Google como «cómo crear una sociedad limitada», «competidores de [nombre de la empresa actual]» o visitas a portales de registro de dominios. Las fechas de estas búsquedas a menudo coinciden con un descenso en la productividad o un cambio en el patrón de trabajo del empleado.

    Fase 2: La recopilación de datos

    El siguiente paso es identificar la información valiosa. Los registros del sistema (logs) muestran accesos a carpetas y archivos que no forman parte de las tareas habituales del trabajador. Un comercial que de repente accede a planos técnicos o un programador que consulta proyecciones financieras levanta una clara bandera roja. En esta fase es crucial el análisis de dispositivos externos. El registro del sistema operativo guarda un rastro detallado de cada pendrive o disco duro USB que se ha conectado, incluyendo la marca, el modelo, el número de serie y, lo más importante, la fecha y hora exactas de conexión y desconexión.

    Fase 3: Extracción y fuga de información

    Este es el momento crítico. La exfiltración de datos puede ocurrir de varias maneras. El peritaje puede demostrar el envío masivo de correos electrónicos a una cuenta personal (Gmail, Outlook) con archivos adjuntos comprometedores. También puede detectar el uso de plataformas de transferencia de archivos como WeTransfer o la subida de grandes volúmenes de datos a una cuenta personal de Dropbox o Google Drive. El análisis de la red y los registros del navegador son cruciales para detectar estas fugas.

    Fase 4: El intento de borrar las huellas

    A menudo, el empleado intenta eliminar las pruebas borrando el historial de navegación, vaciando la papelera de reciclaje o utilizando programas de «limpieza». Sin embargo, para un especialista forense, «borrado» no significa «destruido». Gran parte de esa información es recuperable, y el propio acto de usar herramientas para eliminar rastros se convierte en una prueba más de la intencionalidad del sujeto.

    La evidencia de la fuga de información en un juicio

    El resultado de todo este análisis es un informe pericial informático. Este documento no es un mero listado de archivos, sino una narración cronológica y fundamentada de los hechos, con pruebas que vinculan de forma inequívoca al empleado con el plan de sustracción de información. Como a menudo subraya nuestro director técnico, Ángel González Pérez, «el objetivo no es solo encontrar datos, sino darles un contexto y un significado irrefutable que el juez pueda comprender».

    Presentar esta línea temporal en un juicio por competencia desleal o revelación de secretos empresariales cambia por completo el panorama. Transforma una sospecha en una certeza probada. Desde GlobátiKa Peritos Informáticos hemos visto cómo informes bien fundamentados han sido determinantes para que las empresas logren medidas cautelares, obtengan indemnizaciones y, sobre todo, protejan su futuro. La traición puede empezar en silencio, pero la huella digital siempre deja un eco muy ruidoso.

    Ante la mínima duda, la prudencia y la anticipación son clave. Actuar a tiempo con el asesoramiento de expertos como los de GlobátiKa Peritos Informáticos no es un gasto, sino una inversión para salvaguardar la continuidad y el valor de un negocio.

    Preguntas frecuentes sobre el peritaje informático en casos de fuga de información

    ¿Es legal que mi empresa analice el ordenador que yo usaba?

    Sí, siempre que el ordenador sea propiedad de la empresa y se utilice para fines laborales. Las políticas de uso de medios tecnológicos de la compañía suelen informar al empleado de que los dispositivos son para uso profesional y pueden ser auditados.

    Si el empleado ha borrado los archivos, ¿se pueden recuperar?

    En muchos casos, sí. Cuando un archivo se «borra» de forma convencional, el sistema operativo simplemente marca el espacio que ocupaba como disponible, pero los datos siguen ahí hasta que son sobrescritos. Un perito informático utiliza software especializado para recuperar esta información.

    ¿Cuánto tiempo tarda una investigación de este tipo?

    La duración varía según la cantidad de información a analizar y la complejidad del caso. Sin embargo, un análisis preliminar para detectar las principales «banderas rojas» puede realizarse en pocos días, permitiendo a la empresa tomar decisiones rápidas.

    ¿Cuál es la prueba más común que se encuentra?

    El registro de conexión de dispositivos USB y la actividad en servicios de almacenamiento en la nube personal (como Dropbox o Google Drive) suelen ser las pruebas más contundentes y fáciles de vincular con la extracción de grandes volúmenes de datos justo antes de la salida del empleado.
  • Usar el certificado digital de tu ex pareja te puede llevar a la cárcel

    Usar el certificado digital de tu ex pareja te puede llevar a la cárcel

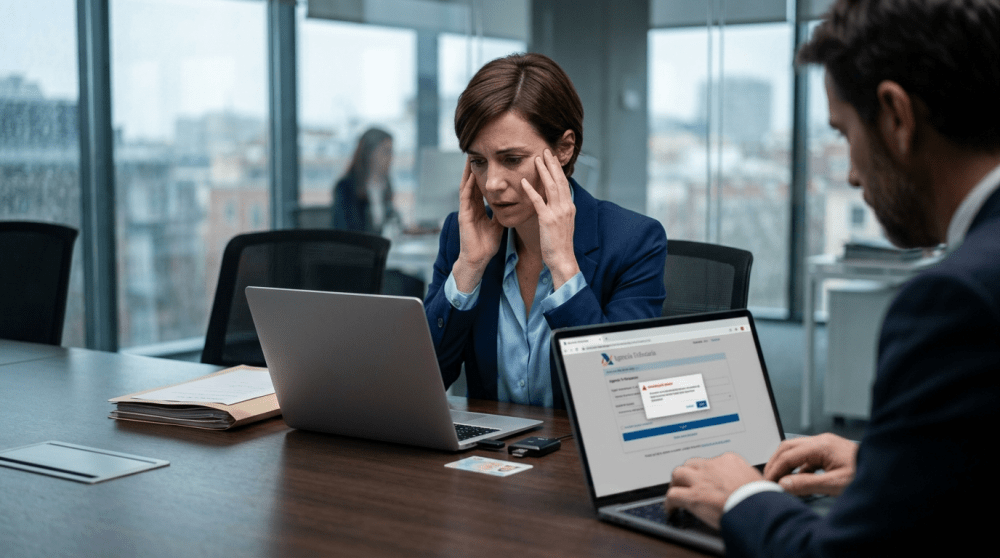
    ¿Qué pasaría si tu ex pareja, con la que quizás compartiste ordenador, secretos y contraseñas, utilizara tu certificado digital sin tu permiso? Lo que puede empezar como un acto de despecho o simple curiosidad para «echar un vistazo» a tus cuentas, puede convertirse rápidamente en una espiral de delitos con consecuencias penales muy graves. No hablamos de una simple indiscreción, sino de un acto con la misma validez legal que falsificar tu firma en un documento oficial.

    Un certificado digital es, en esencia, tu identidad en el mundo online. Es tu DNI y tu firma manuscrita fusionados en un archivo informático que debe estar bajo tu control exclusivo. Cuando otra persona lo utiliza, no está simplemente accediendo a tu información; está actuando en tu nombre, asumiendo tu personalidad jurídica para realizar trámites con plenas garantías legales, como si fueras tú mismo.

    Una puerta abierta a toda tu vida

    La confianza que se deposita en una pareja a menudo lleva a compartir claves y accesos que, tras una ruptura, se convierten en armas peligrosas. Quien posee tu certificado digital tiene las llaves de tu reino digital y administrativo. Puede acceder a tu historial en la Seguridad Social, consultar tus datos fiscales en la Agencia Tributaria, solicitar préstamos a tu nombre, firmar contratos de alquiler o compraventa e incluso crear una empresa en la que figures como administrador.

    Los motivos pueden variar, desde el espionaje para conocer tu nueva situación económica o personal hasta la venganza, causando un perjuicio económico o legal deliberado. En cualquier escenario, la víctima se enfrenta a un problema de gran envergadura, descubriendo a menudo el uso fraudulento cuando ya es demasiado tarde, al recibir una notificación de Hacienda, una carta de un juzgado o la llamada de una entidad de crédito reclamando una deuda que no contrajo.

    El laberinto legal de una firma usurpada

    Utilizar el certificado digital de otra persona no es un juego. El Código Penal español contempla varias figuras delictivas que encajan perfectamente en estas conductas. El más evidente es el delito de usurpación de estado civil, que consiste en hacerse pasar por otra persona. Pero la lista no termina ahí.

    Si el objetivo es acceder a información privada, como correos electrónicos, datos médicos o expedientes, estaríamos ante un delito de descubrimiento y revelación de secretos. Y si el uso del certificado se realiza para obtener un beneficio económico, causando un perjuicio a la víctima (como solicitar un crédito), el acto se tipifica como un delito de estafa, a menudo en concurso con un delito de falsedad documental, ya que una firma digital es legalmente un documento.

    Desde GlobátiKa Peritos Informáticos hemos visto cómo estos casos, lejos de ser anecdóticos, son cada vez más frecuentes y acaban en los tribunales con consecuencias muy serias para el infractor, incluyendo penas de prisión y cuantiosas multas e indemnizaciones.

    La prueba digital es la clave

    Demostrar que no fuiste tú quien realizó esa gestión es el principal desafío. La defensa del infractor a menudo se basa en el argumento de que existía un consentimiento tácito o que la víctima le facilitó las claves voluntariamente en el pasado. Es aquí donde la labor de un perito informático judicial se vuelve indispensable.

    Cada acción en internet deja un rastro. Un perito puede analizar la evidencia digital para demostrar quién, cuándo y desde dónde se utilizó el certificado. Se examinan las direcciones IP de conexión, las características del dispositivo utilizado (ordenador, móvil), el navegador, los horarios y se cruzan con la ubicación y actividad real de la víctima en ese momento. Como suele señalar nuestro director técnico, Ángel González Pérez, la evidencia digital no miente, solo hay que saber interrogarla para que cuente la historia real.

    En GlobátiKa Peritos Informáticos, nuestro trabajo consiste en reconstruir esa cadena de eventos, preservando las pruebas con todas las garantías legales para presentarlas en un juicio. Un informe pericial informático sólido puede desmantelar cualquier coartada y probar de forma fehaciente la usurpación de la identidad digital.

    Cómo actuar si sospechas que usan tu certificado digital

    Si tienes la más mínima sospecha de que tu ex pareja u otra persona puede estar utilizando tu certificado digital, es crucial actuar con rapidez y método.

    1. Revócalo de inmediato: Es el primer paso y el más urgente. Ponte en contacto con la entidad emisora de tu certificado (Fábrica Nacional de Moneda y Timbre, Camerfirma, etc.) y solicita su anulación inmediata. Esto cortará el acceso al instante.
    2. Recopila información: Anota todas tus sospechas. ¿Qué trámite crees que se ha realizado? ¿Cuándo? ¿Por qué crees que ha sido esa persona? No borres mensajes ni emails que puedan servir de indicio.
    3. Denuncia ante la Policía o la Guardia Civil: Acude a las autoridades y presenta una denuncia detallando todo lo sucedido. Aporta toda la información que hayas recopilado.
    4. Busca asesoramiento profesional: Contacta con un abogado especialista en derecho digital y con un perito informático. Si te encuentras en una situación así, no dudes en buscar ayuda profesional. Un informe pericial informático de expertos como los de GlobátiKa puede ser la pieza fundamental para defender tus derechos y demostrar la comisión del delito.

    Preguntas Frecuentes

    ¿Es delito que mi ex use mi certificado digital si conocía la clave?

    Sí. El conocimiento de la contraseña no implica consentimiento para su uso. El certificado digital es personal e intransferible. Utilizarlo sin permiso explícito para cada gestión concreta es un delito, independientemente de cómo se obtuviera el acceso.

    ¿Cómo puedo saber si alguien ha usado mi certificado digital?

    Puedes revisar la actividad en las sedes electrónicas de los organismos públicos, como la Agencia Tributaria o la Seguridad Social. Suelen tener un registro de los últimos accesos. Si detectas una conexión en una fecha y hora en la que no fuiste tú, es una señal de alarma clara.

    ¿Qué debo hacer para que no vuelva a ocurrir tras la ruptura?

    Lo primero es revocar el certificado digital existente y solicitar uno nuevo. Además, es fundamental cambiar todas las contraseñas importantes (banco, correo electrónico, redes sociales) y asegurarse de que la otra persona ya no tiene acceso físico ni remoto a tus dispositivos.

    ¿Sirve de algo denunciar si no tengo pruebas claras?

    Sí. La denuncia es el primer paso para que se inicie una investigación policial y judicial. Aunque no tengas pruebas técnicas, tu testimonio y los indicios que puedas aportar son suficientes. La labor de encontrar las pruebas digitales corresponde a los peritos informáticos una vez el procedimiento judicial esté en marcha.

  • Un ojo invisible en casa cuando la tecnología se vuelve contra ti

    Un ojo invisible en casa cuando la tecnología se vuelve contra ti

    Nuestros hogares se han transformado en entornos inteligentes, repletos de asistentes de voz y dispositivos conectados que prometen simplificar nuestra vida. Pero, ¿qué sucede cuando esa comodidad se convierte en una herramienta para la vigilancia ilícita, en un instrumento de control que vulnera nuestra intimidad y las medidas de protección legal?

    Es una situación cada vez más presente en los tribunales: el uso indebido de dispositivos como Alexa por parte de exparejas que aún conservan acceso a las «claves» o a las cuentas asociadas. Lo que en un principio pudo ser un regalo o un elemento compartido del hogar, se transforma en un canal de escucha no autorizado, un espía silencioso que reporta lo que ocurre en la vivienda. Esta grave problemática no solo atenta contra la esfera privada, sino que en muchos casos supone una vulneración directa de una orden de alejamiento, transformando la distancia física en una cercanía tecnológica prohibida.

    Cuando la voz digital se convierte en una amenaza real

    Los asistentes de voz como Alexa están diseñados para escuchar y responder a comandos específicos. Sin embargo, sus capacidades van mucho más allá de reproducir música o informar del tiempo. Funciones como las llamadas entre dispositivos, la intercomunicación interna (Drop In) o la simple retención de grabaciones de voz en la nube, si se gestionan de forma inadecuada o con intenciones maliciosas, pueden ser explotadas para espiar. Cuando una expareja mantiene las credenciales de acceso a la cuenta de Amazon asociada a estos dispositivos, o incluso si ha configurado accesos secundarios en sus propios terminales, se abre una peligrosa ventana a la vida de la víctima.

    El problema es doble: por un lado, se invade la intimidad de la persona al registrarse y acceder a conversaciones o sonidos del ámbito privado. Por otro, si existe una orden de alejamiento, este tipo de acceso remoto y vigilancia supone un quebrantamiento claro de las medidas cautelares impuestas. No es necesario el contacto físico o directo para vulnerar una orden judicial; la injerencia telemática, a través de estos dispositivos, es igualmente grave y punible.

    La delgada línea entre la tecnología y el delito

    Vulneración de la intimidad en el ámbito digital

    La intimidad es un derecho fundamental protegido por nuestra Constitución (Artículo 18) y por las leyes de protección de datos. El hecho de que un tercero acceda a grabaciones de audio o a la actividad de un dispositivo en el hogar de otra persona sin su consentimiento explícito es una intromisión ilegítima. Si además estas grabaciones revelan aspectos de su vida privada, estamos ante un delito de descubrimiento y revelación de secretos, tipificado en el Código Penal. La facilidad con la que un dispositivo «inteligente» puede grabar y almacenar información convierte a estos aparatos en puntos sensibles para nuestra privacidad.

    El quebrantamiento de la orden de alejamiento por vía telemática

    Una orden de alejamiento tiene como fin proteger a la víctima de cualquier forma de contacto o aproximación por parte de la persona denunciada. En la era digital, esta protección debe extenderse más allá del plano físico. La vigilancia a través de un asistente de voz, el acceso a información sobre el día a día de la víctima o incluso la mera sensación de ser observado, constituyen una forma de acoso y, por ende, un claro quebrantamiento de la medida cautelar. La justicia entiende que el espíritu de la ley busca proteger a la víctima de cualquier injerencia, y la tecnología no es una excepción a esta premisa.

    La búsqueda de la evidencia digital: el papel del perito informático

    Demostrar que se ha producido una vulneración de este tipo requiere un profundo conocimiento técnico y jurídico. Aquí es donde la labor de un perito informático judicial se vuelve crucial. En GlobátiKa Peritos Informáticos, nos especializamos en rastrear y analizar la huella digital que estos actos dejan. No basta con la sospecha; es imprescindible aportar pruebas irrefutables ante un tribunal.

    Nuestra intervención se centra en varios frentes:

    • Análisis de Cuentas: Revisamos los historiales de actividad de las cuentas de Amazon u otras plataformas vinculadas al dispositivo Alexa. Esto incluye registros de acceso, direcciones IP de conexión, dispositivos asociados y configuraciones de privacidad.
    • Solicitud de Datos a Proveedores: Mediante la correspondiente autorización judicial, podemos solicitar a empresas como Amazon la entrega de registros de voz y actividad del dispositivo, así como metadatos que demuestren quién accedió, cuándo y desde dónde.
    • Examen de Dispositivos: En algunos casos, el análisis forense de los dispositivos de la víctima (móviles, tabletas) puede revelar aplicaciones o configuraciones sospechosas.
    • Correlación de Eventos: Un punto clave es vincular las acciones detectadas con la persona investigada, demostrando que fue la expareja quien realizó el acceso o la monitorización. Como bien señala nuestro experto, Ángel González Pérez, “la clave no es solo encontrar el dato, sino demostrar su autenticidad, la cadena de custodia y la atribución a la persona responsable, para que la prueba tenga validez en sede judicial”.

    La complejidad de estos casos requiere una metodología rigurosa y herramientas especializadas para asegurar que la evidencia recolectada sea admisible en un proceso judicial. En GlobátiKa, nuestra experiencia nos permite desentrañar estas tramas tecnológicas y presentar informes periciales claros y concluyentes.

    Proteger tu hogar inteligente: medidas preventivas

    Ante este escenario, es fundamental tomar precauciones:

    • Cambia Contraseñas: Asegúrate de que las claves de tu Wi-Fi y de tus cuentas de Amazon u otros servicios vinculados a tus dispositivos inteligentes sean únicas y robustas.
    • Revisa Accesos: Accede a la configuración de tus dispositivos y a las aplicaciones asociadas para verificar qué usuarios y dispositivos tienen acceso. Elimina cualquier permiso o conexión desconocida o no autorizada.
    • Desactiva Funciones Innecesarias: Considera desactivar funciones como «Drop In» o la grabación de voz continua si no las utilizas.
    • Borra Historial de Voz: Puedes configurar Alexa para que elimine automáticamente tus grabaciones de voz o hacerlo manualmente con regularidad.

    Si tienes la mínima sospecha de que tus dispositivos inteligentes están siendo utilizados para espiarte, no dudes en actuar. La intervención temprana de un perito informático puede ser determinante para recopilar la evidencia necesaria antes de que se pierda, y para proteger tu intimidad y tu seguridad.

    En GlobátiKa Peritos Informáticos, estamos comprometidos con la protección de tu privacidad en el entorno digital y con el esclarecimiento de estos complejos casos, garantizando que la justicia prevalezca incluso en la era de la inteligencia artificial.

    Preguntas frecuentes

    ¿Puede Alexa grabar sin mi consentimiento?

    Alexa está diseñada para grabar solo después de escuchar su palabra de activación («Alexa», «Echo», etc.). Sin embargo, las grabaciones se almacenan en la nube de Amazon y son accesibles a través de la cuenta asociada, lo que puede ser explotado si alguien tiene acceso no autorizado a su cuenta.

    ¿Cómo puedo saber si alguien accede a mi Alexa de forma remota?

    Debe revisar el historial de actividad de su cuenta de Amazon en la aplicación Alexa o en la web. Busque accesos desde dispositivos o ubicaciones desconocidas, o actividades inusuales. Un perito informático puede analizar estos registros con mayor profundidad.

    ¿Qué debo hacer si sospecho una vulneración de intimidad o de una orden de alejamiento a través de Alexa?

    Primero, asegure sus cuentas cambiando contraseñas y desactivando accesos no reconocidos. Luego, recoja cualquier indicio (pantallazos, fechas). Acuda a la policía para presentar una denuncia y contacte con peritos informáticos judiciales para que inicien una investigación técnica y aseguren la evidencia.

    ¿Cómo puede un perito informático ayudar en estos casos?

    Un perito informático judicial puede identificar, asegurar y analizar la evidencia digital de accesos no autorizados a su dispositivo Alexa y a su cuenta de Amazon. Elaborará un informe pericial que demuestre la vulneración de intimidad o el quebrantamiento de la orden de alejamiento, lo cual es crucial para el proceso judicial.

  • Cuando Alexa escucha demasiado el peligro de la intimidad y las órdenes de alejamiento

    Cuando Alexa escucha demasiado el peligro de la intimidad y las órdenes de alejamiento

    ¿Podría su asistente de voz inteligente, ese dispositivo que le acompaña en su hogar, convertirse en una herramienta para la vulneración de su intimidad o incluso para el quebrantamiento de una orden de alejamiento? Lo que hasta hace poco parecía ciencia ficción, es hoy una realidad preocupante que exige nuestra máxima atención.

    Alexa un testigo silencioso en su hogar

    Dispositivos como Alexa de Amazon han transformado la forma en que interactuamos con la tecnología y con nuestro propio entorno doméstico. Nos facilitan la vida, nos entretienen y nos conectan. Sin embargo, su funcionamiento inherente, basado en la escucha constante (aunque pasiva) para activar comandos, los convierte en elementos sensibles cuando la privacidad entra en juego.

    Alexa está diseñada para «escuchar» la palabra de activación, como «Alexa» o «Echo». Solo después de reconocerla, graba y envía un fragmento de audio a la nube para procesar la solicitud. Pero, ¿qué sucede si alguien con acceso indebido a su cuenta o a ciertas funcionalidades utiliza esta tecnología con fines maliciosos? La problemática se agrava exponencialmente.

    Las claves de la expareja una puerta abierta a la invasión

    El escenario es lamentablemente común: tras una ruptura, una de las partes mantiene acceso a credenciales digitales compartidas durante la relación, como las de una cuenta de Amazon vinculada al dispositivo Alexa del otro. Esta situación crea una brecha de seguridad crítica. Con esas claves, la expareja podría:

    • Acceder al historial de voz de Alexa, escuchando grabaciones de comandos y, potencialmente, fragmentos de conversaciones privadas.
    • Utilizar la función «Drop In» (si estuviera activada y configurada con el perfil de la expareja), que permite iniciar una conversación o escuchar el ambiente de la vivienda sin necesidad de que la otra persona acepte. Esto es equivalente a una escucha activa en tiempo real.
    • Manipular ajustes del dispositivo o incluso instalar nuevas «skills» que podrían tener implicaciones en la privacidad.

    Esta intrusión no es solo una molestia; representa una grave vulneración de derechos fundamentales y, en contextos específicos, puede tener implicaciones penales muy serias.

    La vulneración de intimidad un derecho fundamental en riesgo

    El derecho a la intimidad personal y familiar, consagrado en nuestra Constitución, protege la esfera más privada de cada individuo. La escucha o grabación de conversaciones en el ámbito doméstico sin consentimiento expreso es una clara violación de este derecho. La Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD) también refuerza la protección de nuestra información personal, incluyendo datos de voz.

    Un dispositivo como Alexa, manejado remotamente por una persona ajena (o con intenciones hostiles), se convierte en un medio para espiar, para conocer detalles de la vida privada que no deberían trascender. El simple hecho de saber que se está siendo escuchado, incluso sin grabaciones concretas, genera un estado de ansiedad y vulnerabilidad insostenible.

    Quebrantamiento de orden de alejamiento consecuencias penales graves

    Si a la vulneración de intimidad le sumamos la existencia de una orden de alejamiento, el problema escala a un nivel de extrema gravedad. Una orden de alejamiento prohíbe cualquier tipo de contacto con la persona protegida, ya sea físico, telefónico, telemático o por cualquier otro medio de comunicación o acercamiento.

    Utilizar un dispositivo Alexa para escuchar, monitorear o espiar a la víctima de una orden de alejamiento constituye, sin lugar a dudas, un acto de «contacto» indirecto y una forma de control. Este tipo de acción podría ser considerado un delito de quebrantamiento de condena o de orden de alejamiento, tipificado en el Código Penal español (artículo 468), que conlleva penas de prisión.

    No es necesario un contacto físico o una llamada directa para que se produzca el quebrantamiento. La vigilancia a través de medios tecnológicos, especialmente los que permiten una intromisión directa en el hogar, es una forma de acoso y control que la ley persigue con contundencia.

    El papel crucial del perito informático judicial

    En situaciones tan delicadas y complejas, la intervención de un perito informático judicial es fundamental. En GlobátiKa Peritos Informáticos, nuestra labor es investigar, analizar y obtener pruebas digitales que demuestren la existencia de estas vulneraciones. La naturaleza volátil de los datos digitales y la necesidad de una metodología forense rigurosa hacen que esta tarea sea exclusiva de profesionales especializados.

    Nuestros expertos pueden:

    • Analizar los dispositivos afectados y las cuentas vinculadas para rastrear accesos no autorizados.
    • Recopilar y preservar digitalmente cualquier rastro de actividad sospechosa (historiales de voz, registros de conexiones, uso de «Drop In»).
    • Elaborar un informe pericial que presente las pruebas de manera clara, objetiva y reproducible, apto para ser presentado en sede judicial.

    Como indica Ángel González Pérez, uno de nuestros referentes profesionales, «en la era digital, la prueba reside a menudo en bits y bytes invisibles. Nuestra misión es darles voz y convertirlos en evidencia inquebrantable para la justicia.»

    La obtención de estos datos requiere, en muchos casos, autorizaciones judiciales que permitan acceder a la información que custodian los proveedores de servicios (como Amazon). La cadena de custodia de la evidencia digital es primordial para asegurar su validez en un proceso judicial.

    Proteja su privacidad digital y sus derechos

    Si sospecha que su intimidad está siendo comprometida a través de sus dispositivos inteligentes o si es víctima de un quebrantamiento de orden de alejamiento por medios tecnológicos, es vital actuar con celeridad:

    • Cambie inmediatamente todas sus contraseñas, especialmente las de su cuenta Amazon y otras plataformas vinculadas a sus dispositivos.
    • Revise y revoque los accesos a sus dispositivos desde cuentas de terceros.
    • Deshabilite la función «Drop In» o asegúrese de que solo las personas de confianza tengan acceso a ella.
    • Contacte a profesionales como GlobátiKa Peritos Informáticos para evaluar la situación y determinar los pasos legales y técnicos a seguir.

    No subestime la capacidad de estos dispositivos para ser utilizados con fines ilícitos. La seguridad digital es una extensión de nuestra seguridad personal, y protegerla es proteger nuestros derechos fundamentales.

    Preguntas Frecuentes

    ¿Puede Alexa grabar conversaciones sin mi permiso?

    Normalmente, Alexa solo graba después de detectar su palabra de activación («Alexa») y envía ese fragmento a la nube. Sin embargo, si un tercero tiene acceso a su cuenta o activa funciones como «Drop In» sin su conocimiento, podría escuchar o grabar el ambiente de su hogar.

    ¿Cómo puedo saber si alguien está escuchando mi Alexa?

    Es difícil detectarlo en tiempo real. La mejor forma es revisar el historial de voz en su aplicación de Alexa, buscar actividad inusual en su cuenta de Amazon, o comprobar si la función «Drop In» ha sido utilizada por personas no autorizadas.

    ¿Qué pruebas puede obtener un perito informático en estos casos?

    Un perito puede rastrear accesos a la cuenta de Amazon, analizar registros de uso del dispositivo, examinar historiales de voz y conexiones para determinar si ha habido una intrusión, cuándo ocurrió y qué acciones se realizaron.

    ¿Es un delito usar Alexa para espiar a alguien con una orden de alejamiento?

    Sí. Constituye una clara vulneración de intimidad y puede ser considerado un delito de quebrantamiento de condena o de orden de alejamiento, con graves consecuencias penales.

    ¿Qué debo hacer si creo que mi expareja está espiándome a través de Alexa?

    Cambie todas las contraseñas relevantes, desvincule y reconfigure los dispositivos, y contacte a las autoridades y a un perito informático judicial como GlobátiKa para que le asesore sobre la mejor forma de proceder legal y técnicamente.

  • Acoso digital por Bluetooth la prueba crucial en la pantalla

    Acoso digital por Bluetooth la prueba crucial en la pantalla

    ¿Es posible que un mensaje ofensivo aparezca en la pantalla de su televisor o móvil a través de una conexión Bluetooth, y que esto sirva como prueba de acoso o para demostrar el quebrantamiento de una orden de alejamiento? En la era digital, donde las interacciones se expanden más allá de lo físico, las vías para el hostigamiento también evolucionan. Sin embargo, lo que parece una evidencia clara para la víctima, a menudo se convierte en un complejo desafío técnico y jurídico a la hora de presentarlo ante la justicia.

    La delgada línea entre la sospecha y la prueba digital

    Bluetooth, esa tecnología de corto alcance que utilizamos a diario para conectar nuestros auriculares, altavoces o dispositivos inteligentes, también puede ser utilizada con fines maliciosos. Imagínese estar en casa y que un mensaje inesperado y ofensivo aparezca en su televisor o teléfono, aparentemente de la nada. La primera reacción es de desconcierto, luego de angustia, especialmente si se sospecha de alguien con quien existe una medida cautelar o una situación de conflicto.

    Pero una cosa es la percepción de la víctima y otra muy distinta es convertir esa vivencia en una prueba digital irrefutable, admisible en un proceso judicial. La naturaleza de las conexiones Bluetooth, su corto alcance y la forma en que los dispositivos gestionan la visibilidad y el intercambio de datos, añaden capas de complejidad que requieren de un análisis forense exhaustivo.

    Cuando la tecnología se vuelve una herramienta de acoso

    Los escenarios en los que un mensaje ofensivo podría «aparecer» en una pantalla vía Bluetooth son diversos y no siempre implican una conexión directa en el sentido tradicional. Podríamos hablar de:

    • Nombres de dispositivos ofensivos: Algunos dispositivos permiten cambiar su nombre de Bluetooth visible. Si un agresor se acerca y su dispositivo aparece en una lista de dispositivos cercanos con un nombre intimidatorio o insultante, esto ya constituye una forma de hostigamiento.
    • Envío de archivos maliciosos: Aunque menos común sin una aceptación explícita, algunas vulnerabilidades o configuraciones específicas podrían permitir el envío de archivos con contenido ofensivo que, al intentar abrirse, muestren el mensaje.
    • Notificaciones engañosas: Ciertas funciones de proximidad o el uso de balizas (beacons) Bluetooth de bajo consumo (BLE) podrían ser manipuladas para generar notificaciones en dispositivos cercanos, aunque la capacidad de insertar texto arbitrario en ellas varía mucho según el sistema operativo y la aplicación.
    • Aprovechamiento de vulnerabilidades: En casos más avanzados, una vulnerabilidad en el protocolo Bluetooth del dispositivo receptor podría permitir inyectar o mostrar contenido sin interacción. Estas son, sin embargo, exploits complejos y menos frecuentes en dispositivos actualizados.

    Es crucial entender que no siempre se trata de un «mensaje» enviado directamente como un SMS. A menudo, el hostigamiento se manifiesta de maneras más sutiles pero igualmente impactantes, aprovechando las funcionalidades existentes o las debilidades del ecosistema digital.

    El desafío de la atribución en el entorno Bluetooth

    Determinar con certeza quién es el remitente de un mensaje ofensivo que aparece por Bluetooth es el mayor reto. La tecnología Bluetooth opera en un rango limitado, lo que implica que el presunto agresor debe estar relativamente cerca. Sin embargo, «cerca» puede significar desde unos pocos metros hasta decenas, dependiendo del tipo de dispositivo y las condiciones del entorno. Además, las direcciones MAC de los dispositivos Bluetooth, que son identificadores únicos, pueden ser aleatorizadas o fácilmente modificadas (spoofing) por usuarios con ciertos conocimientos, lo que dificulta la identificación directa del dispositivo de origen.

    Una simple captura de pantalla del mensaje en su televisor o móvil, aunque es un primer paso fundamental para documentar el hecho, no es suficiente por sí misma para probar la autoría ni la integridad de la evidencia ante un tribunal. Podría argumentarse que la captura ha sido manipulada, que el mensaje proviene de otro origen o incluso que la víctima lo generó.

    Más allá de una captura de pantalla: la importancia del peritaje

    Aquí es donde la intervención de un perito informático judicial se vuelve indispensable. Un experto no se limita a observar la pantalla, sino que profundiza en el análisis forense de los dispositivos implicados. Esto incluye:

    • Preservación de la evidencia: Asegurar que los datos del dispositivo afectado se extraigan de forma íntegra y sin alteraciones, siguiendo un estricto protocolo de cadena de custodia.
    • Análisis de registros (logs): Examinar los registros del sistema operativo del móvil o TV en busca de trazas de conexiones Bluetooth, intentos de emparejamiento, transferencias de datos o actividades inusuales en el momento de la agresión.
    • Análisis de tráfico Bluetooth: En algunos casos, si se dispone de las herramientas y el momento adecuado, se puede intentar capturar y analizar el tráfico Bluetooth en el entorno para identificar dispositivos cercanos y sus interacciones.
    • Correlación de datos: Cruzar la información obtenida del dispositivo de la víctima con otros posibles indicios, como declaraciones, ubicación geográfica, patrones de comportamiento, etc.

    En GlobátiKa Peritos Informáticos, nuestro equipo cuenta con la experiencia y las herramientas necesarias para abordar estos complejos escenarios. Como bien señala nuestro director técnico, Ángel González Pérez, “el rigor metodológico es la piedra angular de cualquier pericial digital. No basta con ver un mensaje; hay que desentrañar cómo llegó allí, quién lo envió y, sobre todo, garantizar que esa verdad se mantenga inalterable desde la escena digital hasta la sala del tribunal”.

    ¿Cómo se convierte una agresión digital en una prueba judicial válida?

    Una vez recopilada y analizada la evidencia digital, el perito informático elabora un informe pericial. Este documento técnico y riguroso detalla la metodología utilizada, los hallazgos y las conclusiones, traduciendo la jerga técnica a un lenguaje comprensible para jueces y abogados. Es este informe, junto con la posible declaración del perito en sede judicial, lo que permite al juzgado valorar la prueba digital como un elemento más en el conjunto probatorio.

    En el contexto de un delito de acoso o el quebrantamiento de una orden de alejamiento, el informe pericial puede establecer el nexo causal entre la acción del presunto agresor (el envío o visualización del mensaje ofensivo) y el daño o incumplimiento legal. Demostrar que un individuo se ha aproximado lo suficiente para establecer una conexión Bluetooth y ha utilizado esta vía para hostigar, puede ser decisivo para la resolución del caso.

    GlobátiKa Peritos Informáticos: su aliado en la justicia digital

    En GlobátiKa Peritos Informáticos, entendemos la angustia y la impotencia que genera el acoso digital. Si usted o alguien de su entorno está siendo víctima de este tipo de situaciones, y sospecha que se utilizan tecnologías como Bluetooth para enviar mensajes ofensivos o vulnerar una orden de alejamiento, es vital actuar con celeridad. Nuestra experiencia en peritajes informáticos judiciales nos permite analizar los rastros digitales, preservar la evidencia y presentar un informe robusto que sirva de apoyo en procedimientos legales. No deje que el acoso digital quede impune por falta de pruebas sólidas.

    Preguntas Frecuentes sobre Acoso Bluetooth y Pruebas Digitales

    ¿Es fácil rastrear un mensaje ofensivo por Bluetooth?

    No, es un proceso complejo. Requiere herramientas especializadas y conocimientos forenses para analizar los registros del dispositivo afectado y, en ocasiones, capturar el tráfico Bluetooth. La atribución directa es un gran desafío.

    ¿Una captura de pantalla sirve como prueba?

    Una captura de pantalla es un indicio inicial importante, pero por sí sola no es suficiente como prueba judicial. Necesita ser validada por un perito informático que certifique su autenticidad e integridad y la vincule con otros datos forenses.

    ¿Qué tipo de evidencia puede recopilar un perito?

    Un perito puede recopilar registros de conexiones Bluetooth, direcciones MAC (si están disponibles), metadatos de archivos, registros de actividad del sistema operativo, y trazas de notificaciones que puedan relacionarse con la agresión.

    ¿Cuánto tarda un proceso de peritaje de este tipo?

    La duración varía según la complejidad del caso, la cantidad de dispositivos implicados y la disponibilidad de los mismos. Puede ir desde unos pocos días hasta varias semanas.

    ¿GlobátiKa puede ayudarme si creo estar siendo acosado?

    Sí, en GlobátiKa Peritos Informáticos le ofrecemos asesoramiento y realizamos el análisis forense necesario para obtener las pruebas digitales que su caso requiere, siempre con la máxima profesionalidad y rigor.

  • La verdad de un vehículo en el juzgado el perito informático al rescate

    La verdad de un vehículo en el juzgado el perito informático al rescate

    En la era digital, ¿podemos realmente confiar en un vídeo o una fotografía que encontramos en línea cuando hay dinero o un proceso judicial de por medio? Especialmente cuando se trata de algo tan tangible y valioso como un vehículo. La respuesta, a menudo, es compleja si no se cuenta con las herramientas y el conocimiento adecuados.

    La Era Digital y la Búsqueda de la Verdad Judicial

    Vivimos rodeados de contenido digital. Cada día, miles de millones de imágenes y vídeos se publican y comparten en internet. Un vehículo, ya sea un coche de lujo, una furgoneta de reparto o un camión industrial, puede ser protagonista en multitud de situaciones. Desde la compraventa y tasación hasta los accidentes de tráfico, pasando por litigios sobre su estado o historial. En todos estos escenarios, la evidencia digital es cada vez más frecuente y, a menudo, crucial.

    Sin embargo, la facilidad con la que se puede manipular el contenido digital plantea un desafío enorme para la justicia. Una foto editada, un vídeo recortado o una descripción engañosa pueden alterar significativamente la percepción de un juez o un perito. Aquí es donde la figura del perito informático judicial se vuelve indispensable, no solo para analizar la información, sino para certificar su autenticidad e integridad.

    Más Allá de una Simple Imagen la Certificación Digital

    Cuando un procedimiento judicial requiere determinar el valor o el estado de un vehículo, presentar una captura de pantalla o un vídeo descargado de internet raramente será suficiente. ¿Cómo se puede asegurar que esa imagen no ha sido modificada? ¿Cómo se demuestra que realmente corresponde a una fecha y hora específicas? La respuesta reside en la certificación de la evidencia digital, un proceso riguroso que va mucho más allá de las capacidades de un usuario común.

    La certificación implica utilizar metodologías y herramientas especializadas que garantizan la inalterabilidad de la prueba. Se busca sellar la integridad del contenido digital desde el momento de su captura, demostrando que no ha sufrido modificaciones posteriores y que procede de la fuente original que se pretende acreditar.

    Herramientas Online la Clave para la Prueba Digital Robusta

    Los peritos informáticos judiciales cuentan con un arsenal de herramientas, muchas de ellas online, diseñadas específicamente para este propósito. No son simples programas de descarga o edición, sino plataformas avanzadas que permiten capturar contenidos web —ya sean páginas, fotos o vídeos— de manera forense. Esto significa que la captura se realiza dejando una huella digital irrefutable, un «sello» que acredita su existencia, su contenido y el momento exacto en que fue obtenida.

    Imaginemos un caso donde el valor de un vehículo en el momento de un siniestro es clave. Un vídeo publicado en redes sociales semanas antes del incidente, donde se muestra el vehículo en perfectas condiciones, podría ser una prueba vital. El perito informático, mediante herramientas online certificadas, puede capturar ese vídeo de forma que su autenticidad no pueda ser cuestionada en sala, demostrando que no ha sido alterado y que fue publicado en una fecha determinada.

    Estas herramientas no solo capturan el contenido visual, sino también los metadatos asociados, como fechas de publicación, autores y URL de origen. Toda esta información se integra en un acta de certificación que acompaña a la prueba, dotándola de la fuerza probatoria necesaria en cualquier procedimiento judicial.

    Actas de Navegación y Fotos Certificadas el Fundamento de la Valoración

    Dentro de este marco, dos elementos cobran especial relevancia en la tasación de vehículos para procedimientos judiciales: las actas de navegación certificadas y las fotos online certificadas.

    • Actas de navegación certificadas: No son meros historiales de navegación. Son registros detallados y verificables de la interacción del perito con una página web en un momento dado. Esto es crucial cuando se necesita acreditar, por ejemplo, el precio de mercado de un modelo específico en portales de segunda mano, las características técnicas publicadas por el fabricante o incluso la existencia de un anuncio concreto de venta o alquiler de un vehículo en una fecha particular. Estas actas demuestran qué se vio, cuándo se vio y dónde se vio, con una cadena de custodia digital inquebrantable.
    • Fotos online certificadas: Del mismo modo, la captura de fotografías de vehículos encontradas en la red —ya sea en anuncios de venta, perfiles sociales o reportajes noticiosos— debe realizarse con la máxima garantía. Una foto certificada asegura que la imagen es idéntica a la que se encontraba online en el momento de la captura, impidiendo cualquier alegación de manipulación. Esto es vital para documentar el estado estético de un vehículo, posibles daños preexistentes o incluso para verificar la autenticidad de un modelo o versión en una disputa sobre su adquisición.

    Ambos tipos de certificaciones proporcionan un soporte documental robusto y forense que sustenta las tasaciones y valoraciones, aportando una capa de fiabilidad irrefutable que el mero «captura de pantalla» no puede ofrecer. De esta forma, se definen con rigor aspectos clave para la tasación, como el estado real del vehículo en un momento concreto o los valores de mercado en determinadas fechas.

    GlobátiKa Peritos Informáticos Su Aliado en la Justicia

    En GlobátiKa Peritos Informáticos, entendemos la complejidad y la importancia de la prueba digital en el ámbito judicial. Nuestra labor consiste en aplicar estas herramientas y metodologías avanzadas para garantizar que la evidencia digital, como vídeos y fotos de vehículos, sea plenamente admisible y valorada en cualquier tribunal.

    Ponemos a disposición de abogados, empresas y particulares nuestra experiencia en la certificación de contenidos online, aportando informes periciales que resuelven dudas y despejan incógnitas sobre la autenticidad y el origen de la información. Como bien subraya nuestro director técnico, Ángel González Pérez, la precisión y la metodología son innegociables: «En el mundo digital, la fiabilidad de la prueba no es una opción, es una obligación. Nuestro compromiso es transformar la información online en evidencia judicial irrefutable, con una metodología que no deja lugar a dudas».

    Confíe en la experiencia de GlobátiKa para certificar la verdad digital de sus asuntos legales, especialmente cuando el valor de un vehículo está en juego y la información online es la clave.

    Preguntas Frecuentes sobre la Certificación de Evidencia Digital

    ¿Qué es la certificación de evidencia digital online?

    Es un proceso forense que utiliza herramientas especializadas para capturar contenido digital de internet (vídeos, fotos, páginas web) de manera que se garantice su autenticidad, integridad y el momento exacto de su obtención, haciéndolo válido como prueba en un juicio.

    ¿Por qué no basta una captura de pantalla para un procedimiento judicial?

    Una captura de pantalla o un vídeo descargado carecen de los mecanismos que demuestren su origen, integridad y que no han sido manipulados. Los tribunales requieren pruebas con una cadena de custodia y certificación que las haga irrefutables.

    ¿En qué tipo de procedimientos judiciales se aplica la certificación de vídeos de vehículos?

    Se aplica en una amplia gama de procedimientos, como litigios por compraventa, tasaciones tras accidentes, disputas con aseguradoras, reclamaciones por daños o desperfectos, y cualquier caso donde el estado o valor de un vehículo sea un punto clave.

    ¿Qué ventajas ofrece un perito informático en este proceso?

    El perito informático posee el conocimiento técnico y las herramientas forenses necesarias para realizar una captura certificada, elaborar informes periciales rigurosos y defender la validez de la prueba digital ante un tribunal, asegurando su correcta interpretación y valoración.

  • Cuando un dron no basta para identificar a un sospechoso

    Cuando un dron no basta para identificar a un sospechoso

    ¿Puede la imagen captada por un dron a gran altura servir como prueba irrefutable para identificar a una persona en un proceso judicial? La respuesta, como casi siempre en el ámbito de la prueba digital, es que depende. En la era de la vigilancia aérea y la recopilación masiva de datos, los drones se han convertido en herramientas inestimables para múltiples fines, desde la seguridad hasta la investigación. Sin embargo, su capacidad para discernir detalles cruciales, como la identidad de un individuo desde la distancia, es un punto clave que debe analizarse con rigor.

    Desde la perspectiva forense, la validez de una prueba depende no solo de su existencia, sino de su calidad y de la capacidad que tenga para demostrar el hecho que se pretende probar. En GlobátiKa Peritos Informáticos, observamos cómo, a menudo, la expectativa sobre la tecnología choca con sus limitaciones prácticas, especialmente cuando la prueba en cuestión debe resistir el escrutinio de un tribunal.

    La ilusión de la omnipresencia tecnológica

    Imaginemos un escenario: un dron sobrevuela un área conflictiva y graba un incidente. La grabación es presentada como prueba. A primera vista, la imagen parece clara. Se ve una figura humana. Hay una persona. Pero ¿es posible afirmar con absoluta certeza quién es esa persona? Aquí es donde la «altura» y el «ángulo de grabación» se convierten en los principales escollos.

    Un dron operando a una altura significativa para mantener la discreción o cubrir una gran área, necesariamente, presentará a los sujetos en el terreno como pequeños puntos en la imagen. La resolución, por muy alta que sea (4K, 8K), no puede compensar la falta de píxeles sobre el objetivo. Para que un rostro sea identificable, se necesita un mínimo de píxeles que capturen sus rasgos distintivos. Desde una distancia considerable, un rostro humano se reduce a unas pocas decenas de píxeles, si acaso, lo que hace imposible diferenciar características faciales, expresiones o incluso el color de ojos.

    Distancia y ángulo los enemigos de la identificación

    El ángulo de grabación de un dron, generalmente cenital o con una inclinación muy pronunciada, es otro factor crítico. Desde arriba, lo que vemos es la parte superior de la cabeza, los hombros y, con suerte, parte de la espalda. Las características más identificables de una persona (el rostro, la complexión exacta, detalles de la vestimenta frontal) quedan ocultas o distorsionadas por la perspectiva. Es como intentar reconocer a alguien mirándolo únicamente por la coronilla.

    Además, las condiciones ambientales juegan un papel importante. Sombras, contraluces, lluvia, niebla o incluso el movimiento rápido del sujeto pueden degradar aún más la calidad de la imagen, eliminando cualquier esperanza de una identificación precisa. Un experto forense debe evaluar todos estos factores, no solo la aparente claridad general del vídeo.

    Cuando la prueba de identidad se desvanece

    Si un vídeo de dron se presenta para identificar a un acusado, pero las condiciones de grabación impiden discernir sus rasgos o características únicas, la prueba, en lo que respecta a la identificación, carece de la fuerza probatoria necesaria. No se trata de desestimar el vídeo por completo; puede ser útil para probar la presencia de «una persona», la secuencia de eventos, la hora o el lugar. Pero no puede, por sí mismo, determinar «quién» era esa persona.

    En el ámbito legal, la identificación debe ser inequívoca o, al menos, estar respaldada por otros indicios que la refuercen sustancialmente. Si el dron capta a una persona con una chaqueta muy específica o realizando un acto muy particular y existen otras pruebas que apuntan a la misma persona con la misma chaqueta o acción, el vídeo del dron puede ser una pieza del puzle. Pero si la identificación descansa únicamente en la imagen borrosa o genérica de un individuo desde las alturas, es muy probable que un tribunal la considere insuficiente para establecer la identidad.

    Como bien señala nuestro director técnico, Ángel González Pérez, «el valor de la prueba digital reside en su capacidad para hablar por sí misma, pero también en la rigurosidad de su análisis. Una imagen de un dron puede ser muy sugerente, pero si no permite la identificación forense, no sirve para ese fin específico en un juicio. Nuestro trabajo es diferenciar la sugerencia de la evidencia concreta».

    La importancia del perito informático judicial

    Ante estas situaciones, la figura del perito informático judicial se vuelve indispensable. No basta con la percepción de un lego; se requiere un análisis técnico profundo. Un perito evalúa:

    • La resolución original del metraje.
    • La calidad del sensor de la cámara del dron.
    • Las condiciones de iluminación y atmosféricas en el momento de la grabación.
    • La distancia real entre el dron y el sujeto.
    • El ángulo exacto de la toma.
    • La posible manipulación o mejora digital de la imagen y sus implicaciones forenses.

    Este análisis objetivo determinará si la imagen contiene la información necesaria para una identificación fiable o si, por el contrario, no es más que una conjetura. El objetivo es ofrecer al juez una comprensión clara de las limitaciones y capacidades de la evidencia digital presentada, garantizando así un juicio justo y basado en hechos probados, no en interpretaciones o suposiciones.

    En GlobátiKa Peritos Informáticos, nuestra labor es arrojar luz sobre la complejidad de la prueba digital, asegurando que la tecnología sea una herramienta al servicio de la justicia y no una fuente de malentendidos o errores judiciales. Cuando un dron no puede identificar a una persona por la distancia y el ángulo, la prueba, para ese fin, es y debe ser considerada inválida.

    Preguntas frecuentes

    ¿Significa esto que los vídeos de drones nunca son válidos como prueba?

    No, en absoluto. Los vídeos de drones son pruebas válidas y muy útiles para una multitud de propósitos: demostrar la ubicación de un evento, la secuencia de acciones, el movimiento de vehículos o grupos, o incluso la presencia de personas en un lugar y momento determinados. La invalidez se refiere específicamente a la identificación de una persona cuando las condiciones técnicas no lo permiten.

    ¿Qué se puede hacer para mejorar la capacidad identificativa de un dron?

    Para mejorar la identificación, se necesitarían drones que operen a menor altura, con cámaras de mayor zoom óptico y resolución, y en condiciones de luz óptimas. Sin embargo, esto puede entrar en conflicto con la privacidad, la discreción o la seguridad operacional del propio dron.

    ¿Un perito informático puede «mejorar» la imagen para identificar a alguien?

    Un perito puede aplicar técnicas de mejora forense a una imagen. No obstante, estas técnicas tienen límites. Si la información visual para identificar un rostro, por ejemplo, no está presente en el metraje original debido a la baja resolución o la distancia, ninguna técnica podrá «crear» esa información sin generar artefactos o datos no originales, lo cual invalidaría la mejora como prueba.

    ¿La legislación española regula el uso de drones como prueba judicial?

    La legislación no tiene una normativa específica para drones como prueba, pero se aplica el marco general de la Ley de Enjuiciamiento Criminal y la Ley de Enjuiciamiento Civil sobre la valoración de la prueba, junto con las leyes de protección de datos y el derecho a la intimidad. La validez de la prueba de dron se valora caso por caso, basándose en su licitud, autenticidad e idoneidad para probar el hecho.

  • Cómo un perito informático demostró la inexistencia de una violación de datos en una clínica privada

    Cómo un perito informático demostró la inexistencia de una violación de datos en una clínica privada

    La gestión de datos personales en el ámbito sanitario está sometida a un nivel de exigencia especialmente alto. Los historiales médicos contienen información sensible, protegida con el máximo rigor bajo el RGPD y la LOPDGDD ante cualquier violación de datos. Cualquier sospecha de acceso indebido o filtración puede desencadenar una investigación de la Agencia Española de Protección de Datos (AEPD), multas elevadas y daños irreparables en la reputación de un centro médico.

    En este caso real —que se ha anonimizado para preservar la confidencialidad— la intervención de un perito informático especializado en protección de datos fue clave para demostrar que no existió ninguna violación de datos ni de seguridad ni ningún acceso irregular, a pesar de una denuncia presentada ante la autoridad de control.

    El análisis forense, la trazabilidad de los accesos y la documentación técnica estructurada permitieron cerrar el procedimiento sin sanción y reforzar la confianza de los pacientes en la clínica.

    La denuncia que desencadenó la investigación

    La clínica recibió una comunicación de la AEPD informando sobre una denuncia anónima. Los hechos denunciados incluían:

    • Accesos presuntamente irregulares a historiales médicos.
    • Sospecha de extracción de información de pacientes VIP.
    • Posible vulneración del art. 5 y 32 del RGPD.

    El escenario era grave:

    • Si la clínica no demostraba control y legitimidad, podía enfrentarse a sanciones considerables.
    • La noticia podía afectar su reputación pública.
    • Los clientes de alto perfil podían presentar reclamaciones adicionales.

    El departamento jurídico de la clínica actuó con rapidez y contrató a un perito informático independiente para realizar un análisis objetivo, trazable y con validez probatoria para demostrar que no existía tal violación de datos.

    Fase 1: Preservación de la evidencia digital

    El perito informático inició el proceso siguiendo las buenas prácticas forenses internacionales. El primer paso fue preservar la información sin alterarla:

    • Se realizaron copias forenses “bit a bit” de los servidores que alojaban los historiales clínicos.
    • Se generaron hashes criptográficos (SHA‑256) para garantizar integridad.
    • Se documentó la cadena de custodia digital completa desde el primer minuto.

    Este proceso aseguró que, tanto para la clínica como para la AEPD, la evidencia digital fuera fiable y reproducible.

    Fase 2: Análisis de logs y trazabilidad de accesos

    La pieza central del informe del perito informático fue un análisis exhaustivo de los registros:

    • Logs del sistema HIS (Hospital Information System).
    • Registros de autenticación: inicios de sesión, fallos, cambios de permisos.
    • Trazas de actividad del personal sanitario.
    • Eventos recogidos por el SIEM (Security Information and Event Management).

    El objetivo era claro: reconstruir cada acceso, determinar quién accedió, cuándo, por qué y si esa actividad era legítima.

    Peritos informaticos - robo datos empresa

    ¿Qué descubrió el perito informático sobre la violación de datos?

    El análisis reveló que:

    • Todos los accesos coincidían con las tareas asistenciales del personal.
    • Los horarios de entrada y salida estaban perfectamente alineados con los turnos médicos.
    • No hubo accesos nocturnos, remotos ni desde direcciones IP externas.
    • No existió comunicación de datos hacia el exterior.

    Este punto ya debilitaba por completo la hipótesis de una brecha.

    Fase 3: Correlación con permisos, funciones y controles internos

    El perito informático profundizó comparando la actividad real con las políticas internas de la clínica:

    • Roles basados en funciones (RBAC).
    • Segmentación por departamentos.
    • Acceso mínimo necesario.
    • Políticas de confidencialidad hasta nivel contractual.

    El análisis confirmó que los empleados que accedieron a la información lo hicieron con permisos legítimos, en situaciones justificadas y con necesidad funcional.

    Fase 4: Evaluación de medidas de seguridad (art. 32 RGPD)

    Más allá del análisis técnico, el perito debía determinar si la clínica contaba con medidas adecuadas según el RGPD:

    • Cifrado de bases de datos.
    • Autenticación reforzada.
    • Registros de auditoría activados.
    • Sistemas de monitorización.
    • Procedimientos documentados de gestión de incidencias.

    El informe concluyó que la clínica cumplía el estándar exigible para su actividad, demostrando diligencia proactiva.

    Comandos basicos de un informe ejecutivo - peritos informaticos

    Fase 5: Informe pericial sobre la violación de datos

    El informe final del perito informático incluía:

    • Explicación detallada del método.
    • Capturas certificadas.
    • Trazas completas de accesos.
    • Hashes de integridad.
    • Conclusiones objetivas basadas en evidencia.

    El informe fue entregado al departamento legal y posteriormente remitido a la AEPD como prueba documental.

    Resultados del caso

    La AEPD archivó la investigación porque:

    • No existieron accesos indebidos.
    • La clínica aplicaba medidas técnicas y organizativas adecuadas.
    • No se produjo ninguna violación de seguridad.
    • La denuncia carecía de fundamento.

    El peritaje no solo protegió a la clínica de una sanción, sino que además fortaleció su posición como entidad seria, diligente y transparente.

    ¿Necesita verificar una violación de datos?

    Solicita una evaluación inicial con un perito informático especializado en protección de datos y cumplimiento del RGPD.

    Solicitar certificar evidencia

    Impacto estratégico para la clínica por la supuesta violación de datos personales

    La intervención del perito informático tuvo efectos importantes:

    • Evitó sanciones económicas.
    • Prevenía daños reputacionales.
    • Aportó evidencia objetiva de cumplimiento normativo.
    • Sirvió como documentación interna para auditorías futuras (incluyendo AENOR).
    • Reforzó los procedimientos de seguridad y gobernanza de datos.

    Preguntas frecuentes (FAQ)

    ¿Es obligatorio contratar un perito informático en una investigación de violación de datos personales?

    No es obligatorio, pero sí altamente recomendable cuando se necesita aportar evidencia objetiva, técnica y verificable ante la AEPD.

    ¿Puede un perito demostrar que no hubo brecha?

    Sí. El análisis de logs, accesos, sistemas y medidas aplicadas permite determinar si hubo o no violación de seguridad.

    ¿Qué pasa si faltan registros?

    El perito puede reconstruir actividad mediante técnicas forenses. La ausencia de logs puede ser un problema, pero no siempre invalida la investigación.

    ¿Cuánto tarda un análisis de este tipo?

    Depende del volumen de datos, pero suele completarse entre 3 y 7 días.

    ¿Las denuncias anónimas pueden prosperar?

    Sí. La AEPD puede iniciar un procedimiento incluso sin denunciante identificado.

  • La guía definitiva de un perito informático para abogados antes de ir a juicio

    La guía definitiva de un perito informático para abogados antes de ir a juicio

    En esta guía te explico cómo preparar una evidencia digital para juicio de forma profesional y con validez probatoria, siguiendo las recomendaciones de un perito informático especializado.

    La mayoría de los casos que dependen de evidencia digital —WhatsApp, correos, móviles, archivos, capturas o actividad en plataformas— se ganan o se pierden antes del juicio. No por la calidad del argumento jurídico, sino por cómo se gestiona la evidencia desde el primer minuto.

    El problema habitual es que los clientes manipulan dispositivos sin saberlo, los abogados reciben capturas incompletas, o la defensa llega tarde a solicitar un análisis forense.

    En esta ocasión reunimos una guía completa, elaborada desde la experiencia práctica de un perito informático, para ayudarte a preparar cualquier caso basado en evidencia digital de forma sólida, organizada y con fuerza probatoria real.

    Por qué tantos casos con evidencia digital se caen en juicio

    La evidencia digital es poderosa pero frágil. Los motivos más frecuentes de invalidación son:

    • Manipulación involuntaria por parte del cliente.
    • Conversaciones incompletas o capturas editadas.
    • Pérdida de metadatos.
    • Falta de cadena de custodia digital.
    • Entrega tardía del dispositivo.
    • Falta de peritaje.

    Lo que para el cliente parece un simple “mensaje”, en juicio debe ser una evidencia íntegra, auténtica y trazable.

    Por eso la preparación es crítica y por eso de la importancia de esta guía «Cómo preparar una evidencia digital para juicio»

    Paso 1: Instrucciones urgentes al cliente

    Apenas el cliente te comunica que tiene evidencia digital, debes indicarle lo que sí y lo que no debe hacer.

    Lo que NO debe hacer

    • No borrar nada.
    • No reenviar conversaciones.
    • No hacer capturas parciales.
    • No descargar apps de recuperación.
    • No resetear el móvil ni el dispositivo.
    • No manipular archivos ni copiarlos a USB.

    Cualquier acción puede alterar metadatos y comprometer el caso.

    Lo que SÍ debe hacer y

    • Mantener el dispositivo apagado si es posible.
    • Guardarlo en un lugar seguro.
    • Documentar cómo recibió o generó la evidencia.
    • Entregarte el dispositivo original lo antes posible.

    El comportamiento del cliente en esta fase es decisivo para la validez probatoria.

    Paso 2: Identificar qué tipo de evidencia tienes

    Antes de solicitar un peritaje, es importante clasificar la evidencia. Los tipos más comunes:

    • Conversaciones de WhatsApp, Telegram o SMS.
    • Correos electrónicos.
    • Archivos multimedia (fotos, vídeos, audios).
    • Documentos digitales (PDF, Word, logs).
    • Móviles o portátiles completos.
    • Metadatos de fotos o documentos.
    • Registros de acceso a plataformas.
    • Evidencia presuntamente borrada.

    Cada tipo requiere técnicas distintas de análisis y preservación.

    La guía definitiva de un perito informático para abogados antes de ir a juicio

    Paso 3: Solicitar cuanto antes la intervención del perito informático

    Uno de los errores más graves es esperar a última hora.

    El perito informático debe intervenir cuanto antes para:

    • Conservar la evidencia íntegra.
    • Realizar copias forenses.
    • Documentar la cadena de custodia.
    • Evitar alteraciones accidentales.
    • Identificar evidencias adicionales que el cliente desconoce.

    Cuanto más tarde llega el perito, más riesgo de que la prueba quede contaminada.

    Paso 4: Cadena de custodia digital: preservación forense del dispositivo

    La preservación es la base de cualquier caso sólido.

    El perito informático:

    • Realiza una copia bit a bit del dispositivo.
    • Genera hashes para garantizar integridad.
    • Aísla el contenido para evitar alteraciones.
    • Documenta quién accede al dispositivo y cuándo.
    • Certifica la cadena de custodia.

    Esto protege la evidencia de impugnaciones en juicio.

    ¿Necesita realizar el análisis forense de un móvil?

    Solicita una evaluación inicial con un perito informático para preparar tu caso desde el primer día con evidencia digital sólida y válida judicialmente.

    Solicitar certificar evidencia

    Paso 5: Análisis técnico y reconstrucción del contexto

    Una prueba no se valida solo por mostrar un mensaje.
    Se valida cuando se puede demostrar:

    • Quién lo envió.
    • Cuándo lo envió.
    • Desde qué dispositivo.
    • Con qué metadatos.
    • Dentro de qué conversación o contexto.

    El perito informático reconstruye:

    • Conversaciones completas.
    • Mensajes y sus metadatos.
    • Secuencias temporales.
    • Origen técnico de los datos.
    • Autenticidad y falta de manipulación.

    El contexto completo es determinante.

    Paso 6: Cómo preparar una evidencia digital para juicio

    Una vez obtenido el análisis forense, la abogada debe integrarlo en el argumento jurídico.

    Recomendación profesional:

    • Ordenar la evidencia por relevancia.
    • Sincronizarla con la línea temporal del caso.
    • Asociarla a cada hecho alegado.
    • Identificar evidencias que refutan o confirman.
    • Preparar preguntas para la vista oral basadas en el informe pericial.

    La combinación entre análisis técnico + argumentación jurídica es lo que gana el caso.

    Paso 7: Preparación para la vista oral

    El perito informático puede ser clave durante el juicio:

    • Explica la autenticidad de la evidencia.
    • Responde a las impugnaciones técnicas de la parte contraria.
    • Aclara por qué una conversación o archivo es válido.
    • Aporta claridad en conceptos técnicos complejos.

    Un perito claro, riguroso y didáctico puede convencer al juez en minutos.

    La guía definitiva de un perito informático para abogados antes de ir a juicio

    Errores que deben evitarse a toda costa para cuidar la cadena de custodia digital

    • Confiar solo en capturas de pantalla.
    • Presentar conversaciones incompletas.
    • Suponer que un correo es válido sin cabeceras.
    • Apoyarse en exportaciones de WhatsApp no certificadas.
    • Pedir al cliente que manipule su móvil.
    • Esperar al último mes para solicitar el peritaje.

    Todos estos errores son aprovechados por la parte contraria.

    Preguntas frecuentes sobre cómo preparar una evidencia digital para juicio (FAQ)

    ¿Siempre es necesario un perito informático?

    En cualquier caso donde la prueba principal sea digital, sí. Sin peritaje el riesgo de impugnación es altísimo.

    ¿Una captura es válida si la aporta el cliente?

    Puede aportarse, pero no tiene fuerza probatoria sin análisis forense.

    ¿Puede un perito recuperar mensajes borrados?

    No prestamos servicio de recuperación de mensajes borrados. Sí analizamos y certificamos los mensajes que existen en el dispositivo y en sus copias, y explicamos sus límites técnicos.

    ¿Es obligatorio entregar el dispositivo original?

    Siempre que sea posible. Las copias simples suelen carecer de metadatos.

    ¿Un informe pericial garantiza ganar el juicio?

    No garantiza ganar, pero sí maximiza la fuerza probatoria y reduce drásticamente el riesgo de impugnación.

  • Cadena de custodia digital: guía completa para abogados

    Cadena de custodia digital: guía completa para abogados

    En los procedimientos judiciales actuales, cada vez más sustentados en evidencia digital, uno de los elementos que decide la admisibilidad o el rechazo de una prueba es la cadena de custodia. Para un abogado especializado en derecho tecnológico, este concepto no es solo un requisito técnico: es una garantía procesal, un mecanismo de protección y una defensa ante cualquier acusación de manipulación, alteración o contaminación de una evidencia.

    La cadena de custodia establece un registro continuo, verificable y documentado de todo el recorrido de la evidencia desde su origen hasta su presentación ante el juez. Una prueba puede ser auténtica y relevante, pero si no existe una trazabilidad clara de su manejo, su valor probatorio se debilita, convirtiéndose en un punto vulnerable para la parte contraria.

    ¿Qué es exactamente la cadena de custodia digital?

    La cadena de custodia digital es el conjunto de procedimientos que permiten documentar, preservar y controlar una evidencia electrónica sin que esta pierda su integridad ni su autenticidad.

    En términos jurídicos, funciona como un “rastro de auditoría” que demuestra:

    • Quién tuvo acceso a la evidencia.
    • Qué hizo con ella.
    • Cómo fue almacenada.
    • Qué herramientas se usaron para analizarla.
    • Que no hubo modificaciones involuntarias o dolosas.

    Este proceso garantiza que la prueba presentada en juicio sea la misma que fue obtenida originalmente, sin alteraciones que puedan invalidarla.

    ¿Por qué la cadena de custodia es importante para un perito informático?

    A diferencia de objetos físicos, las evidencias electrónicas son extremadamente fáciles de modificar, borrar o alterar sin dejar rastros visibles para un usuario no experto.

    Por eso, los jueces y tribunales exigen trazabilidad completa para evitar:

    • Manipulación malintencionada.
    • Alteración accidental.
    • Dudas sobre la autenticidad.
    • Contaminación de los datos.
    • Impugnaciones por parte de la contraparte.

    Una cadena de custodia incorrecta —o inexistente— puede inutilizar incluso una evidencia contundente.

    Las fases clave de la cadena de custodia digital

    La cadena de custodia digital puede variar según el dispositivo y el tipo de caso, pero el perito informático siempre debe incluir estas fases fundamentales:

    1. Identificación de la evidencia

    La evidencia debe ser claramente reconocible y descrita.
    Ejemplos:

    • “iPhone 12 blanco, IMEI XXXXXXX”.
    • “Portátil Lenovo modelo XXX, número de serie XXX”.
    • “Correo electrónico recibido en fecha X desde dirección Y”.

    Una identificación ambigua abre la puerta a impugnaciones.

    2. Preservación y aislamiento

    El objetivo es evitar cualquier modificación no autorizada.
    Recomendaciones:

    • No encender dispositivos si no es necesario.
    • No introducir contraseñas.
    • No instalar apps o herramientas.
    • No conectar el dispositivo a Internet.
    • Usar bolsas Faraday si hay riesgo de sincronización remota.

    En esta fase, menos intervención significa mayor validez.

    3. Documentación de la recogida

    Debe registrarse:

    • Fecha y hora exacta de la obtención.
    • Quién entregó la evidencia.
    • Quién la recibió.
    • Estado físico del dispositivo.
    • Observaciones relevantes (daños, bloqueos, contraseñas desconocidas).

    Este registro inicial es clave para evitar lagunas temporales.

    4. Transporte seguro de la evidencia

    El traslado debe evitar riesgos físicos, magnéticos o electrónicos.
    Se recomienda:

    • Contenedores adecuados.
    • Sellado inviolable.
    • Etiquetado único por número de referencia.
    • Registro del trayecto y responsables.

    carga-rapida-perito-informatico-globatika

    5. Almacenamiento controlado

    La evidencia debe mantenerse custodiada en un entorno seguro:

    • Acceso restringido.
    • Entorno controlado.
    • Registro de entradas y salidas.

    Cualquier acceso debe quedar documentado.

    6. Análisis forense pericial

    El análisis debe realizarse con metodología profesional:

    • Creación de copias forenses (imágenes bit a bit).
    • Generación de hashes para certificar integridad.
    • Uso de herramientas homologadas.
    • Documentación detallada de cada acción técnica.

    El dispositivo original nunca se trabaja directamente para preservar su estado.

    7. Presentación del informe pericial

    El informe debe incluir:

    • Metodología completa.
    • Herramientas utilizadas.
    • Resultados verificables.
    • Capturas certificadas.
    • Conclusiones técnicas.
    • Hashes que demuestren integridad.

    El informe es el documento que transforma la evidencia digital en prueba válida.

    ¿Necesita certificar una evidencia digital para un proceso judicial?

    Solicita una evaluación inicial para asegurar que la cadena de custodia de tu evidencia digital sea sólida y válida en juicio.

    Solicitar certificar evidencia

    Errores comunes que rompen la cadena de custodia

    Muchos casos se complican porque el cliente, o incluso el propio abogado, cometen errores antes de consultar al perito informático. Los más frecuentes son:

    • Encender el dispositivo y revisar conversaciones.
    • Cambiar configuraciones, contraseñas o idioma.
    • Enviar contenido por WhatsApp o email.
    • Hacer capturas “caseras” sin respaldo técnico.
    • Manipular archivos o copiarlos a un USB.
    • Dejar el dispositivo accesible a terceros.

    Cada una de estas acciones puede invalidar la prueba o reducir significativamente su fuerza probatoria.

    Cómo debe actuar un abogado desde el primer contacto con la evidencia

    El abogado juega un papel esencial para preservar la validez de la cadena de custodia digital. Recomendaciones prácticas:

    • Indicar al cliente que no manipule el dispositivo.
    • Solicitar siempre una evaluación preliminar del perito.
    • Documentar con precisión la entrega de la evidencia.
    • Preguntar por antecedentes: quién accedió, cuándo, para qué.
    • Solicitar cadena de custodia detallada al perito.
    • Integrar el informe en el argumentario jurídico desde el inicio.

    Un enfoque preventivo evita impugnaciones posteriores.

    cadena de custodia peritos informaticos

    Cómo se impugna una cadena de custodia digital en juicio

    La parte contraria puede atacar la validez de la evidencia digital cuestionando:

    • Lagunas temporales no documentadas.
    • Acceso por personas no autorizadas.
    • Manipulación previa no declarada.
    • Falta de hashes de integridad.
    • Inconsistencias en el informe técnico.
    • Herramientas no profesionales.
    • Copias parciales sin respaldo.

    Un informe sólido de un perito informático reduce significativamente la efectividad de estas objeciones.

    La cadena de custodia digital no es un trámite administrativo, sino un pilar esencial para garantizar que una prueba electrónica pueda sostenerse ante un tribunal. Su correcta gestión evita impugnaciones, refuerza el valor probatorio y ofrece a la abogada una defensa sólida desde el punto de vista técnico y jurídico.

    Una evidencia puede contener la información determinante de un caso, pero solo si se presenta con trazabilidad, integridad y metodología forense podrá cumplir su propósito en juicio.

    Preguntas frecuentes sobre cadena de custodia digital

    ¿Es obligatorio tener la cadena de custodia desde el primer minuto?

    Lo ideal es que sí, pero si no es posible, el perito puede documentar el estado actual y explicar su impacto. Aun así, cuanto antes se establezca, mayor fuerza probatoria tendrá la evidencia.

    ¿Puedo trabajar sin el dispositivo original?

    Es posible, pero siempre se pierde información. Las copias manuales no incluyen metadatos ni garantizan integridad.

    ¿Qué pasa si el cliente manipuló el dispositivo antes de entregarlo?

    El perito evaluará qué alteraciones existen y si afectan la validez. No siempre invalida la evidencia, pero debe documentarse.

    ¿Una simple captura de pantalla puede entrar en juicio?

    Sí, pero solo si está respaldada por un análisis pericial que certifique autenticidad e integridad.

    ¿Qué herramientas se consideran válidas para análisis?

    Herramientas forenses como Cellebrite, Magnet AXIOM o XRY, entre otras. Las herramientas domésticas no son aceptables.