Categoría: Legislación y jurisprudencia

Normas, sentencias y procedimiento sobre la prueba pericial informática.

  • ISO 71506/2013. Metodología para el análisis forense de las evidencias electrónicas.

    ISO 71506/2013. Metodología para el análisis forense de las evidencias electrónicas.

    La norma UNE 71506/2013 ha sido elaborada para definir el proceso de análisis forense dentro del ciclo de gestión de las evidencias electrónicas, complementando todos aquellos otros procesos que conforman dicho sistema de gestión de las evidencias electrónicas, según se describe en las partes de la norma UNE 71505.

    No se consideran dentro del campo de aplicación de esta norma la generación, gestión, seguridad, conservación y/o almacenamiento de la evidencia electrónica antes de la adquisición, aspectos a los que se refieren las Normas UNE 71505.

    No es tampoco objeto de esta norma, la validación y/o acreditación de laboratorios forenses, ni la homologación de software o equipos relacionados. Las normas son aplicables a cualquier organización con independencia de su actividad o tamaño, o a cualquier profesional competente en este ámbito.

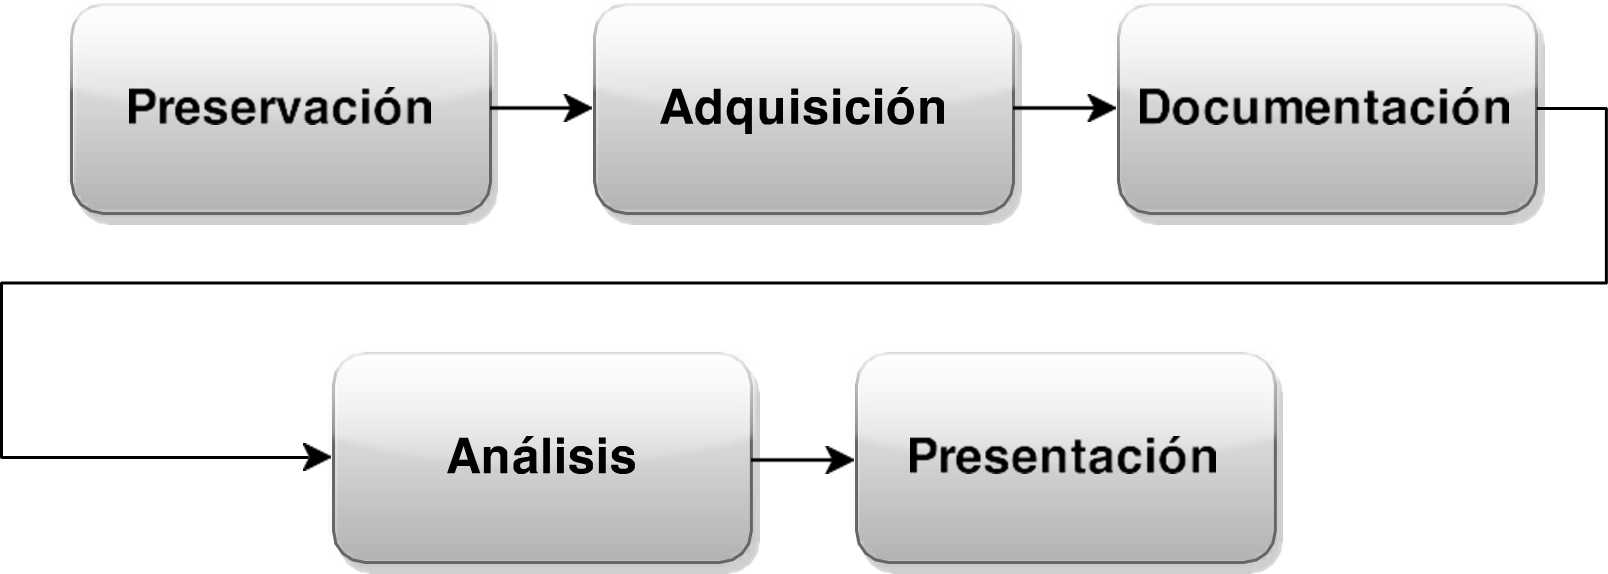
    La norma UNE 71506/2013 está compuesta de varias fases:

    1. Preservación. En esta fase se pretende mantener en todo momento la validez y confiabilidad de las evidencias originales. Los peritos informáticos que realicen el primer contacto con las evidencias deberán almacenar éstas en los soportes adecuados, llevar la indumentaria adecuada para evitar descargas electrostáticas, usar soportes aislados para evitar interferencias externas y almacenar dichas evidencias de forma segura hasta el final del proceso pericial.

    2. Adquisición. Durante la fase de adquisición se va a realizar un clonado a bajo nivel de los datos originales, siguiendo una serie de precauciones antes de adquirir dichos datos si el lugar del incidente está delimitado físicamente. Es importante el propio estado en el que se encuentran los sistemas, puesto que el proceso de adquisición no será el mismo si los sistemas están apagados que si están encendidos, en los que cualquier acción podría comprometer la integridad de las evidencias.

    3. Documentación. En esta etapa se documentará el procedimiento al completo, desde que se inicia el análisis, hasta que se envía el informe pericial al solicitante. Se documentarán todos los procesos llevados a cabo y las herramientas que se utilizaron, siguiendo una secuencia temporal definida. En la cadena de custodia quedarán reflejados todos los pasos llevados a cabo durante el manejo de las evidencias.

    4. Análisis. Durante esta fase de análisis se van a llevar a cabo una serie de procesos y tareas que intentarán dar respuesta a preguntas relacionadas al evento que motivó la investigación. En términos generales, las acciones y procesos que van a llevarse a cabo durante esta fase serán:

    • Recuperación de ficheros borrados.
    • Estudio de las particiones y sistemas de archivos.
    • EL estudio del sistema operativo.
    • Estudio de la seguridad implementada en el sistema Análisis. detallado de los datos obtenidos.

    5. Presentación. Durante la última fase se escribirá un informe pericial con toda la información obtenida a lo largo del proceso de análisis. Dicho informe deberá escribirse con un lenguaje inteligible para un público no técnico. Cuando el informe esté finalizado, éste será remitido al organismo solicitante, junto al documento de control de evidencias, para aportar una mayor trazabilidad al proceso.

    UNE 71506 Perito Informático

  • ISO 71505/2013-3. Formatos y mecanismos técnicos

    ISO 71505/2013-3. Formatos y mecanismos técnicos

    La norma UNE 71505/2013-3, está dedicada a los formatos de las evidencias electrónicas. Se trata de un aspecto clave, ya que generalmente estas evidencias electrónicas necesitan ser compartidas de manera segura entre diferentes componentes. Es por ello de gran importancia la definición de formatos y mecanismos de compartición. El perito informático podrá, en función de lo que permita cada caso, compartir las evidencias digitales sólo con personas afines al caso, como puede ser el propio cliente o su abogado.

    • Cabecera: contendrá datos que aportarán contexto al contenido, a la estructura y a las credenciales de seguridad de la evidencia electrónica, como el tamaño de la propia cabecera, el creador, el número de archivo, los archivos totales, etc.
    • Contenido: almacenará información principal de la evidencia informática.
    • Credenciales de seguridad: datos de identificación para la autenticación y validación de integridad de la evidencia informática, es decir, aquellos datos generados por los mecanismos de firma electrónica y sello de tiempo.

    Aquí se define un formato de intercambio de evidencias electrónicas, así como los mecanismos aplicables al mantenimiento de su confiabilidad. Siendo de aplicación a los entornos propios de las organizaciones con independencia de su actividad y al intercambio entre organizaciones de las evidencias electrónicas mediante este formato normalizado.

    Esta norma UNE 71505/2013, puede también ser aplicada por organizaciones que proporcionen servicios ya sea de forma parcial o total, de los que se describen en relación con el Sistema de Gestión de Evidencias Electrónicas y/o sus controles.

    Aquí se hace referencia tanto a formatos y mecanismos que una organización en el ejercicio de su actividad utiliza para asegurar las evidencias electrónicas, así como a aquellas evidencias electrónicas que en su generación, no han sido protegidas criptográficamente pero que también necesitan ser aseguradas para proceder a su intercambio o presentación ante terceros.

    Una fuente básica de evidencia, son los registros de eventos que generan las aplicaciones informáticas, sistemas operativos y dispositivos de hardware, etc., dentro de un sistema de información. Estas evidencias pueden ser recolectadas y preservadas, aplicando el formato normalizado que se define en esta norma.

  • ISO 71505/2013-2. Buenas prácticas en la gestión de las evidencias electrónicas

    ISO 71505/2013-2. Buenas prácticas en la gestión de las evidencias electrónicas

    UNE 71505

    La parte de la norma UNE 71505/2013 en su apartado 2, adopta un enfoque por procesos para establecer, implantar, poner en funcionamiento, controlar, revisar, mantener y mejorar un Sistema de Gestión de Evidencias Electrónicas.

    • En primer lugar, se deben asegurar la autenticación y la integridad, que garantizarán que la información no ha sido alterada. Se podría decir que una evidencia electrónica auténtica es aquella que es lo que afirma ser y que ha sido creada, almacenada y/o enviada en el momento en que se afirma, por la persona que afirma haberla creado, almacenado y/o enviado. A su vez, la integridad se refiere a la no alteración de la evidencia informática, que es necesario proteger contra modificaciones no autorizadas. Esto es lo que el perito informático denomina cadena de custodia.
    • Seguidamente, deben asegurarse la disponibilidad y la totalidad. La disponibilidad consiste en la cualidad que permite que una evidencia informática pueda ser localizada, recuperada, presentada e interpretada; mientras que la totalidad referencia la representación completa de la información que contiene la evidencia. Asegurando estas dos cualidades, se garantizará el acceso y la utilización a la evidencia electrónica en los tiempos necesarios.
    • Finalmente, para asegurar la confiabilidad de una evidencia, deberán cumplirse también los atributos de cumplimiento y gestión, que garantizarán que la evidencia que se ha obtenido se ciñe a lo esperado después de haberse gestionado y habiéndose utilizado los métodos que se planificaron con anterioridad.

    Para alcanzar la confiabilidad se deberá disponer de un SGEE cuyas generalidades ya fueron expuestas en la primera parte de esta norma. La gestión de las evidencias informáticas de una organización incluye:

    • Establecimiento de políticas, estrategias, controles y procedimientos
    • Asignación de responsabilidades y competencias
    • Integración de la gestión de las evidencias informáticas en los sistemas y en los procesos que dan soporte a la organización

    La gestión de las evidencias (UNE 71505) proporciona una serie de beneficios, debido a que el SGEE puede servir de ayuda en actividades posteriores o en una futura toma de decisiones.

    Por otra parte, en esta norma se sigue el ciclo de mejora continua PHVA (Planificar, Hacer, Verificar y Actuar), como se describe a continuación:

    • Planificar (establecimiento del SGEE): establecer la política del SGEE, los objetivos, los procesos y procedimientos correspondientes a la gestión de riesgos y a la mejora de la confiabilidad de las evidencias informáticas, al objeto de proporcionar unos resultados de acuerdo a los objetivos y políticas globales de la organización
    • Hacer (implantación y puesta en marcha del SGEE): implantar y poner en marcha la política, controles, procesos y procedimientos del SGEE
    • Verificar (control y revisión del SGEE): evaluar y, cuando aplique, medir el comportamiento de los procesos de acuerdo a la política del SGEE, a los objetivos y a la experiencia práctica, así como informar de los resultados a la dirección para su revisión
    • Actuar (mantenimiento y mejora del SGEE): tomar medidas correctivas y preventivas, basadas en los resultados de la auditoría interna del SGEE y de la revisión por la dirección, o de otra información importante, para conseguir la mejora continua del SGEE

    Se adopta un enfoque por procesos para el SGEE y esto requerirá que las organizaciones comprendan los requisitos y la necesidad de establecer una política y unos objetivos para gestionar correctamente las evidencias informáticas, diseñando e implantando controles adecuados para la gestión de los riesgos globales del negocio en relación con las evidencias. Las organizaciones también deberán controlar y revisar la eficacia del SGEE adoptado y tratar mejorarlo continuamente.

    El proceso de planificación consta de varias fases:

    • Definición del alcance y análisis de riesgos: el alcance del SGEE podrá ser global sobre la organización o bien sobre una parte de ésta. Una vez determinado el alcance, éste deberá contener los elementos sobre los que se requiere evidencia y aquéllas que forman parte del SGEE. Para dicho alcance, se deberá efectuar un análisis de riesgos orientado a la seguridad de la información y considerando los aspectos legales y operacionales relativos a las evidencias.
    • Identificación de recursos y planificación de procesos: una vez se hayan definido los objetivos, se deberá proceder con la identificación de los recursos, tanto humanos, como de infraestructura y financieros, para la gestión del sistema, junto a los roles y responsabilidades. Asimismo, se planificarán los procesos necesarios para implantar el SGEE, que se corresponderán con los objetivos obtenidos a partir del análisis de riesgos previo. A la hora de la implantación, se deben asignar claramente las funciones y responsabilidades a cada integrante del SGEE. Estas responsabilidades deberían asignarse asegurando una correcta separación de funciones.

    La documentación de todos los procesos de gestión de seguridad de las evidencias informáticas es de vital importancia. Deberá incluir detalladamente, todas las actividades de la organización y las evidencias informáticas que le corresponden, especificando los periodos de conservación y qué acciones se tomarán para su eliminación, así como las instrucciones necesarias para transferir las evidencias a otros medios de almacenamiento sin perder la integridad o la confidencialidad de las mismas.

    Debemos, además, de tener en cuenta, que el SGEE es tan solo una parte del sistema de gestión de la organización, existiendo otro tipo de sistemas. Es por ello, que será necesaria una correcta integración entre todos, con el fin de mejorar la eficiencia y la eficacia del sistema global de la organización.

  • ISO 71505/2013-1. Sistema de Gestión de Evidencias Electrónicas

    ISO 71505/2013-1. Sistema de Gestión de Evidencias Electrónicas

    Vocabulario y principios generales de UNE 71505

    En esta parte de la norma UNE 71505/2013-1, se establece un lenguaje común con el objetivo de posibilitar un mejor entendimiento de los diferentes conceptos que habitualmente se manejan en el entorno de gestión de una evidencia electrónica. Generalizado el uso por parte de los peritos informáticos, tomando como punto de partida una propuesta de definición para lo que es una evidencia y una evidencia electrónica, se aportan un total de treinta definiciones para conceptos como prueba electrónica, huella digital o administración de las evidencias electrónicas, entre otras.

    Se define en la presente norma multiparte, el Sistema de Gestión de Evidencias Electrónicas (SGEE), así como los formatos de intercambio y los mecanismos técnicos aplicables para el mantenimiento de su confiabilidad.

    Quedan fuera del alcance de esta norma:

    • Los procesos y controles previos a la generación y /o captura de la información por los sistemas.
    • El análisis forense de las evidencias electrónicas, cuya metodología es cubierta por la Norma UNE 71506.

    Los objetivos principales de esta norma 71505/2013-1, son:

    • Definir y describir los conceptos de seguridad de la información relacionados con las evidencias electrónicas.
    • Identificar las relaciones entre el Sistema de Gestión de Evidencias Electrónicas (SGEE) y el Sistema de Gestión de la Seguridad de la Información (SGSI).
    • Proporcionar orientación sobre el SGEE.
    • Especificar los controles de seguridad aplicables al SGEE.
    • Describir los formatos de intercambio de las evidencias electrónicas y los mecanismos técnicos aplicables, para el mantenimiento de su confiabilidad.

    Además, esta norma 71505/2013-1 proporciona:

    • La definición de los conceptos y terminología común a partes de la norma. Con objeto de proporcionar consistencia y uniformidad a lo largo de las tres partes.
    • Una visión general del proceso de gestión y de la relación entre las partes:
    • Una descripción general de las partes que componen esta norma multiparte.
    • Descripción de términos y definiciones.
    • Una descripción a alto nivel, del proceso de gestión y de las tareas relacionadas con la gestión de las evidencias electrónicas.

    Tanto las partes 1, 2 y 3 de la norma 71505/2013-1, son de aplicación a los entornos propios de las organizaciones con independencia de su actividad o su tamaño. Esta norma puede también ser aplicada por empresas. Que proporcionen servicios parciales o totales de los que se describen en relación con el ciclo de vida de las evidencias y/o controles del Sistema de Gestión de las evidencias electrónicas.

  • ISO 197010/2015. Normas Generales para la elaboración de informes y dictámenes periciales sobre TIC.

    ISO 197010/2015. Normas Generales para la elaboración de informes y dictámenes periciales sobre TIC.

    UNE 197010/2015. Normas Generales para la elaboración de informes y dictámenes periciales sobre TIC

    La norma UNE 197010/2015, tiene por objeto establecer los requisitos formales que deben tener los informes y dictámenes periciales en el ámbito de las TIC, sin determinar los métodos y procesos específicos para la elaboración de los mismos.

    La normativa recogida en la UNE 197010/2015 es aplicable a todo tipo de evidencias, no solo digitales.

    Mediante esta normativa, se regularizan, dentro de los informes periciales y sus procesos de elaboración dos aspectos:

    • Los criterios generales para la elaboración de informes y dictámenes periciales.
    • Los servicios y procesos forenses y periciales.

    La citada norma UNE 197010/2015 aparece publicada en AENOR, especifica los criterios que deben seguirse para la realización de informes periciales informáticos. Así, principalmente define la tipología del documento del informe pericial, sin entrar a valorar ni el aseguramiento de la escena, ni la recolección, ni la preservación, ni el análisis de las evidencias.

    La aprobación de la norma UNE 197010/2015 supuso un antes y un después en la actividad laboral de todo perito informático.

    Con esta nueva normativa se intentan aclarar y establecer los criterios que deben llevarse a cabo en la elaboración de informes periciales informáticos y TIC en general. Esta normativa es aplicable a todo tipo de evidencias, no solamente las evidencias digitales.

    Nuestro equipo de peritos informáticos cumplen con toda la normativa en la elaboración de todos y cada uno de sus informes y dictámenes periciales. Estamos en constante formación y actualizados con cada una de las nuevas leyes, que atañen a nuestra profesión como peritos informáticos judiciales.

  • ISO 71505/2013 .Sistema de Gestión de Evidencias Electrónicas

    ISO 71505/2013 .Sistema de Gestión de Evidencias Electrónicas

    Una evidencia electrónica, que puede ser un correo electrónico, un SMS, un mensaje de WhastsApp o el acceso a una red social, tiene que ser tratada por un perito informático y manejada de forma correcta. Estos aspectos técnicos, definidos en la norma UNE 71505, son vitales para garantizar la integridad de las mismas.

    En febrero de 2013 se publicó un informe resultado del estudio llevado a cabo respecto al estado actual de las principales cuestiones relativas a la obtención, conservación y, en su caso, aportación en juicio de las evidencias electrónicas.

    Todo ello a luz de los medios tecnológicos y legales existentes, y enfocado tanto a los riesgos detectados en este ámbito como a las medidas (técnicas, organizativas y legales) capaces de mitigarlos.

    Este informe, que más tarde fue concebido como la UNE 71505, consta de 3 partes:

    • Parte 1: Vocabulario y principios generales
    • Parte 2: Buenas prácticas en la gestión de las evidencias electrónicas
    • Parte 3: Formatos y mecanismos técnicos

    La normativa UNE 71505:2013, tiene como objetivos los que se enumeran a continuación:

    • Descripción y definición de los conceptos de seguridad relativos a la gestión de evidencias informáticas.
    • Identificación de las relaciones entre el Sistema de Gestión de Evidencias Electrónicas (SGEE) y el Sistema de Gestión de la Seguridad de la Información (SGSI).
    • Especificación de los controles de seguridad que deben aplicarse a la gestión de evidencias informáticas
    • Descripción de los formatos de intercambio de las evidencias informáticas y de los mecanismos técnicos aplicables para el mantenimiento de la confiabilidad de las mismas.

    Asimismo, los atributos que debe cumplir cualquier evidencia informática para ser considerada confiable, deben ser los siguientes:

    • Autenticación e integridad
    • Disponibilidad y completitud
    • Cumplimiento y gestión

    Por otra parte, la normativa UNE 71505:2013, estable el ciclo de vida de la evidencia informática, comprendiendo el mismo los procesos detallados a continuación:

    • Generación
    • Almacenamiento
    • Transmisión
    • Recuperación (extracción y exportación)
    • Tratamiento (consolidación, agregación, correlación)
    • Comunicación de las evidencias informáticas.
  • ISO/IEC 27042:2015. Normativa para el análisis e interpretación de evidencias digitales

    ISO/IEC 27042:2015. Normativa para el análisis e interpretación de evidencias digitales

    ISO/IEC 27042:2015: Garantizando la Integridad del Análisis de Evidencias Digitales en Procesos Judiciales

    En un mundo cada vez más interconectado y digitalizado, la evidencia digital se ha vuelto esencial en la resolución de casos legales y la persecución de delitos. Sin embargo, esta evidencia debe ser tratada con el más alto nivel de profesionalismo y rigor para garantizar su validez y credibilidad en los tribunales. Aquí es donde entra en juego la normativa ISO/IEC 27042:2015, una guía crucial para el análisis e interpretación de evidencias digitales en el contexto legal.

    ¿Qué es la Normativa ISO/IEC 27042:2015?

    Podemos afirma que la ISO/IEC 27042:2015, es una guía integral para el análisis de evidencias digitales, establece directrices claras sobre cómo los peritos informáticos deben abordar el análisis y la interpretación de evidencias digitales en diferentes etapas, desde la identificación hasta la presentación en un juicio. La normativa aborda la complejidad inherente a este proceso, donde en ocasiones hay múltiples métodos aplicables y los peritos informáticos deben justificar sus elecciones y demostrar su equivalencia a otros métodos utilizados por otros profesionales.

    Esta normativa, proporciona directrices sobre cómo un Perito Informático puede abordar el análisis e interpretación de una evidencia digital en un incidente o en una intervención pericial, desde su identificación (evidencia digital potencial), pasando por su análisis (evidencia digital), hasta que es aceptada como prueba en un juicio (evidencia digital legal).

    La ISO/IEC 27042:2015 detalla ciertas indicaciones que se debe incluir el perito informático en su informe pericial, siempre y cuando no exista ningún tipo de indicación judicial en contra. Dichas indicaciones son las siguientes:

    • Calificaciones del perito informático
    • Información inicial de que dispone el perito informático y su equipo
    • Naturaleza del incidente que va a ser investigado por el perito informático
    • Fecha, hora y duración del incidente
    • Lugar del incidente
    • Objetivos de la investigación
    • Miembros del equipo de investigación supervisados por el perito informático
    • Fecha, hora y duración de la investigación
    • Lugar de la investigación
    • Hechos sustentados por una evidencia digital y hallados durante la investigación
    • Daños en la evidencia digital y sus implicaciones en los siguientes estadios del proceso de investigación
    • Limitaciones de todos los análisis realizados
    • Detalle de procesos y herramientas utilizadas
    • Interpretación de la evidencia digital por parte del perito informático
    • Conclusiones
    • Recomendaciones para futuras investigaciones

    ¿Cuáles son las implicaciones legales y consecuencias de No Cumplir con la normativa?

    Esta cuestión tiene un peso significativo en la validez y confiabilidad de la evidencia presentada en los tribunales. Veamos ejemplos concretos para comprender cómo la no adherencia a esta normativa puede impactar negativamente en los procesos judiciales y cómo GlobátiKa Peritos Informáticos marca la diferencia gracias a su enfoque riguroso.

    Ejemplo 1: Supresión Involuntaria de Evidencia

    Imagine un caso de delito cibernético en el que se sospecha que un individuo ha cometido un fraude financiero utilizando medios digitales. Si durante el proceso de análisis de evidencias digitales no se siguen las directrices de la normativa ISO/IEC 27042:2015, podría darse el caso de que se borre o modifique accidentalmente evidencia digital relevante. Esto podría desafiar la integridad de la evidencia y permitir a la parte acusada cuestionar la validez de los resultados presentados en el juicio.

    Ejemplo 2: Falta de Documentación Adecuada

    En un escenario en el que no se documenten adecuadamente los procedimientos y métodos utilizados en el análisis de evidencias digitales, se crea un vacío en la cadena de custodia y en la trazabilidad de los resultados. Esto podría dar lugar a interrogantes sobre la metodología utilizada y socavar la confiabilidad del proceso en su totalidad. En tales casos, la credibilidad de la evidencia podría ser comprometida y el tribunal podría cuestionar la validez de los resultados presentados.

    GlobátiKa Peritos Informáticos: La Diferencia que marca la ISO y la rigurosidad

    La importancia de adherirse a la normativa ISO/IEC 27042:2015 se refleja en estos ejemplos claros. En GlobátiKa Peritos Informáticos, nuestra rigurosidad y compromiso con los estándares de calidad garantizan que no existan huecos en la cadena de custodia, que se documenten minuciosamente todos los procedimientos y que las mejores prácticas sean seguidas en cada etapa del análisis de evidencias digitales.

    ¿Por qué nuestros Peritos Informáticos siempre cumplen con la Normativa ISO 27042:2015?

    Gracias a nuestra adherencia a la normativa ISO/IEC 27042:2015 y a nuestra meticulosa metodología de análisis forense, hemos logrado brindar a nuestros clientes resultados sólidos y confiables en una variedad de casos legales. Nuestra capacidad para garantizar la validez de la evidencia digital que presentamos en los tribunales no solo refuerza la posición de nuestros clientes, sino que también contribuye a esclarecer los hechos y a buscar la justicia.

    Podemos afirmar que, el cumplimiento de la normativa ISO/IEC 27042:2015 no solo es un requisito esencial para garantizar la integridad de la evidencia digital en procesos judiciales, sino que también es una forma de respaldar la credibilidad y fiabilidad de los resultados presentados. En GlobátiKa Peritos Informáticos, asumimos este compromiso con seriedad y dedicación, trabajando incansablemente para brindar resultados confiables y claridad en cada caso que manejamos.

    Metodologías Avanzadas: Análisis Estático y en Vivo

    Nuestras técnicas de análisis estático y en vivo están diseñadas para abordar cada caso con una precisión y un profesionalismo excepcionales. Estas metodologías forman parte integral de nuestro compromiso con la excelencia y se ajustan a la normativa ISO/IEC 27042:2015 para garantizar que nuestros resultados sean sólidos y confiables en cada etapa del proceso.

    Análisis Estático: Conservando la integridad de la evidencia

    Cuando se trata de evidencia digital potencial, el análisis estático es esencial. Nuestros peritos informáticos llevan a cabo una inspección minuciosa utilizando procedimientos rigurosos para preservar la integridad de la evidencia. Cada detalle es examinado a fondo, y se aplican técnicas especializadas para identificar artefactos digitales, construir líneas de tiempo y recuperar datos eliminados. Cada paso se documenta con precisión, cumpliendo con los requisitos de la normativa ISO/IEC 27042:2015 para garantizar la trazabilidad y la confiabilidad de los resultados.

    Análisis en Vivo: Revelando la verdad en tiempo real

    En casos que involucran sistemas activos o volátiles, el análisis en vivo es esencial para obtener una imagen precisa de la situación. Nuestros peritos informáticos tienen la experiencia y las herramientas necesarias para analizar evidencia digital en sistemas en funcionamiento. Esto puede incluir la inspección de memorias RAM, la evaluación de sistemas de mensajería instantánea y la identificación de comportamientos sospechosos en tiempo real. El análisis en vivo es una herramienta invaluable para desentrañar los detalles más sutiles y los eventos que pueden perderse en un análisis estático.

    El Informe Pericial: Reflejo de nuestra rigurosidad y cumplimiento con la ISO 27042:2015

    El informe pericial que generamos en GlobátiKa Peritos Informáticos es el resultado tangible de nuestro compromiso con la integridad y la calidad. Cada detalle descubierto durante el análisis estático y en vivo se recopila, se documenta y se presenta de manera clara y precisa en el informe. Cumpliendo con la normativa ISO/IEC 27042:2015, nuestro informe incluye todos los elementos requeridos, desde las calificaciones del Perito Informático hasta la interpretación de la evidencia digital. La normativa nos guía en la presentación de conclusiones respaldadas por hechos científicos y recomendaciones para futuras investigaciones.

    La aplicación de metodologías avanzadas de análisis y la estricta adherencia a la normativa ISO/IEC 27042:2015 son pilares fundamentales de nuestro enfoque en GlobátiKa Peritos Informáticos. Creemos que cada caso merece una atención meticulosa y profesional, y nuestra metodología y el informe pericial reflejan esta creencia. Al cumplir con los más altos estándares en cada paso del proceso, garantizamos que la integridad de la evidencia digital se mantenga intacta, respaldando así la validez de nuestros resultados en cualquier escenario legal.

    Contacte con nuestros Peritos Informáticos

    En GlobátiKa Peritos Informáticos, nos posicionamos como líderes en el análisis forense de evidencias digitales y la lucha contra la cibercriminalidad. Nuestro equipo altamente calificado está comprometido en brindar soluciones efectivas y personalizadas que protejan sus activos y su integridad en el ciberespacio.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

    Otras entrevistas a Ángel González, CEO de GlobátiKa, en los Medios de Comunicación

    Entrevista a Ángel González, CEO de GlobátiKa Peritos Informáticos, sobre la función y características…

    ¿Cuándo es necesaria la peritación en redes sociales?

    ¿Cuáles son las características de un perito informático profesional?
    Un perito informático es aquel profesional cualificado, experto en materia informática…

    Ángel González galardonado en los Premios PETEC 2024

    Ángel González, premio Asociado Relevante en los Premios PETEC 2024

    Ángel González, director de GlobátiKa Lab, recibió el Premio Asociado Relevante en los Premios PETEC…

    Entrevista a Ángel González, CEO de GlobátiKa sobre la labor social de su firma

    Entrevista a Ángel González, CEO de GlobátiKa Peritos Informáticos, sobre la labor social de su firma

    El gabinete pericial informático que dirige Ángel González, GlobátiKa Lab,…

    Entrevista a Ángel González, desvela si un móvil puede estar siendo espiado por alguien

    Ángel González, de GlobátiKa Peritos Informáticos, desvela si un móvil puede estar siendo espiado por alguien

    En abril de 2022, se desveló la noticia de…

    GlobátiKa en Startup Olé Jaén

    Startup Olé Jaén: Ponencia y mesa redonda con Ángel González, CEO de GlobátiKa Lab

    El pasado 7 de noviembre de 2024, GlobátiKa Lab tuvo el…

  • ISO/IEC 27037:2012 y el Perito Informático

    ISO/IEC 27037:2012 y el Perito Informático

    ¿Cuál es la norma ISO/IEC 27037:2012 y su relación con el Perito Informático para el cumplimiento de la Cadena de Custodia?

    En el contexto del análisis forense de evidencias digitales, surge una normativa de vital importancia: la ISO/IEC 27037:2012. Esta norma, cuidadosamente diseñada, establece las pautas para el manejo adecuado de las evidencias digitales, enfocándose en la identificación, recolección, adquisición y preservación de estas pruebas. En GlobátiKa Peritos Informáticos, cumplimos con rigurosidad esta normativa para brindar resultados sólidos y confiables en cada caso que abordamos.

    ¿Qué es la ISO/IEC 27037:2012 y su significado para el Perito Informático?

    La ISO/IEC 27037:2012 no es solo una norma; es el cimiento que sustenta la validez y confiabilidad de la evidencia digital presentada en procesos judiciales. Esta norma se erige como un faro que guía a los Peritos Informáticos en la forma correcta de tratar las evidencias digitales, asegurando la integridad de las mismas y su admisibilidad en tribunales. ¿Cómo logra esto? A través de cuatro principios esenciales: metodología, auditoría en el proceso, reproducción del proceso y defensa del proceso.

    Estos principios no solo son las bases en las que se cimienta cada investigación, sino que también son la clave para el éxito y la credibilidad de un proceso judicial basado en evidencias digitales.

    Los principios fundamentales de la norma son los siguientes:

    • Metodología: La evidencia digital debe ser adquirida del modo menos intrusivo posible tratando de preservar la originalidad de la prueba y en la medida de lo posible obteniendo copias de respaldo.
    • Auditoría del proceso: Los procedimientos seguidos y la documentación generada deben haber sido validados y contrastados por las buenas prácticas profesionales. Se debe proporcionar trazas y evidencias de lo realizado, así como sus resultados.
    • Reproducción del proceso: Los métodos y procedimientos aplicados deben de ser reproducibles, verificables y argumentables al nivel de comprensión de los entendidos en la materia, quienes puedan dar validez y respaldo a las actuaciones realizadas. Y deben poder ser repetidos, por peritos informáticos distintos a quiénes lo ejecutaron la primera vez. Debe partirse de las mismas premisas y obtener los mismos resultados.
    • Defensa del proceso: Necesariedad de que el proceso pueda ser defendible. Para ello se demostrará la adecuación de todas las herramientas utilizadas, éstas, deben haber sido validadas y contrastadas en su uso.

    La normativa ISO/IEC 27037:2012 divide, para cada tipo de dispositivo, la actuación o su tratamiento en tres procesos como modelo de tratamiento genérico de las evidencias:

    • Identificación: Localizar e identificar donde está la información potencial, ya sea en estado físico o lógico.
    • Adquisición: recolección de la evidencia o de una copia forense de la misma, así como de la documentación asociada a ésta.
    • Conservación: preservación de la evidencia como elemento inalterado, al objeto de que pueda ser admitido como prueba, es decir, conservando su cadena de custodia.

    La normativa ISO/IEC 27037:201 establece así los recaudos mínimos a tener en cuenta:

    • Un identificador unívoco de la evidencia.
    • Quién, cuándo y dónde se accede a la evidencia.
    • El pasaje de la evidencia de un sitio a otro y tareas realizadas.
    • Todo cambio potencial en la evidencia digital debe registrarse con el nombre del responsable y la justificación de las acciones realizadas.

    El Valor de la Cadena de Custodia y su impacto en el proceso judicial

    Un concepto central en la ISO/IEC 27037:2012 es la «Cadena de Custodia«, un aspecto crucial para el perito informático y el proceso judicial en sí. La Cadena de Custodia traza el camino recorrido por la evidencia desde su descubrimiento hasta su presentación en el tribunal. Cada paso, cada acceso, cada modificación se documenta meticulosamente, creando un registro inquebrantable de la evidencia y asegurando su integridad. Es la base sobre la cual se construye la confiabilidad de la prueba.

    Esta cadena inquebrantable de documentación no solo demuestra la integridad de la evidencia, sino que también asegura que ningún cambio o alteración pueda pasar desapercibido. Es un registro irrefutable de cómo la evidencia digital ha sido tratada desde su origen hasta su uso en la sala de justicia.

    Ejemplo: Conversación de WhatsApp como prueba digital

    Imaginemos un caso en el que una conversación de WhatsApp es esencial para demostrar una acusación de difamación. El Perito Informático, al seguir los protocolos de la ISO/IEC 27037:2012, debe asegurarse de que la conversación sea capturada de manera íntegra y sin alteraciones. Esto implica exportar la conversación de manera que se preserve su contenido original y su formato, no valiendo así las capturas de pantalla impresas a papel. A medida que la Cadena de Custodia se desarrolla, se registran los detalles: quién, cuándo y cómo se obtuvo la conversación. Cada paso, desde su recolección hasta su presentación en el tribunal, se documenta rigurosamente, creando un rastro inmutable de la evidencia y asegurando su integridad.

    Ejemplo: Datos de un ordenador empresarial como prueba

    Cuando una empresa sospecha que uno de sus empleados ha robado información confidencial. Los datos del ordenador del empleado se convierten en pruebas cruciales. El Perito Informático, bajo la guía de la ISO/IEC 27037:2012, debe asegurarse de obtener una imagen forense completa del disco duro. Durante este proceso, la Cadena de Custodia entra en juego. Cada paso, desde la identificación de los datos relevantes hasta la realización de la imagen forense, se documenta meticulosamente. Esta documentación incluye detalles como la fecha y la hora de cada acción, así como las personas involucradas. Cualquier modificación o acceso al disco duro también se registra de manera que la cadena de custodia permanezca intacta. La Cadena de Custodia se convierte en la garantía de que los datos obtenidos son auténticos y no han sido manipulados.

    ¿Cuál es el impacto de la Cadena de Custodia en la confianza judicial?

    La Cadena de Custodia, como un hilo conductor a lo largo del proceso, se convierte en la base sobre la cual se construye la confiabilidad de la prueba. Los tribunales confían en que la evidencia presentada es auténtica y no ha sido alterada de ninguna manera. De ahí que en GlobátiKa Lab nos aseguremos siempre de cumplir con la normativa ISO 27037:2012 y crear una Cadena de Custodia que demuestre que la prueba ha sido manejada con cuidado y profesionalismo en cada etapa. Si en algún momento la Cadena de Custodia se rompe, la integridad de la prueba se ve comprometida, lo que podría llevar a que la evidencia sea impugnada en el tribunal.

    Podemos concluir que la Cadena de Custodia es la columna vertebral que sostiene la confiabilidad y la credibilidad de la evidencia digital en un caso. En GlobátiKa Peritos Informáticos, somos conscientes de la importancia de esta cadena y la seguimos meticulosamente en cada etapa de nuestro trabajo. Para nuestros Peritos Informáticos, la Cadena de Custodia no solo es un requisito técnico, sino también una garantía de que las pruebas presentadas son sólidas, confiables y resistentes a cualquier desafío legal.

    ¿Cuáles son las consecuencias legales de No Cumplir con la Normativa ISO/IEC 27037:2012?

    El incumplimiento de la ISO/IEC 27037:2012 no es solo una omisión técnica; puede tener serias consecuencias legales. Imagine un escenario en el que la cadena de custodia no se mantenga intacta, donde los procedimientos de identificación, recolección y preservación de la evidencia digital no se sigan rigurosamente. En tales casos, la defensa legal podría impugnar la validez de la evidencia presentada, erosionando la credibilidad de su caso y reduciendo sus posibilidades de éxito.

    Ejemplo: Cadena de Custodia rota

    Imagine un caso de fraude financiero en el que la Cadena de Custodia de las pruebas digitales NO se ha mantenido intacta. Si el perito informático sigue los protocolos de la ISO/IEC 27037:2012, resultará en la falta de documentación adecuada sobre quién accedió a la evidencia y cuándo lo hizo. En este escenario, la defensa legal podría argumentar que la evidencia ha sido manipulada o que su autenticidad ha sido comprometida. Como resultado, la validez de la prueba se vería socavada y su capacidad para respaldar las acusaciones se debilitaría.

    Ejemplo: Procedimientos de identificación y recolección no rigurosos

    Supongamos ahora un caso en el que se investiga un robo de propiedad intelectual. Si durante la identificación y recolección de la evidencia digital, los procedimientos establecidos por la ISO/IEC 27037:2012 no se siguieron rigurosamente, esto podría dar lugar a la adquisición incompleta o incorrecta de los datos relevantes. La defensa podría argumentar que la evidencia presentada no es representativa ni completa, lo que debilitaría la solidez del caso. El tribunal podría cuestionar si se ha recopilado y presentado toda la información relevante y si esta ha sido manejada de manera profesional.

    El no cumplimiento de la ISO/IEC 27037:2012 va más allá de una simple infracción técnica. Tiene el potencial de erosionar la confiabilidad de la prueba, debilitar la credibilidad del caso y comprometer la posición legal en un proceso judicial. En GlobátiKa Peritos Informáticos, reconocemos la importancia de cumplir con esta normativa y sus procedimientos rigurosos para garantizar que las pruebas presentadas sean sólidas, confiables y resistentes a cualquier desafío legal.

    El contra informe pericial en un proceso judicial

    En muchos contextos legales, la presentación de un contra informe pericial puede ser suficiente para poner en entredicho la validez de la prueba digital presentada por la parte contraria. En ocasiones, debido a errores de procedimiento o ejecución, la evidencia puede quedar vulnerada en su credibilidad y su capacidad de respaldar las afirmaciones iniciales.

    Esta situación se vuelve particularmente relevante en los casos donde la normativa ISO/IEC 27037:2012 no ha sido estrictamente cumplida. Suponga un escenario en el que la cadena de custodia no se haya mantenido íntegra o los procedimientos de identificación y recolección no hayan sido llevados a cabo con el rigor requerido. En tales circunstancias, la presentación de un contra informe pericial podría señalar estas deficiencias y destacar las posibles manipulaciones de la evidencia, erosionando su confiabilidad ante el tribunal.

    Contacte con nuestros Peritos Informáticos

    En GlobátiKa Peritos Informáticos, nos posicionamos como líderes en el análisis forense de evidencias digitales y la lucha contra la cibercriminalidad. Nuestro equipo altamente calificado está comprometido en brindar soluciones efectivas y personalizadas que protejan sus activos y su integridad en el ciberespacio.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

    Otras entrevistas a Ángel González, CEO de GlobátiKa, en los Medios de Comunicación

    Entrevista a Ángel González en Madrid Magazine

    Entrevista a Ángel González en Madrid Magazine: El rol del perito informático en la era digital

    En la revista Madrid Magazine Número 27, se presenta…

    Entrevista a Ángel González sobre por qué es necesaria una pericial informática en procesos…

    Entrevista a Ángel González, CEO de GlobátiKa Lab, sobre por qué es necesaria una pericial informática en procesos judiciales

    En la actualidad, la tecnología ha…

    Ángel González, CEO de GlobátiKa, alerta sobre los peligros de crear conversaciones falsas

    Hoy en día, manipular la información es cada vez más sencillo y accesible, lo que hace que surja una creciente preocupación sobre el uso…

    Entrevista a Ángel González sobre qué hacer cuando un trabajador monta su empresa con…

    Entrevista a Ángel González sobre qué hacer cuando un trabajador monta su empresa con los datos de la compañía por la que solía trabajar

    Se…

    Ángel González, en el podcast «El Señor de los Crímenes»

    Ángel González, en el podcast «El Señor de los Crímenes»: La creciente amenaza de la violencia digital
    Ángel González, CEO de GlobátiKa Peritos Informáticos, fue…
  • Momento de aportación de la prueba pericial

    Momento de aportación de la prueba pericial

    La aportación de la prueba pericial en momento no inicial del proceso

    Desde las diversas reformas legislativas, el momento de la aportación de la prueba pericial en el proceso siempre está sujeto a polémica y controversias y causa muchas dudas, en la práctica, a los abogados.

    Solía ser algo bastante recurrente, por parte de los letrados, anunciar y retrasar la aportación de la prueba pericial hasta el último momento. Y ello, para de esta manera digamos, no dar demasiadas pistas de sus “modus operandi” a la parte contraria.

    Por todo ello, y ante tales abusos procesales, el legislador decidió reformar todos los preceptos que eran aplicables. Para, de este modo, anticipar la aportación de la prueba pericial en los procesos judiciales.

    Regla general de aportación de la prueba pericial:

    Por regla general la prueba pericial debe aportarse junto con la demanda o contestación. Pero debemos apuntar, que también es posible acompañarlo con la reconvención y su contestación. Como así se establece en los artículos 265.1.4 º y 336.1 de la Ley de Enjuiciamiento Civil.

    Excepciones al momento procesal de aportación de prueba pericial:

    Nos encontramos con tres excepciones previstas en los artículos 337 y 338. Directamente relacionadas con el artículo 265 de la LEC, y la excepción que aparece recogida en el artículo 427.3 de la LEC.

    1. El anuncio para su incorporación a los autos cinco días antes de la audiencia previa o de la vista, en aquellos casos en los que demandante o demandado hayan obtenido o soliciten el beneficio de la justicia gratuita, o cuando a la parte no le ha dado tiempo a su obtención, o lo que se denomina como “entrega aplazada” ( STS 11 de enero de 2013, 2236/2010.). Artículos 337.1 en relación con los artículos 265.1.4 y artículos 336.3 y 336.4 de la LEC.
    2. Posibilidad del actor de aportar igualmente cinco días antes del juicio o vista dictámenes que sean consecuencia de las alegaciones del demandado en su contestación. (Art. 338 LEC).

    La legislación española no contempla la posibilidad de réplica o dúplica en periciales, respecto de ellos que corresponde a cada una de las partes ab initio. Por ello, si los dictámenes que se presentan no son necesarios o útiles para desmentir esas alegaciones, no pueden incorporarse. Así la Sala Primera del Tribunal Supremo, señala que no está justificada la aportación de una nueva pericial en la audiencia previa en esta serie de supuestos:

    a) Cuando el demandado se niegue en su demanda a reconocer los hechos afirmados por el actor en su demanda o a hacerlo en los propios términos formulados en ella.

    b) Tampoco por la alegación de hechos impeditivos respecto de los afirmados en la demanda, cuya prueba, por lo demás, incumbe conforme al art. 217.3 LEC solo a quien los alega.

    c) Ni tampoco puede suponer la aportación de la prueba pericial, la pretensión de obtener una valoración diferente de los mismos hechos alegados de contrario.

    1. La tercera excepción sería la prueba pericial de parte, que abre las alegaciones aclaratorias y complementarias, y que aparece contemplada en el artículo 427.3 de la LEC “Si las alegaciones o pretensiones a que se refieren los tres primeros apartados del artículo 426, suscitasen en todas o en alguna de las partes, la necesidad de aportar al proceso algún dictamen pericial, podrán hacerlo dentro del plazo establecido en el apartado segundo del artículo 338»

    Un buen perito informático, siempre podrá ayudar y asesorar a los letrados en todo lo relativo a la prueba pericial. Somos peritos informáticos en constante formación y con presencia en toda España. No dude en contactar con nosotros en el teléfono 900 649 252 , o a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

  • Fotos de menores en redes sociales

    Fotos de menores en redes sociales

    ¿Cuántas veces hemos colgado fotos de nuestros hijos en una red social?
    Algo muy normal en nuestra vida es querer compartir con nuestros amigos mediante nuestro perfil (Facebook, Instagram…). Las fotos de nuestras vacaciones, celebraciones, cualquier momento especial. Pero, ¿podemos publicar fotos de nuestros hijos en redes sociales?

    Podemos pensar que al tratarse de nuestros propios hijos no necesitamos ningún tipo de permiso para publicar sus fotos en nuestros perfiles, pero no es así, como nos sucedió en un estudio realizado en nuestra oficina de Almería.

    Nuestra clienta se puso en contacto con nosotros porque quería certificar unas publicaciones en la red social Instagram. En estas publicaciones aparecía imágenes del hijo de nuestra cliente y subidas por el padre (divorciados). La madre del niño no quería que su hijo menor de edad estuviera en redes sociales y quería dejar constancia.
    Nuestra oficina de Almería le ayudó a certificar el contenido de Instagram para que la madre pudiera solicitar la eliminación de estas publicaciones. Pero ¿Cuándo es posible publicar información de nuestros hijos menores de edad en redes sociales?

    Debemos tener en cuenta de que los menores tienen los mismos derechos que los mayores de edad, derecho al honor, a la intimidad familiar y personal y a la propia imagen. En el caso de menores son los padres o tutores legales los que tienen que velar por sus derechos. En el caso de nuestra cliente es necesario el consentimiento de ambos progenitores para poder publicar imágenes en redes sociales estén o no separados. Si no se tiene el consentimiento de los dos padres se puede solicitar la retirada de la publicación y si no se realizará solicitarlo al juez.

    Aunque no es recomendable subir imágenes de menores a las redes sociales siempre es mejor consultar antes de subirla para evitar posibles conflictos. Como consejo, si se decide subir la imagen de un menor, existe la posibilidad de distorsionar la imagen del niño. Antes de subirla y no etiquetarlo en la imagen.
    Como padres es importante conocer que un menor a partir de 14 años puede darnos el consentimiento para publicar o no una imagen suya en un perfil de una red social.

    Si se encuentra en una situación como le sucedió a nuestra cliente solo tiene que ponerse en contacto con Peritos Informáticos y le ayudaremos. Velaremos por la intimidad de sus hijos.