Autor: Equipo GlobátiKa

  • Fotos de menores en redes sociales

    Fotos de menores en redes sociales

    ¿Cuántas veces hemos colgado fotos de nuestros hijos en una red social?
    Algo muy normal en nuestra vida es querer compartir con nuestros amigos mediante nuestro perfil (Facebook, Instagram…). Las fotos de nuestras vacaciones, celebraciones, cualquier momento especial. Pero, ¿podemos publicar fotos de nuestros hijos en redes sociales?

    Podemos pensar que al tratarse de nuestros propios hijos no necesitamos ningún tipo de permiso para publicar sus fotos en nuestros perfiles, pero no es así, como nos sucedió en un estudio realizado en nuestra oficina de Almería.

    Nuestra clienta se puso en contacto con nosotros porque quería certificar unas publicaciones en la red social Instagram. En estas publicaciones aparecía imágenes del hijo de nuestra cliente y subidas por el padre (divorciados). La madre del niño no quería que su hijo menor de edad estuviera en redes sociales y quería dejar constancia.
    Nuestra oficina de Almería le ayudó a certificar el contenido de Instagram para que la madre pudiera solicitar la eliminación de estas publicaciones. Pero ¿Cuándo es posible publicar información de nuestros hijos menores de edad en redes sociales?

    Debemos tener en cuenta de que los menores tienen los mismos derechos que los mayores de edad, derecho al honor, a la intimidad familiar y personal y a la propia imagen. En el caso de menores son los padres o tutores legales los que tienen que velar por sus derechos. En el caso de nuestra cliente es necesario el consentimiento de ambos progenitores para poder publicar imágenes en redes sociales estén o no separados. Si no se tiene el consentimiento de los dos padres se puede solicitar la retirada de la publicación y si no se realizará solicitarlo al juez.

    Aunque no es recomendable subir imágenes de menores a las redes sociales siempre es mejor consultar antes de subirla para evitar posibles conflictos. Como consejo, si se decide subir la imagen de un menor, existe la posibilidad de distorsionar la imagen del niño. Antes de subirla y no etiquetarlo en la imagen.
    Como padres es importante conocer que un menor a partir de 14 años puede darnos el consentimiento para publicar o no una imagen suya en un perfil de una red social.

    Si se encuentra en una situación como le sucedió a nuestra cliente solo tiene que ponerse en contacto con Peritos Informáticos y le ayudaremos. Velaremos por la intimidad de sus hijos.

  • Certificación de SMS

    Certificación de SMS

    Como era de esperar con la llegada de los smartphones y las aplicaciones de mensajería instantánea, el uso de los SMS (mensajes de texto) ha disminuido considerablemente.Pero aunque su uso sea muy inferior al de pasados años, en temas de seguridad y autenticidad sabemos poco. La técnica más usada es el spoofing de SMS, pero…

    ¿Qué es el Spoofing de SMS?

    Se trata del envío de mensajes de texto sin un origen y autoría autentificada. Es también conocido como suplantación de SMS.

    Este sistema tiene también un uso legitimo, por ejemplo: El envío de mensajes de texto a los clientes de una empresa. En lugar de que el SMS muestre un número desconocido, se puede cambiar esta información por el nombre de la empresa. De este modo los clientes pueden reconocer al remitente.

    Pero también hay un uso fraudulento: comunes es solicitar información a la víctima a través de mensajes de texto con identidad suplantada. Las tácticas pueden incluir mandar SMS haciéndose pasar por bancos o por la compañía telefónica solicitando información, pidiendo visitar una página de Internet o llamar a un número de teléfono para resolver un supuesto problema. Incluso casos en los que el SMS fraudulento se hacía pasar por algún amigo en problemas.

    Nosotros podemos realizar la certificación de tus SMS en caso de que fuera necesario para realizar una denuncia.

    ¿Es posible recibir SMS de un conocido si que este lo haya enviado?

    Lamentablemente, si, es posible. Incluso se puede dar el caso contrario, alguien ha podido enviar SMS actuando por nosotros, poniéndonos en juicio sobre si hemos o no, enviado esos SMS.

    Pantallazos de SMS

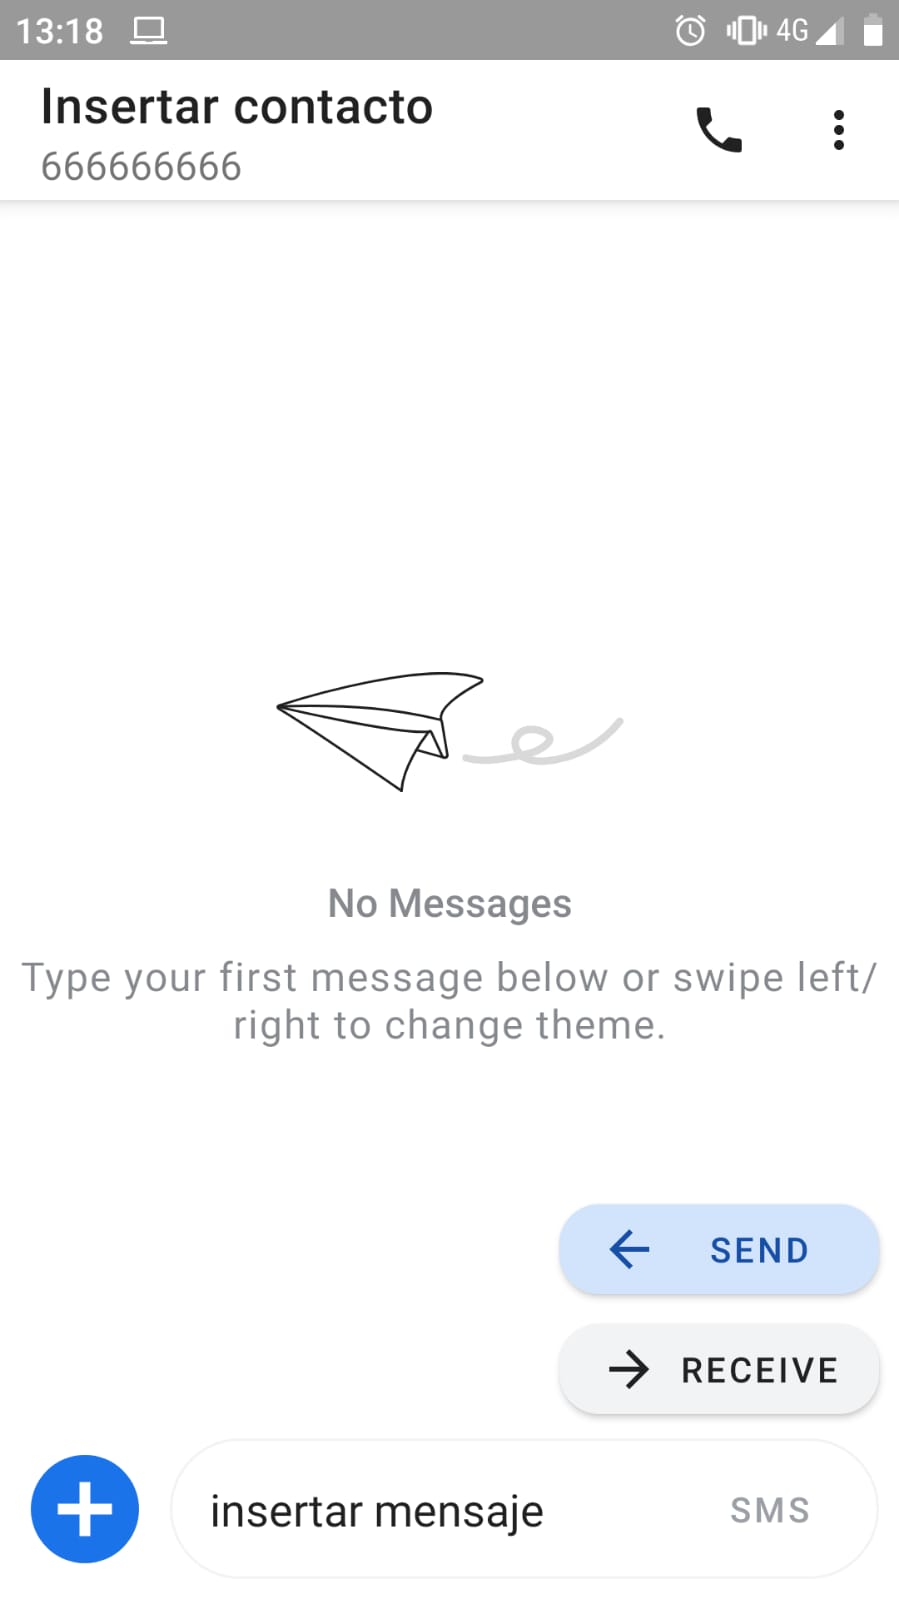
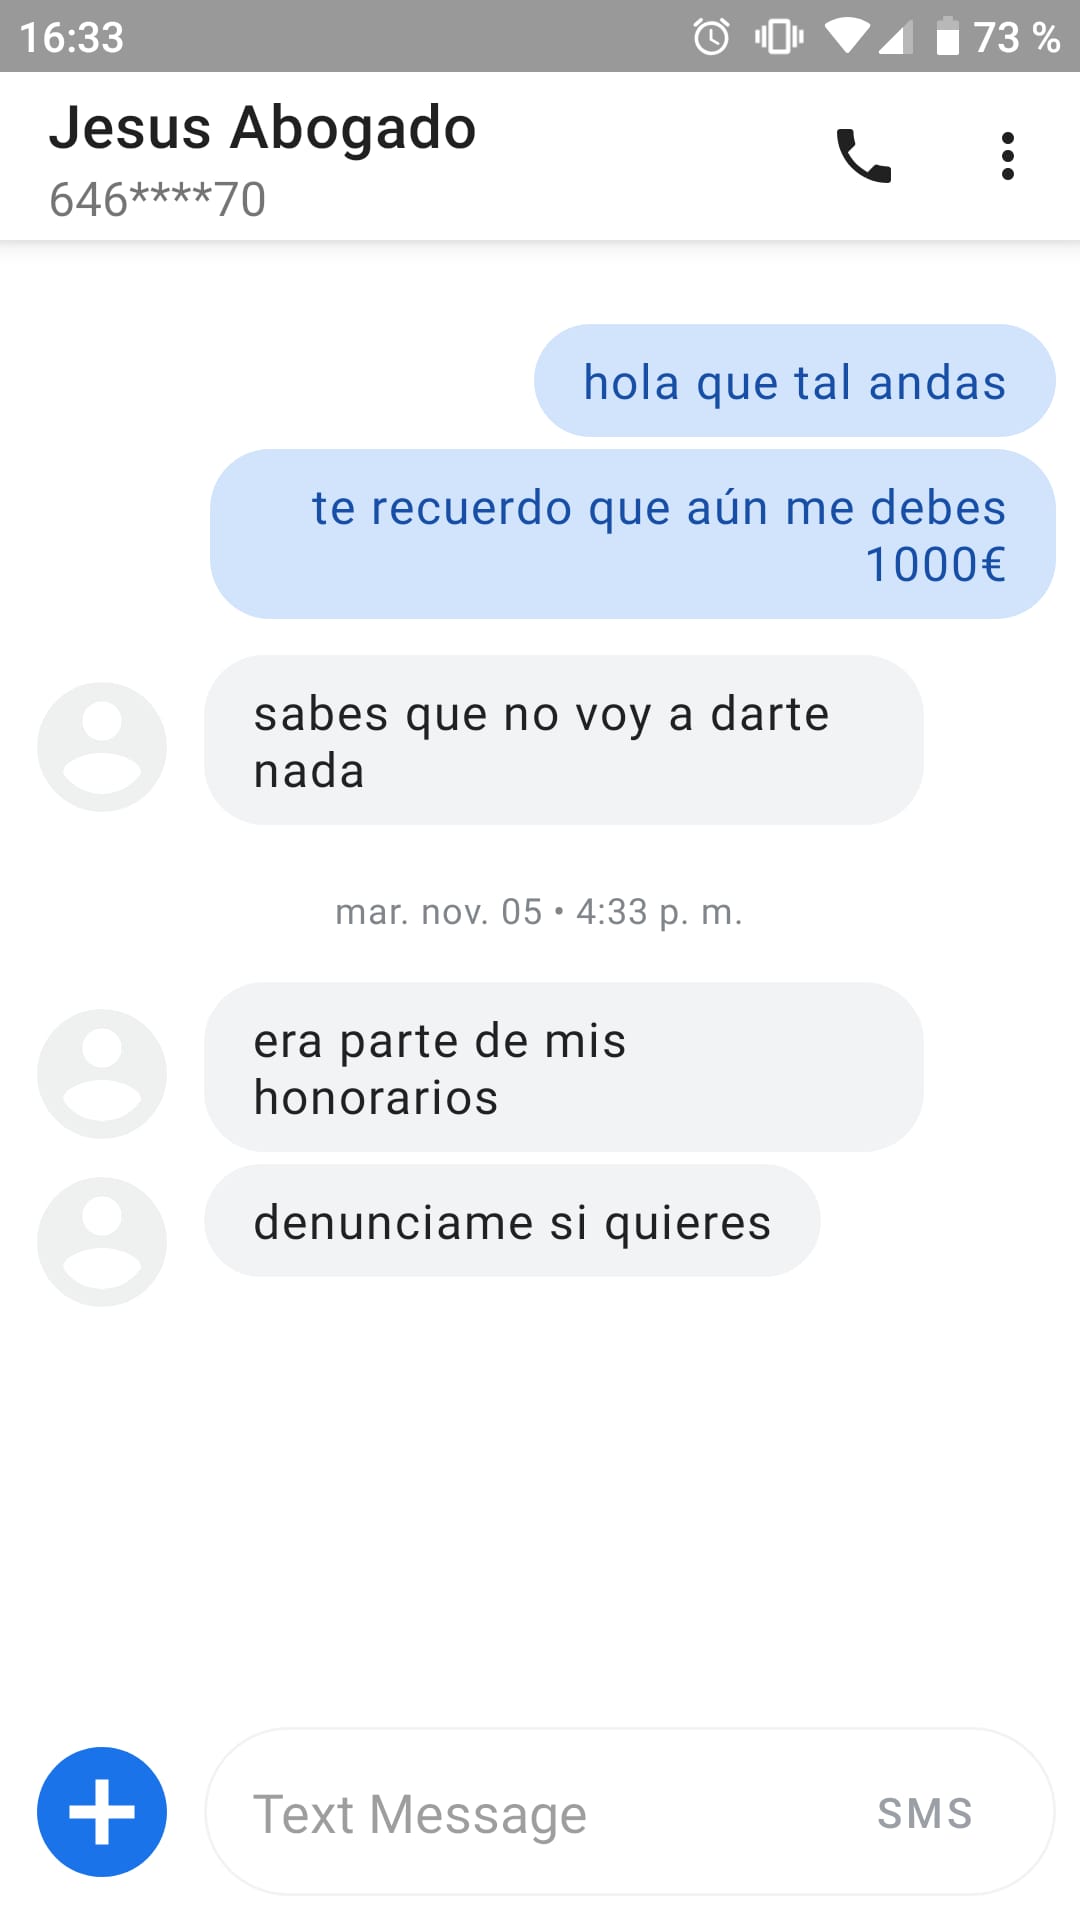
    Si usted quiere presentar, o le presentan en su contra un pantallazo de un “supuesto” SMS real, automáticamente descartamos la prueba y realizamos un contra informe pericial. Vamos a hacer una prueba muy sencilla con una app de Android llamada “Fake SMS” donde en pocos pasos podemos generar una captura de pantalla con el SMS falso:

    perito-informatico-sms-falsoscaptura-sms-falso-globatika-peritos-informaticos

    Aquí vemos como hemos generado una conversación entre el usuario y un supuesto abogado, que podría ser una persona real a la que acusamos de debernos dinero, pero este mismo caso podría ser al contrario y que nos acusaran a nosotros. La única prueba que obtienen es una captura del SMS, ya que no consta como SMS real.

    Todo elemento probatorio debe de ser cotejado previamente, por cualquiera de las partes. Haciendo que las capturas en papel no tengan valor probatorio si no están acompañadas del fichero original en formato digital. También es necesario la documentación que deje claro dónde y cómo han estado estos elementos probatorios.

    Por eso, desde Peritos Informáticos, te ayudamos ante cualquier denuncia con la certificación de SMS que te inculpan en un juicio.

  • Rescate de datos

    Rescate de datos

    Pérdida de los ficheros de una empresa por un virus

    No hace mucho, la red corporativa de Telefónica y otras empresas como Everis, Vodafone, Iberdrola o Capgemini fue ‘secuestrada’. Como consecuencia de un ataque masivo de ‘ransomware’ según confirmó el propio CNI.

    ¿Qué es un ransomware?

    Un ‘ransomware’ es un virus que encripta los archivos de tu equipo dejándolos inaccesibles, no puedes acceder a ellos y, según su publicidad si pagas de 300 a 1.200 €, te mandan (será verdad o no) el código para poder desencriptarlos.

    ¿Cómo se infecta?

    La infección es provocada por una acción humana, haciendo clic en un fichero .zip o .rar el cual es recibido mediante correo electrónico principalmente. Hay muchos casos conocidos como el del e-mail recibido con una factura falsa, en el que al hacer clic en el archivo adjunto el equipo queda infectado.

    Dicho ataque se llevó a cabo aprovechando una vulnerabilidad en el sistema operativo Windows, cifrando todos sus archivos y los de las unidades de red a las que estaban conectadas, e infectando al resto de sistemas que hubiese en esa misma red.

    ¿Rescate de Datos?

    Una vez realizado el pago a los atacantes, y confiando en que actúen de buena fe, recibiremos el desencriptador para recuperar los ficheros.

    Los ficheros más comunes que suelen encriptar suelen ser archivos Word, PDF, o Bases de Datos de facturas.

    ¿Cómo puedo evitar ser infectado?

    Todas aquellas personas que tengan Windows Update activado no tienen que preocuparse de dicho ataque ya que cuentan con los últimos parches de seguridad instalados.

    En el caso de Windows Xp o Windows no original, los equipos han sido infectados ya que hace tres años que Microsoft dejó de dar soporte de actualizaciones para dicho sistema operativo.

    Debe tener también un antivirus potente, original y actualizado que detecte la intrusión antes de poder ejecutarla.

    ¿Dudas?

    Para más información sobre el rescate de datos por ramsonware puedes hacer clic en el botón o contacte con nosotros al 900 649 252

  • Email Tracking

    Email Tracking

    Hoy en día vivimos en una época en el que toda la información va digitalizada, pero no sabemos si va lo suficientemente segura. Vivimos en la época de que podemos realizar cualquier acción por Internet, desde ver un vídeo en streaming hasta realizar pagos con nuestra tarjeta bancaria.

    Creemos que por enviar un simple mensaje por alguna aplicación de mensajería podemos estar seguros de que no nos pueden robar nada en el proceso. Pero estamos equivocados.

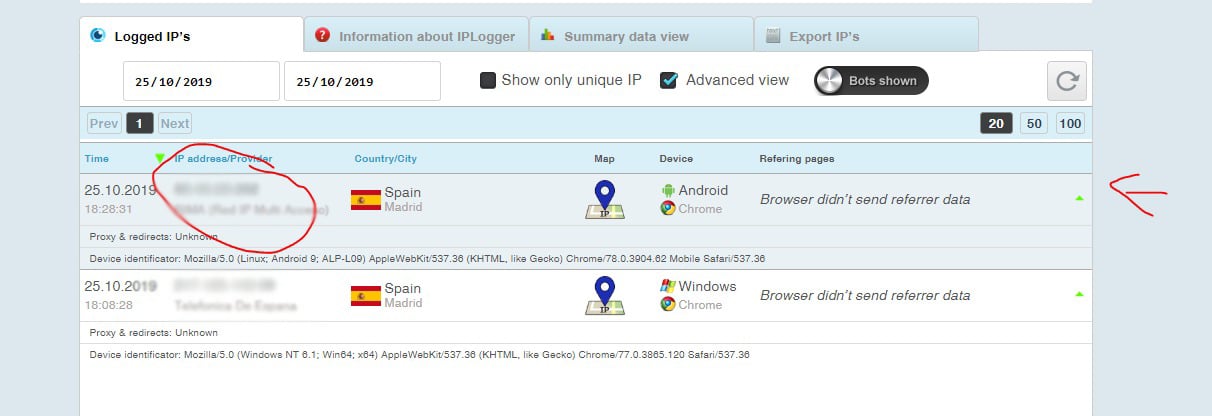
    Existen herramientas en el mercado que nos permiten realizar cualquier acción con nuestro correo electrónico. Con un proceso elaborado, podemos averiguar información acerca del dispositivo (por ejemplo, modelo del dispositivo, navegador web utilizado, localización del dispositivo, etc.)que accede al correo electrónico. Este proceso es conocido como email tracking.

    Entonces… ¿Qué es email tracking?

    Email tracking es una técnica que es utilizada para rastrear correos electrónicos y realizar un seguimiento de los dispositivos que abren dicho correo electrónico. Además, podemos generar un informe pericial donde le mostramos detalladamente todos los rasgos y características que se pueden averiguar del dispositivo. Todo ello sin que el otro usuario pueda darse cuenta de nada en todo el proceso, e incluso monitorizar las veces que se accede al correo. También si lo desea, podemos filtrar las direcciones IP únicas que acceden al correo.

    localizar-email-globatika-peritos-informaticos

    Finalidad del email tracking

    Email tracking puede tener varias finalidades:

    • Finalidad comercial: si queremos enviar una cantidad grande de correos electrónicos a personas y asegurarnos de que han sido abiertos por todos los remitentes o no.
    • Finalidad informativa: si queremos averiguar información del dispositivo donde se abre el correo electrónico y ver todas las características mencionadas anteriormente.

    Después de todo, ¿seguimos pensando que estamos seguros recibiendo cualquier correo electrónico de cualquier persona sin que nadie nos vigile y monitorice? Al fin y al cabo, la privacidad no existe en Internet desde que se abre el navegador.

    Si tiene sospechas de que su correo está siendo espiado o monitorizado, podemos ayudarle con este proceso que identificará las posibles conexiones entrantes. Contacte con nosotros en el 900 649 252

  • ¿Pueden hackear mi empresa por email?

    ¿Pueden hackear mi empresa por email?

    El email es un medio de comunicación vital tanto para particulares como empresas. Es una forma sencilla y rápida de adjuntar ficheros, realizar negociaciones comerciales o simplemente enviar mensajes. Pero por otra parte conlleva una de las entradas de malware y amenazas más importantes del sector.

    Por eso, te vamos a contar, con una sencilla herramienta, las probabilidades que tiene su empresa de ser atacada vía email.

    Importancia correo electrónico – empresas.

    Es raro hoy en día encontrar alguna empresa que no tenga al menos una cuenta de correo asociada, aunque sea para mantener contacto con proveedores, clientes, etc.

    Esta importancia y presencia en casi todas las empresas del mundo, lo hace un foco de problemas de seguridad y ataques. Por eso muchos de los ataques más famosos y más dañinos se han producido por este medio, normalmente por el mal uso del correo electrónico.

    Con la herramienta que vamos a mencionar a continuación, podemos calcular la probabilidad de sufrir un ataque informático.

    Probabilidad de ser atacados.

    Son muchos los factores que afectan a la posibilidad de que seamos atacados por correo electrónico. El sector y el tipo de empresa afecta, pero también el número de correos electrónicos que tenemos, o la cantidad que enviamos y recibimos, además del nivel de estrés y agotamiento del personal.

    La herramienta Egress nos permite determinar esta probabilidad. Es muy sencilla de usar, además de intuitiva, y solo nos pedirá dos factores calculables de nuestra empresa: el número de correos que tenemos y la industria a la que pertenece. Los otros dos factores a calcular son más difíciles y dependerá de la interpretación que le demos, que son el nivel de estrés y cuan agotado está el personal.

    Más allá de esta página que nos calcula la probabilidad de que seamos hackeados también podemos utilizar otras que nos dicen si hemos sido atacados. Una manera de descubrir si nuestro e-mail está en peligro. Un ejemplo es el administrador de contraseñas de Google. Nos permite saber si nuestras claves han sido robadas.

    Consejos de seguridad para no ser hackeado

    Utilizar contraseñas fuertes

    Algo vital es utilizar contraseñas fuertes. Esto significa que sean únicas, largas y no contengan palabras o dígitos que nos relacionen. Una buena clave tiene que contener letras (mayúsculas y minúsculas), números y otros caracteres especiales. Solo así estaremos creando una contraseña verdaderamente fuerte. También es aconsejable cambiar nuestras claves periódicamente.

    Utilizar autenticación en dos pasos

    Cada vez son más las plataformas y servicios que cuentan con autenticación en dos pasos. Nos permiten agregar un paso más a la hora de iniciar sesión. De esta forma incluso aunque alguien robara nuestra contraseña no podría acceder a la cuenta sin ese segundo paso. Nuestro consejo es habilitar la autenticación en dos pasos siempre que sea posible. Muchas redes sociales, cuentas de correo electrónico y plataformas en general en la red incluyen esta opción. Es una forma más de evitar ser hackeados.

    Mantener el equipo seguro y actualizado

    Por supuesto hay que mantener el equipo en buen estado. Esto significa utilizar herramientas de seguridad con las que poder detectar malware y posibles amenazas que lleguen a nuestro sistema. Un buen antivirus puede ayudar a eliminarlas. De la misma forma es vital tener los dispositivos y sistemas siempre actualizados. A veces pueden surgir vulnerabilidades que son aprovechadas por piratas informáticos para llevar a cabo sus ataques. Si tenemos todos los parches y actualizaciones instalados podremos hacer frente a estos problemas.

    Sentido común

    Por último, aunque es lo más importante, hay que tener sentido común. Muchos tipos de ataques necesitan de la interacción del usuario. Un ejemplo son los ataques Phishing que están tan presentes hoy en día. Hay que estar siempre alerta y no caer en posibles trampas que puedan robar nuestras credenciales y contraseñas. Es importante descargar siempre de fuentes oficiales, no acceder a links de terceros que no sean de garantías, tener cuidado con posibles archivos adjuntos que lleguen por e-mail, etc.

    Perito Informático Email – 900 649 252

  • Acoso a través de dispositivos inteligentes

    Acoso a través de dispositivos inteligentes

    En esta era de comunicaciones e Internet, cada vez es más habitual contar con dispositivos inteligentes en el hogar, ya sea el sistema de luces, persianas, o el propio aire acondicionado. Esta tecnología esta siendo aprovechada por maltratadores para volver locas a sus víctimas. Abuso doméstico lo han titulado en The New York Times.

    Este caso ha llegado a nuestras oficinas por parte de un particular de Barcelona.

    Maltratadores, acosadores y abusadores domésticos comienzan a usar el Internet de las Cosas (IoT) como arma.

    Por un lado, tenemos al maltratador que conoce perfectamente la tecnología y la forma de aprovecharse de ella, al mismo tiempo que la victima apenas tiene conocimientos de lo que tiene en casa. Esto provoca que, además de poder controlar a la victima mediante escuchas o cámaras, también hacerle la vida más complicada.

    Tanto es así que, no es algo extraño el incluir este tipo de ayuda (tecnológica) en las sesiones contra el maltrato, donde se enseña a la victima a llevar el control de sus dispositivos inteligentes.

    Porque precisamente el desconocimiento es lo que permite a los maltratadores aprovecharse de la tecnología, ya que si no sabemos controlar un dispositivo, no podemos evitar que otra persona lo controle.

    Esta tecnología se expande rápidamente y solo en EE.UU. ya hay millones de hogares inteligentes. Por eso debido al creciente aumento de abusos, los fabricantes deben asistir e incluir métodos de control para asegurar la intimidad y la salud de las personas además de que, desde los gobiernos, se legisle, ya que al ser una tecnología tan temprana no hay penas para estas actividades.

    Algunos ejemplos de acoso usando tus dispositivos inteligentes:

    • Apagar la alarma incluso antes de entrar en tu casa.
    • Sobrecargar tu robot de limpieza para que explote y provoque un incendio.
    • Subir la temperatura del aire acondicionado.
    • Usar el frigorífico para comprar 200 litros de Leche.

    Pero hay que tener cuidado al desarrollar las herramientas para dar control al propietario, ya que no podemos asegurar al 100% quien es la víctima. Si le facilitamos el control al abusado, ¿cómo sabremos que no se lo estamos dando también al abusador?

  • Implantación de la normativa ISO 27001

    Implantación de la normativa ISO 27001

    Implantación ISO 27001 en las empresas: La clave para la seguridad de la información

    En GlobátiKa Peritos Informáticos ofrecemos el servicio de asesoramiento e implantación de la norma ISO 27001 en su empresa. En el mundo actual, donde la información se ha convertido en uno de los activos más valiosos de las organizaciones, es fundamental garantizar su confidencialidad, integridad y disponibilidad. La norma ISO 27001 proporciona un marco sólido para lograr estos objetivos y establecer un sistema de gestión de seguridad de la información (SGSI) eficaz.

    ¿Qué es ISO 27001?

    La norma ISO 27001 es un estándar internacional que define los requisitos para establecer, implementar, mantener y mejorar un SGSI en una organización. Proporciona un enfoque sistemático y estructurado para identificar, analizar y abordar los riesgos relacionados con la seguridad de la información. La ISO 27001 se basa en un ciclo de mejora continua conocido como el ciclo PDCA (Planificar, Hacer, Verificar, Actuar) y se adapta a las necesidades específicas de cada empresa.

    S.G.S.I. ¿Qué es?

    El término «seguridad de la información» se refiere a la gestión, mantenimiento y logro de tres factores fundamentales: confidencialidad, integridad y disponibilidad. La confidencialidad implica que la información solo debe ser accesible por aquellos que tienen los permisos adecuados. La integridad garantiza que solo los usuarios autorizados puedan modificar la información. Y la disponibilidad asegura que los usuarios con los permisos adecuados puedan acceder a la información cuando sea necesario.

    Una gestión adecuada de la información nos permite:

    1. Garantizar la confidencialidad: Proteger la información sensible de accesos no autorizados y asegurar que solo las personas adecuadas puedan acceder a ella.
    2. Asegurar la integridad: Evitar modificaciones no autorizadas o no deseadas en la información, manteniendo su exactitud y confiabilidad.
    3. Garantizar la disponibilidad: Asegurar que la información esté disponible para aquellos usuarios autorizados en el momento en que la necesiten.

    ¿Por qué ISO 27001 es importante para su empresa?

    La implantación de la norma ISO 27001 en su empresa ofrece una serie de beneficios significativos:

    1. Cumplimiento de los requerimientos legales: La norma ISO 27001 ayuda a garantizar el cumplimiento de las leyes y regulaciones relacionadas con la seguridad de la información, lo que puede evitar sanciones y problemas legales.
    2. Ventaja comercial: Contar con la certificación ISO 27001 puede diferenciar a su empresa de la competencia y proporcionar una ventaja comercial significativa. Demuestra su compromiso con la seguridad de la información y genera confianza en sus clientes y socios comerciales.
    3. Organización más eficiente: La implantación de un SGSI basado en la norma ISO 27001 implica la implementación de controles y procedimientos adecuados para proteger la información. Esto conduce a una mayor eficiencia en los procesos internos y una reducción de los riesgos relacionados con la seguridad de la información.
    4. Menos costes: La prevención de incidentes de seguridad y la mitigación de riesgos pueden ayudar a reducir los costes asociados con la pérdida de datos, el tiempo de inactividad y las consecuencias legales y reputacionales.

    ¿A qué empresas va dirigido el ISO 27001?

    La norma ISO 27001 está dirigida a empresas que valoran la certificación de un estándar de seguridad de la información y desean aplicar las mejores prácticas que este ofrece. Estas empresas incluyen:

    • Aquellas que reconocen las ventajas de estar certificadas por un estándar de seguridad de la información y desean implementar controles efectivos para proteger sus activos de información.
    • Empresas que dan importancia a sus tecnologías de la información (TI) y optan por servicios basados en Internet, prescindiendo en gran medida de personal físico.
    • Empresas dedicadas a sectores específicos que requieren la certificación en seguridad de TI para obtener una ventaja competitiva y cumplir con las expectativas de sus clientes y socios comerciales.

    ¿Cuál es el proceso de implantación de la ISO 27001 con GlobátiKa Peritos Informáticos?

    En GlobátiKa Peritos Informáticos contamos con un equipo de expertos en seguridad de la información y ofrece servicios profesionales para la implantación de la ISO 27001 en su empresa. Nuestro proceso de implantación incluye:

    1. Implantación de la norma ISO/IEC 27001:2013: Realizamos una revisión exhaustiva del mapa y la estructura de procesos de su organización, así como del Manual de gestión integrado. Redactamos procedimientos específicos que incluyen los nuevos requisitos de la norma y llevamos a cabo la implantación de los registros necesarios para el cumplimiento de la norma.
    2. Obtención de la certificación del Sistema de Gestión: Colaboramos con una entidad certificadora acreditada para llevar a cabo la auditoría y obtener la certificación del Sistema de Gestión según la norma ISO/IEC 27001:2013. Durante este proceso, ofrecemos asistencia en todas las etapas, desde el diagnóstico inicial hasta la redacción de informes y la resolución de desviaciones y oportunidades de mejora.
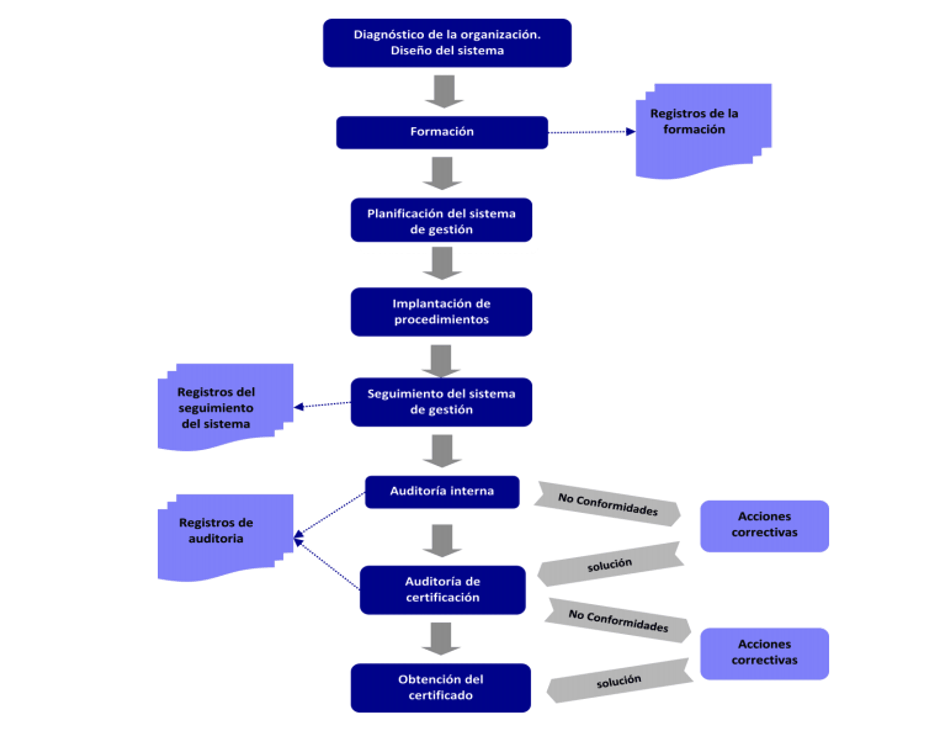
    Fases para la implantación ISO 27001 por GlobatiKa Peritos InformaticosPlazo de ejecución y planificación de actividades

    La duración del proyecto de implantación de la ISO 27001 será de 3 a 4 meses, a partir de la aceptación de nuestra oferta. Para cumplir con la planificación establecida, es necesario contar con el compromiso decidido del equipo directivo de su organización y la participación activa de todas las personas involucradas en el proyecto.
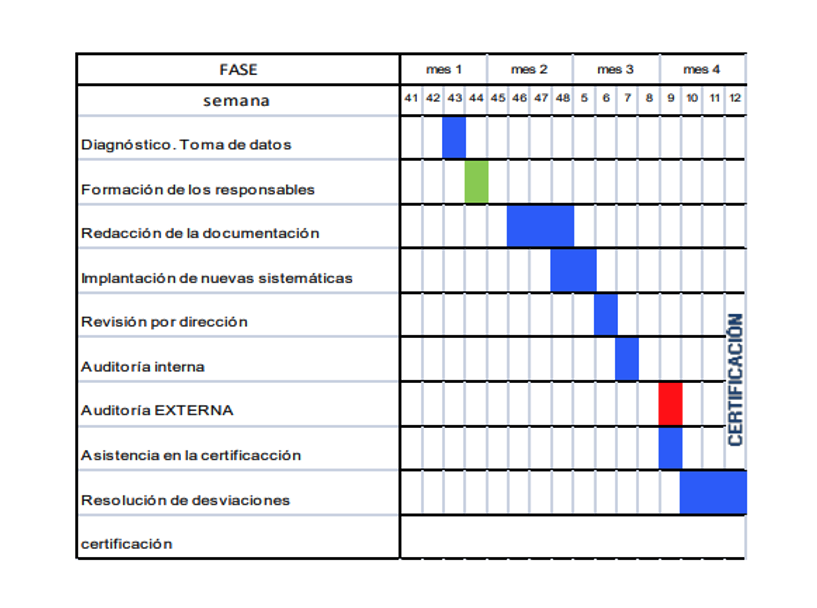
    Plazo de ejecución y planificación de actividades ISO 27001 por GlobatiKa Peritos InformaticosCondiciones económicas

    En GlobátiKa Peritos Informáticos, comprendemos la importancia de brindar un servicio integral en la implantación de la norma ISO 27001. Por eso, el precio del proyecto incluye una serie de elementos clave para garantizar su éxito.

    En primer lugar, contará con un diagnóstico inicial realizado por un experto en seguridad de la información. Este diagnóstico nos permitirá conocer a fondo las necesidades y particularidades de su empresa, y nos servirá de base para diseñar un plan de implantación personalizado. Durante todo el proyecto, nuestro equipo estará a su disposición para brindarle el apoyo necesario.

    Además, nos encargaremos de la adaptación de la documentación y la implantación de la norma ISO/IEC 27001:2013 en su organización. Esto implica la revisión y actualización de los procesos existentes, así como la implementación de nuevos procedimientos y registros necesarios para cumplir con los requisitos de la norma.

    En cuanto al tiempo estimado, el proyecto se desarrollará a lo largo de un período de 15 a 22 horas al mes, ajustándonos a su disponibilidad y necesidades. En cuanto al costo total, este será determinado en base a un presupuesto personalizado que se ajuste a las características y alcance de su empresa. Cabe destacar que los gastos correspondientes a la entidad certificadora y las actividades formativas no están incluidos en el precio del proyecto.

    FAQ – Preguntas frecuentes sobre la Implantación de la normativa ISO 27001

    1. ¿Estamos cumpliendo el marco legal en cuanto a licencias de software, propiedad intelectual, etc.?

    La implantación de la norma ISO 27001 ayuda a asegurar el cumplimiento de los requisitos legales relacionados con la seguridad de la información, incluyendo el uso adecuado de licencias de software y la protección de la propiedad intelectual.

    1. ¿Los datos privados de nuestra empresa están suficientemente protegidos?

    La implantación de un SGSI basado en la norma ISO 27001 garantiza la implementación de controles y medidas de seguridad adecuados para proteger los datos privados de su empresa.

    1. ¿Nuestros empleados están utilizando los sistemas informáticos de manera correcta y para los fines diseñados?

    La norma ISO 27001 incluye controles relacionados con la gestión de los sistemas informáticos y la concienciación del personal. Esto asegura que los empleados utilicen los sistemas de manera adecuada y para los fines previstos.

    1. ¿Nuestra empresa está tomando las medidas adecuadas para asegurar el sistema contra el robo de información y los ataques?

    La implantación de la ISO 27001 implica la implementación de controles de seguridad de la información que ayudan a proteger el sistema contra el robo de información, los ataques cibernéticos y otras amenazas.

    En GlobátiKa Peritos Informáticos, entendemos la importancia de la seguridad de la información en su empresa. Nuestro equipo de expertos está preparado para brindarle el apoyo necesario en la implantación de la norma ISO 27001 y ayudarlo a proteger sus activos de información de manera eficaz. No dude en contactarnos para obtener más información y solicitar nuestros servicios profesionales.
  • Infidelidades cibernéticas

    Infidelidades cibernéticas

    Peritaciones y extracción de datos móviles por infidelidades.

    Nos llegan muchos casos de todas las provincias de personas que quieren saber que están haciendo sus parejas con los teléfonos móviles , ya que sospechan de infidelidades.

    Aunque en nuestro país el divorcio por infidelidad como tal no existe. No sería una causa para obtener una pensión compensatoria. Nos encontramos que la solicitud de peritar dispositivos móviles para descubrir una posible infidelidad ha aumentado.

    Según la página Lexdir, han aumentado las demandas de divorcio en un 2.8 por ciento por infidelidades en el último año.

    En el gabinete también hemos notado un aumento de las llamadas preguntando sobre peritaciones y extracción de datos de móviles por tema de infidelidades y es que, en el segundo trimestre de 2019 se presentaron en España casi 32.000 demandas de divorcio, lo que supone un aumento del 2,8% respecto al mismo periodo de 2018.

    En general, el número de demandas de disolución matrimonial aumentó un 2,4%, según datos del Consejo General del Poder Judicial (CGPJ).

    Contacte con nuestros peritos informáticos, llámenos y le informaremos. Queremos ayudarle con su caso, y siempre ponernos de parte de la verdad. Si sospecha de su pareja y quiere quedarse tranquil@, no dude en llamarnos al 900 649 252 o un E-mail a info@peritosinformaticos.es. Revisiones de WhatsApps, SMS, E-mails o análisis de fotografías. Podemos ayudarle.

  • Peritar vulnerabilidades Android

    Peritar vulnerabilidades Android

    Existen muchas vulnerabilidades en teléfonos Android donde un perito informático Android le puede ayudar.

    Son de nivel crítico y con ellas el atacante puede:

    Estas son algunas de las vulnerabilidades que un perito informático suele peritar:

    1. Activar una llamada VoIP mediante la app VK (Baja)

    La primera vulnerabilidad está presente en el vk.voip y en la existencia de un componente llamado LinkRedirActivity, que permite a un atacante hacer una llamada por VoIP a una cuenta de VK instalando la app en el móvil sin el permiso del usuario e incluso con la pantalla apagada. Esa cuenta puede estar en control de atacante, que puede mantener la llamada activa cuanto quiera para escuchar conversaciones. Nuestro perito informático Android estudia esta App y su procedencia.

    1. Transferir una llamada en la interfaz IMS (Moderada)

    La app del sistema QtilMS, implementada por Qualcomm, expone dos APIs (SendCallTransferRequest y SendCallForwardUncondTimer) a ser hackeadas. Ambas APIs son accesibles por una app con permisos para realizar llamadas. Sin embargo, el servicio QtilMS no comprueba los privilegios, por lo que el atacante puede realizar cualquier llamada. Al peritar su teléfono Android, comprobamos los permisos de estas dos APIs.

    1. Llamada de spam VoIP debido a nombre SIP alterado (Alta)

    La tercera vulnerabilidad permite realizar una llamada que no puede rechazarse, ya que hay se puede modificar el SIP (Protocolo de iniciación de sesión) para que el botón de llamada no aparezca en la pantalla. Este tipo de vulnerabilidad se conoce como “bomba VoIP”. La única manera de rechazarla es poner el móvil en modo avión u otro método para desconectarse de la red. El perito informático Android estudia la modificación del SIP para ver posibles manipulaciones.

    1. Ataque Remoto DDoS al aceptar llamada (Alta)

    La cuarta vulnerabilidad consiste en un ataque DDoS que puede hacer que el móvil Android de la víctima se cuelgue al coger la llamada mediante la recepción de un archivo cfg (archivo de configuración). Peritamos su teléfono Android y descubrimos la procedencia de este archivo.

    1. Ejecutar código remoto mediante Bluetooth (Critica)

    La quinta vulnerabilidad puede aprovecharse por un atacante cuando el móvil está conectado a un dispositivo Bluetooth cercano. El desbordamiento de búfer se produce cuando un atacante nos llamada con un número de más de 513 bytes. Ahí, un atacante puede sobrescribir la dirección de la respuesta, pudiendo pasar a ejecutar código de forma remota. Este numero puede ser localizado por nuestro Perito informático Android.

    1. DDoS remoto mediante Bluetooth (Alta)

    Muy parecida a la anterior, esta vulnerabilidad se ejecuta cuando el estado de la llamada BTHF_CALL_INCOMING se cambia, y sólo cuando un dispositivo está conectado a otro por Bluetooth. Sólo es necesario que se reciba la llamada en lugar de responder como ocurría con la cuarta. Para solucionar el fallo, es necesario restringir la longitud del número de una llamada en el módulo Bluetooth. Peritamos su teléfono Android para comprobar esta manipulación.

    1. Filtrado de Datos y DDoS mediante fichero falso (Alta)

    Esta vulnerabilidad permite a un atacante realizar un ataque DDoS permanente si la IP del servidor se configura para que sobreescriba otra aplicación del sistema. Al usar un archivo mmssms.db falso, el real no se puede crear y por tanto se bloquea la funcionalidad de enviar y recibir SMS. Es necesario hacer un factory reset (reinicio de fábrica) al móvil para que vuelva a funcionar. Nuestro perito informático Android identifica el fichero y la procedencia.

    1. Cambio de emisor de llamada debido a “&” (Alta)

    Con sólo introducir el carácter “&” a un número de teléfono, el PSTN (Public Switched Telephone Network) del móvil trata el número antes de ese carácter como el del emisor de la llamada, y todo el que venga después como el del receptor. Con ello, se puede realizar una llamada de spoofing (hacerse pasar por otro número). Peritamos estos parámetros en la memoria de su teléfono Android.

    1. Spoofing del CallerID (Alta)

    Por último, este ataque se aprovecha de otra inconsistencia que ocurre en el phone-context, que es lo que se usa para mencionar el prefijo de un número de teléfono. Google lo gestiona con el sistema de CallerID, que intenta cotejar si un número es de spam o es conocido. A raíz de ello, un atacante puede hacerse pasar por otro al realizar una llamada. Nuestro perito informático Android realiza un estudio del CallerID para identificar manipulaciones.

  • Peritación Informática AnyDesk

    Peritación Informática AnyDesk

    Peritación Informática AnyDesk

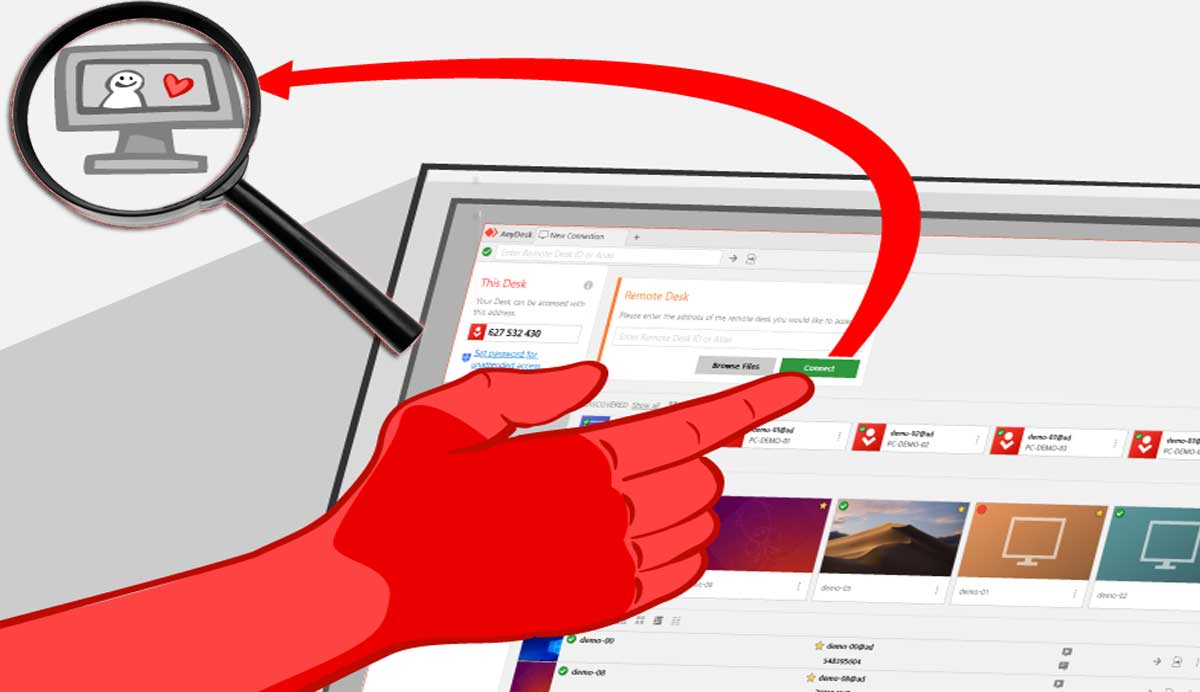
    AnyDesk es un programa de software de escritorio remoto que provee acceso remoto bidireccional entre computadoras personales y está disponible para todos los sistemas operativos comunes. Anydesk forma parte de muchos sistemas empresariales para conexión remota desde hace tiempo. Cualquier sistema de control remoto nos hace la vida más fácil ya que nos permite conectarnos incluso desde el móvil. Pero usado sin supervisión, puede ser una vía de robo de información para cualquier persona o empresa.

    Un caso muy habitual, es la peritación de los sistemas de control remoto, como AnyDesk que permite conectarnos y ver la pantalla o extraer ficheros del ordenador remoto o, hacia un equipo de afuera.

    Por este motivo, es importante conocer qué se puede extraer de una Peritación Informática AnyDesk de este sistema de control remoto.

    El primer fichero que tenemos que investigar está dentro de la unidad local / programfiles / Anydesk. El fichero es «ad_svd.trace» y «connection_trace.txt»

    El fichero «connection_trace.txt» recoge las conexiones efectuadas:

    Incoming 2019-10-02, 15:23 User 243139490 243139490 (Dirección de la conexión / Hora en formato UTC / «User» (si le hemos dado acceso nosotros, o «Passwd» (si ha entrado sabiendo la contraseña) / ID del equipo que se conecta.