Autor: Equipo GlobátiKa

  • Peritación TeamViewer

    Peritación TeamViewer

    Cualquier sistema de control remoto nos hace la vida más fácil ya que nos permite conectarnos incluso desde el móvil. Pero usado sin supervisión, puede ser una vía de robo de información para cualquier persona o empresa.

    Un caso muy habitual, es la peritación de los sistemas de control remoto, como Team Viewer que permite conectarnos y ver la pantalla o extraer ficheros del ordenador remoto o, hacia un equipo de afuera.

    Por tanto, un trabajador o alguien cercano, podría estar mandándose información a su casa, o bien, desde su casa conectarse y copiarse los datos fundamentales de la empresa lo que muchas veces nos dicen los clientes «robo de información«.

    En este artículo vamos a ver unos parámetros básicos para saber si esto ha ocurrido y proceder a realizar una peritación informática correcta.

    El fichero que vamos a utilizar en este caso está en Windows, en el directorio c:\program files (x86)\teamviewer y iene como nombre TeamViewerXX_Logfile.log (siendo las XX la versión). Aquí debemos buscar una serie de palabras clave para identificar actos concretos:

    Primero: El registro en el equipo que ha recibido la conexión:

    • Ver el nombre del ordenador remoto (el que ha originado la conexión con el que estamos investigando) y el ID: Busca «VoIP: Receiver:» Saldrá que el canal participante «Participant channel» (es el nombre del equipo que ha originado la conexión y su ID). También hay otras opciones como buscar «punch received a=»
    • Ver el nombre de nuestro equipo que estamos investigando: Buscar «Our participant id is» y nos salndrá el nombre de nuestro equipo y la ID que tenía en ese momento. Esto es útil cuando se ha hecho un cambio de nombre de equipo a propósito ya que quedará el que había en esa fecha.
    • Ver la IP y puerto de la conexión entrante a Team Viewer: Buscar el texto «punch received a=»
    • Comprobar si existe movimiento de ficheros, buscar «FileTransferProgress::OnFileAdded: «, pero no nos dará el nombre del fichero. Si nos ha salido este parámetro, ahora tenemos que ver si el fichero ha salido de nuestro ordenador o del remoto. Para esto, buscar «(StreamType_File, private), source=» Esto nos indica que hay tráfico de ficheros y «source» es el ID del ordenador de origen donde está el fichero en un primer lugar. Con esto ya sabemos si se ha podido robar información o enviar información.
    • Para ver quién se ha intentado conectar aunque no haya iniciado sesión: 2019/10/02 15:36:18.952 2056 6088 S0 AuthenticationBlocker::Allocate: allocate ok for DyngateID 1415853395, attempt number 2. El número después de DyngateID es el equipo que se conecta al que estamos estudiando. Attempt es el número de veces que lo ha intentado sin iniciar sesión.

    Como nota aclaratoria, aunque no ponga el nombre de los ficheros que han sido objeto de robo, se puede hacer un timeline del disco duro para ver la fecha de acceso a los mismos que serán los que han sido utilizados en esta comunicación.

    Buscando por ese documento se pueden ver estos datos:

    Start: 2019/00/00 08:10:58.908 (UTC+1:00)
    Version: 14.5.5819
    ID: 0
    Loglevel: Info (100)
    License: 0
    Server: master14.teamviewer.com
    IC: -1355221301
    CPU: Intel64 Family
    CPU extensions
    OS: Win_10.0.17763_W (64-bit)
    IP: 192.168.0.22
    MID: 0x049226d3ce97_1d44cc67230d0d5_1280671056
    MIDv: 0
    Proxy-Settings: Type=1 IP= User=
    IE: 11.117.17763.0
    AppPath: C:\Program Files (x86)\TeamViewer\TeamViewer_Service.exe
    UserAccount: SYSTEM

    Segundo: El registro en el equipo que ha emitido la conexión:

    Aquí si que podemos ver el nombre de los ficheros en función del idioma en este tipo de tramas:

    Para traer ficheros desde el ordenador remoto a este:

    DataTransceiver: TransferProtocol => TransferProtocol::ReceivedChunkCommand: unknown id: 33330502156
    Grabar archivo C:\Users\Virtual1\Documents\.\FICHEROENORIGEN.txt
    Descarga desde «»D:/TV\.\FICHEROENORIGEN.txt»» a «»C:\Users\Virtual1\Documents\.\FICHEROENORIGEN.txt»» (10 Bytes)

    Esto «graba» en local (estamos en la máquina que emite la conexión remota) el fichero del disco duro D: remoto.

    Para enviar de este ordenador al equipo remoto:

    DataTransceiver: TransferProtocol => TransferProtocol::ReceivedChunkCommand: unknown id: 3433324315
    Enviar desde «C:\Users\Virtual1\Documents\desde remoto.txt» a «D:/TV\desde remoto.txt» (10 Bytes)

    Esto está grabando nuestro fichero local (estamos emitiendo la conexión) al disco duro D: del equipo al que hemos establecido conexión.

    Recuerde que esto de por sí, no tiene validez legal y es necesario crear la cadena de custodia. Cualquier duda, consulte con peritosinformaticos.es.

    El fichero Connections_incoming.txt da la información resumida de las conexiones entrantes. El formato es: [ID Equipo remoto que se conecta], [Nombre equipo remoto], [Fecha entrada en formato UTC], [Fecha de salida en formato UTC], usuario (generalmente estándar) y un identificador:

    1415333595 LAPTOP-FV5UR0AK 02-10-2019 13:36:18 02-10-2019 14:09:10 usuario RemoteControl {4DA7B84B-CC5E-48D6-B901-635CDAD2DEBB}
    1415333595 LAPTOP-FV5UR0AK 02-10-2019 14:24:38 02-10-2019 14:37:23 usuario RemoteControl {FFD4F68C-914C-4BA8-B1AC-0C15FDD59182}
    14153353595 LAPTOP-FV5UR0AK 02-10-2019 14:31:29 02-10-2019 14:37:23 usuario RemoteControl {E0EA4EC5-96DC-4255-AA9A-87A3EC48B3F2}
  • Dactiloscopia

    Dactiloscopia

    La dactiloscopia es uno de los principales sistemas de identificación forense. Basado en el estudio de la impresión o reproducción física de los dibujos formados por las crestas papilares de los dedos de las manos. Este método se ha venido utilizando con distintos fines. Tanto en el ámbito civil como en el ámbito policial y penal, siendo de utilidad fundamental en la investigación forense. La dactiloscopia es una de las ciencias o técnicas principales que permiten identificar a sujetos que han participado en cualquier delito, situándose en la escena del mismo.

    En la actualidad las huellas dactilares representan una de las tecnologías biométricas más seguras y se consideran, pruebas legítimas de evidencia criminal en cualquier lugar del mundo. El estudio comparativo de las impresiones dactilares y de las huellas dejadas involuntariamente en el lugar de un crimen. Llevan, en muchos casos, a la resolución concluyente de casos judiciales donde dichos rastros son evidencia innegable de la presencia de un sujeto determinado en la escena de un delito.

    Asesoramiento técnico y elaboración de informes judiciales y de parte en todas las especialidades de pericia dactiloscópica.

    Ratificación en sala de los informes periciales.

    Fotografía y constancia documental de todas las huellas encontradas.

    Realización de informes periciales y contrapericiales en dactiloscopia.

    Cotejo de dactilogramas con fines de identificación personal.

    Análisis en el laboratorio de los dactilogramas revelados.

  • Informática Forense y Honeypot

    Informática Forense y Honeypot

    La informática forense deba adaptarse e ir evolucionando a la vez que los delitos cometidos en este tipo de plataformas. La informática forense requiere medios que permitan mantener un proceso de investigación que dé solución a los nuevos retos. Pero cabe destacar que no siempre los casos a los cuales se enfrenta el investigador son iguales. Una de las principales herramientas que pueden ayudar a mejorar las investigaciones son los Honeypot.

    ¿Qué es un ‘honeypot’?

    Un honeypot es un recurso flexible de seguridad informática cuyo valor se basa en que éste sea comprometido, atacado y probado. Con el fin de aportar información al perito forense. Teniendo en cuenta esta definición, podemos ver que el honeypot no es una herramienta que mitigue el riesgo o forme parte de la defensa. Sino que realiza un análisis forense de los ataques recibidos en un dispositivo o red.

    ¿Cómo funciona un ‘honeypot’?

    El procedimiento consiste en mantener una debilidad o vulnerabilidad en un programa, sistema operativo, protocolo o en cualquier otro elemento del equipo susceptible de ser atacado. Y que, por lo tanto, motive al atacante a utilizarlo, de tal forma que se muestre dispuesto a emplear todas sus habilidades para explotar dicha debilidad y obtener el acceso al sistema.

    ¿Y cómo frenamos un ataque?

    Por muy controladas que tengamos sus acciones, nada puede evitar que en cualquier momento esa persona se sienta vigilada u observada, se ponga nerviosa y destruya datos o se haga con el comportamiento de la máquina.

    Una forma de monitorizar dicha preocupación sin comprometer excesivamente la integridad de nuestro sistema expuesto es el uso de honeypot. La idea es construir un sistema que simule ser real, pero donde los datos expuestos no son de relevancia. De ese modo se permite al atacante revisar o incluso manipular la información sin poner en peligro los datos importantes.Para ello se utiliza una máquina denominada “trampa”, que es sobre la que trabaja realmente el atacante y de la que podemos obtener la información necesaria sobre éste sin que se percate nuestra presencia. Así se consigue que el atacante piense que su intrusión ha sido un éxito y continúe con ella, mientras nosotros, por otro lado, la estamos monitorizando a la vez que recopilamos información sobre sus movimientos y su manera de actuar.

    Esta práctica, junto al informe pericial resultante, nos da una ventaja significativa a la hora de incriminar al atacante de nuestra red corporativa o doméstica. No dude en contactar con nosotros y le ayudaremos

  • Responsabilidad subsidiaria Wifi

    Responsabilidad subsidiaria Wifi

    Descarga de contenido con fines maliciosos

    Hoy día, muchos de nuestros clientes de la zona de Andalucía nos solicitan información porque están teniendo problemas con la justicia de nuestro país debido al WPS de nuestro router.

    En la mayoría de los casos, esto suele ocurrir en sitios donde se ofrece WiFi gratis, es decir, en cafeterías, hoteles o comunidades de vecinos.

    ¿Qué es WPS?

    WPS es un protocolo de conexión inalámbrica, por el que a través de un botón que se sitúa en nuestro router, que al pulsarlo se activa, y mediante un PIN de ocho dígitos se pueden conectar los dispositivos.

    Este, no es el sistema de conexión WIFI más seguro, ya que en los router Movistar es muy fácil descifrar su contraseña. Esto, se realiza a través de un software que a través de una serie de comprobaciones te averigua la clave de seguridad del router.

    No es un problema que esto ocurra y usen la conexión del router para navegar por Internet. El problema llega cuando alguien utiliza la conexión para suplantar tu identidad, obtener información personal o para descargar contenido con fines maliciosos. Esto último es un grave problema, ya que según la ley de nuestro país se tendría en cuenta la responsabilidad civil subsidiaria. ¿Esto qué quiere decir? Que si se infiringe la ley a través de la conexión de red, las autoridades del Estado consideran autor de ello al responsable del que ofrece la conexión, ya que también es el responsable de evitar que estos ataques se produzcan.

    Es por ello, que en peritos informáticos podríamos demostrar que se ha producido una conexión del exterior, la cual ha sido la responsable de la suplantación de identidad o de la descarga de los contenidos con fines maliciosos.

    Tras este estudio que realizan nuestros peritos informáticos para demostrar su inocencia de los hechos, es muy probable que quede libre de los cargos que se le acusa.

    Si se encuentra en un caso como este, contacte cuanto antes o llame a nuestros peritos informáticos para ponerle solución a este problema.

  • Metodología OSSTMM

    Metodología OSSTMM

    La metodología OSSTMM (Open Source Security Testing Methodology Manual, Manual de código abierto para la realización de pruebas de seguridad). Trata sobre la seguridad operacional. Se fundamenta en saber y medir que tan bien funciona la seguridad de una empresa. Las auditorías de seguridad que utilizan una metodología OSSTMM obtienen una compresión profunda de la interconexión de las cosas.

    Todas las personas, los procesos, los sistemas y el software tienen algún tipo de relación y esta interconexión requiere interacciones. Algunas de estas interacciones son pasivas y otras no; otras son simbióticas, mientras que otras son parasitarias. Algunas interacciones están controladas por un lado de la relación, mientras que otras están controladas por ambos. Lo que queremos es que nuestros sistemas se equilibren perfectamente con las interacciones que queremos o necesitamos.

    Entonces, cuando realizamos una auditoría informática probamos las operaciones, obtenemos una visión general de todas nuestras relaciones. Yendo y viniendo, además podemos ver la interconexión de las operaciones con gran detalle y podemos trazar un mapa de lo que nos hace nuestro negocio y nuestras operaciones lo que son y pueden ser.

    Desde una perspectiva técnica, esta metodología está dividida en 4 grupos clave:

    1. El alcance. Se define un proceso que recolecta de información en todos los bienes en el ambiente objetivo.
    2. El canal. Nos determinar el tipo de comunicación e interacción que habrá con los bienes los cuales pueden ser físicos, espectros y comunicativos. Todos estos canales representan un único set de los componentes de seguridad y deben ser testados y verificados durante el periodo de evaluación.
    3. El índice. Clasifica bienes objetivo que se corresponde con sus particulares identificaciones como la dirección MAC o la dirección IP.
    4. El vector. Se concluye en qué dirección puede el perito informático evaluar y analizar cada bien funcional.
  • Caso de estafa real por WhatsApp

    Caso de estafa real por WhatsApp

    Acude a nuestras oficinas de Peritos Informáticos una persona que ha sido estafada por WhatsApp en la compra de dos relojes de segunda mano por valor de 570€.

    Nos comenta «… Iba a comprar uno, pero el precio eran 300 eur y si compraba dos. Me lo dejaba en 570€. Y pensé que con 300 eur, si me estafaban. Sería sólo una falta y con más de 400 eur es un delito…» Y así hizo, compró dos.

    El estafador, de Madrid y con número 6024240XX estuvo hablando perfectamente por WhatsApp. Y le mandó fotografías y vídeos de los relojes que estaban nuevos, o al menos muy bien cuidados.

    El trato se cerró y el estafador le dijo por teléfono que le hiciera el pago por un método directo. Que no dejaba rastro para «no tener que declarar la venta a Hacienda». Evidentemente, nuestro cliente no lo hizo y le pidió el número de cuenta y le hizo la transferencia a los datos que le dio por WhatsApp. Transferencia realizada a una cuenta de La Caixa por valor de 570€ a una tal «Carmen…».

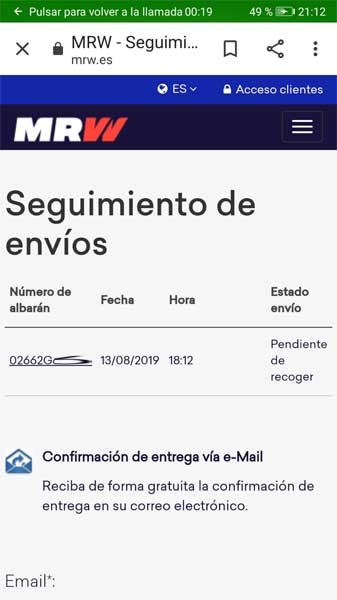
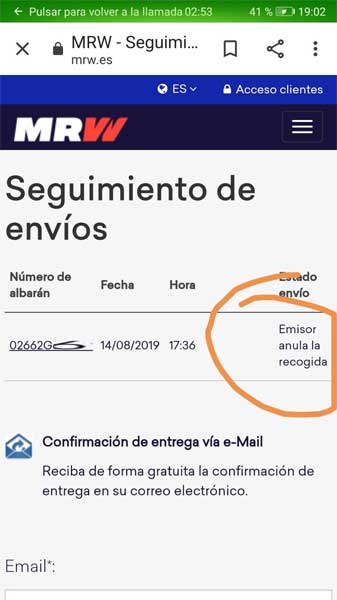
    «Ahora mismo le mando el justificante de MRW», y así lo hizo. Le mandó el justificante de la petición de recogida en su domicilio y ahí acabó el asunto.

    perito-informatico-estafamrw-recogida

    Hasta que al día siguiente, nuestro cliente mira de nuevo el localizador. Y, en la página de MRW, pone que el propio remitente ha anulado el servicio. A partir de ahí se hace el silencio en WhatsApp y encima lo bloquea.

    perito-informatico-estafamrw-anulacion

    Este número es de la compañía «Lebara», de bajo coste y de prepago para intentar evitar el rastreo.

    En este momento, el cliente pide a MRW que localice el remitente ya que él es el destinatario y con esto ya tenemos la dirección física. Luego va a La Caixa con este asunto. Donde, por si acaso, le hacen una retención en la cuenta a esta tal «Carmen» por ese importe y ahora comienza la peritación informática:

    1. Se realiza la extracción de la conversación de WhatsApp con las fotografías y audios.
    2. Transcribimos el audio donde el estafador indica que habitualmente él hace tratos y el método de pago es el que no es rastreable por Hacienda.
    3. Se extraen los datos certificados de la Web de MRW sobre el seguimiento y las grabaciones de las llamadas entrantes y salientes con este número.

    Con esto se va a realizar la denuncia por Estafa en el Juzgado, por un lado; y la petición de inspección por Evasión de Impuestos. Ya que, a través de las grabaciones, el estafador ha expresado claramente su delito continuado en el tiempo.

    A ver ahora, cuánto le van a costar al estafador esos 570€.

  • Ley hipotecaria: reguladora de contratos de crédito

    Ley hipotecaria: reguladora de contratos de crédito

    El pasado día 16 de junio entró en vigor la Ley Reguladora de los Contratos del Crédito Inmobiliario conocida como Ley Hipotecaria. Cuyo objetivo es garantizar la protección de los consumidores a la hora de firmar un préstamo hipotecario con el banco. Con esta legislación se pretende asegurar que los clientes entienden los contratos firmados y no se exponen a cláusulas abusivas como los gastos de formalización, intereses de demora o las cláusulas suelo.

    Características de la Ley Hipotecaria

    Las principales características son:

    • Mayor protección para el cliente y aumento del papel de notario. El cliente dispondrá del contrato hipotecario con diez días de antelación para su estudio, viniendo el notario obligado a explicar con detalle las características del préstamo.
    • Disminución de gastos para el cliente. Se distribuye los gastos de la constitución del préstamo, siendo por cuenta del banco los gastos a gestoría, notaría, IAJD y el registro, siendo por cuenta del cliente los gastos de tasación y copias de la escritura.
    • Desaparece la cláusula suelo. En los nuevos contratos no aparecerá cláusula limitativa mínima de tipos de interés.
    • Elección de tasador. El gasto de tasación la sigue asumiendo el cliente, que a cambio se reserva el derecho de elegir el tasador de la vivienda.
    • Endurecimiento para los desahucios. Las condiciones para que el banco pueda optar por esta vía se incrementan, pasando que las cuotas impagadas deben superar el 3% del capital concedido o 12 cuotas mensuales si se produce en la primera mitad de vida de un préstamo, y el 7% del capital concedido o 15 cuotas mensuales si ocurre durante la segunda mitad.

    Es posible que necesite consultar alguna de las cláusulas de su hipoteca. Póngase en contacto con nuestros peritos contables que pueden ayudarle a resolver las dudas que puedan surgir.

  • Hacienda despliega agentes tributarios en busca de fraudes y dinero en negro

    Hacienda despliega agentes tributarios en busca de fraudes y dinero en negro

    Según publicaciones de distintos medios de comunicación como La Razón, la Agencia Tributaria continúa con el PLAN IVA en la lucha contra el fraude fiscal y dinero en negro.

    En la primera fase de este plan, se produjo un gran número de notificaciones. En las que se advertía la vigilancia de los importes acumulados de las entradas en las cuentas bancarias. Y cobros realizados con tarjeta, además de analizar posibles irregularidades en las distintas declaraciones.

    Inspectores en busca de fraude fiscal

    En esta segunda fase del proyecto, los inspectores empezaron a visita a PYMES que recibieron estas notificaciones para verificar información.

    “Los pequeños negocios, especialmente del sector del comercio, son los primeros en los que la Agencia Tributaria ha puesto su mirada. Ya que el principal volumen de sus ingresos se realiza con pagos en efectivo, uno de los puntos que se quiere vigilar con más intensidad para detectar bolsas de dinero negro y economía sumergida”, según indica la Razón…

    A pesar de la controversia de estas actuaciones, la agencia tributaria ha recalcado que no todas aquellas PYMES que han recibido las notificaciones han realizado algún tipo de fraude fiscal. Ya que el único objetivo de la AEAT es «advertir de posibles irregularidades e inducir al cumplimiento voluntario de la legalidad».

  • Acceso indebido a la red de ordenadores

    Acceso indebido a la red de ordenadores

    Ofrecemos la experta actuación de nuestro equipo de peritos informáticos para auditar su sistema informático ya sea en una empresa o en un hogar, si cree que está siendo espiado. Se trata del caso de acceso indebido, llevando a cabo el informe pericial pertinente y obteniendo las pruebas para ganar su juicio.

    El acceso indebido a una red informática es entrar en la red de ordenadores sin estar autorizado.

    ¿Qué ocurre en estos casos?

    El problema más importante es que, una vez dentro de la red, se puede suplantar la identidad de una persona o de la red en si, por ejemplo, actuando descargando contenido ilícito y quedando la red o la persona que actúa como dueña de esa red informática como responsable subsidiario de tal hecho delictivo.

    Son formas de acciones de violación, que se realizan en los programas y sistemas impenetrables. Una conducta que deriva en acciones dolosas como pueden ser:

    • Espionaje informático, conocido también como fuga de datos, que también ocupa un problema en la RGPD.
    • Fraude informático, que genera perjuicio a terceros y tiene como objeto una estafa económica de fondo.
    • Sabotaje informático, mediante técnicas para suprimir, borrar, o cambiar el funcionamiento del sistema sin la debida autorización. En este caso, se pueden recuperar los datos y, en la medida de lo posible, localizar el origen.

    Algunos de los métodos más conocidos dentro del área del acceso indebido a una red informática son:

    • Puertas de entrada: permiten recuperar la información cuando se producen errores en el sistema.
    • Llave maestra: con esta metodología, se consigue abrir programas mediante los cuales se accede, a los datos archivados en el sistema informático.
    • Pinchado de línea: consiste en transmitir las informaciones, por la interferencia de las líneas telemáticas generadas en las bases de datos del sistema.

    Nuestra función como peritos informáticos, reside en establecer los parámetros con los cuales se ha procedido, para que resulten decisivos en el proceso judicial. Para llegar a nuestro objetivo, interceptamos los programas que se encargan de manera fraudulenta, de sustraer información del ordenador personal o empresarial. Descubrimos las operaciones ejecutadas sin permiso del usuario y confirmamos el sabotaje del sistema.

    Facilitamos con nuestro peritaje informático, el informe de todo lo que sucede en el interior del equipo informático y revelamos el método de actuación con el cual se cometió el fraude, que generalmente se realiza mediante el uso de control remoto, sin consentimiento.

  • Perito Informático en Pontevedra

    Perito Informático en Pontevedra

    Perito informático en Pontevedra para informes judiciales, certificación de WhatsApp, análisis de móviles, correos electrónicos, phishing, redes sociales y otras evidencias digitales. En GlobátiKa Peritos Informáticos trabajamos con metodología forense y cadena de custodia para abogados, empresas y particulares de la provincia de Pontevedra que necesitan presentar o impugnar una prueba digital ante un juzgado. El equipo está dirigido por Ángel González, CEO de GlobátiKa.

    En Pontevedra, con 83.316 habitantes según el INE a 1 de enero de 2025, y en el resto de la provincia de Pontevedra, cada vez más asuntos dependen de una prueba digital: lo que se escribió, cuándo, desde qué dispositivo y si el contenido ha sido manipulado.

    Perito informático en Pontevedra y en la provincia de Pontevedra

    ¿En qué podemos ayudarle? Algunos ejemplos de consultas que atendemos en Pontevedra y en la provincia de Pontevedra:

    • Investigar la salida de datos de una empresa en Vigo
    • Certificar una grabación de audio en Vilagarcía de Arousa
    • Certificar una conversación de WhatsApp en Redondela
    • Extracción forense de un móvil en Cangas
    • Analizar un correo electrónico sospechoso en Marín
    • Peritar un fraude bancario o un phishing en Ponteareas
    • Certificar publicaciones en redes sociales en O Porriño
    • Comprobar si una foto o un vídeo ha sido manipulado en Lalín

    ¿Su caso es de otro municipio o de otro tipo? Llegamos a toda toda la provincia de Pontevedra, en persona o a distancia, y analizamos su caso sin compromiso.

    Cómo le atendemos en Pontevedra

    Hable con un perito. Le citamos en Pontevedra, en un centro de negocios concertado, o le atendemos por teléfono y videollamada; en la provincia nos apoyamos en peritos colaboradores.

    • Recogida del equipo: organizamos la recogida donde usted esté, con precinto y registro de cada paso.
    • Análisis forense: elegimos el laboratorio con menos carga de trabajo del momento y así el informe llega antes.
    • Ratificación: la realiza un perito de nuestro equipo, de su provincia o de otra, en persona o, cuando el juzgado lo permite, por videoconferencia con cámaras de ultra alta definición y micrófonos específicos.

    Nuestros laboratorios forenses están en Barcelona, Sevilla, Alicante y Madrid, además de los de Málaga, Valencia y Bilbao.

    Preguntas frecuentes sobre el peritaje informático en Pontevedra

    ¿Atienden en Vigo o en otros municipios de la provincia de Pontevedra?

    Sí. Atendemos en Vigo, Vilagarcía de Arousa, Redondela y en el resto de la provincia de Pontevedra. Muchos encargos (WhatsApp, correos, redes sociales) se empiezan por teléfono o videollamada, y si hace falta vernos en persona acordamos una cita.

    ¿Dónde se ratifica el informe pericial?

    En el juzgado o tribunal que lleve su caso: puede ser un juzgado de Pontevedra, de Vigo o de otro partido judicial, o la Audiencia Provincial de Pontevedra. Sea cual sea el juzgado, ratificamos el informe y contestamos a las preguntas del juez y de las partes.

    Peritaciones Informáticas más frecuentes en Pontevedra

    peritacion informática de WhatsApp-peritos-informaticos

    Perito WhatsApp

    Peritación informatica en Dispositivos Moviles-Peritos Informaticos

    Peritación de móviles

    Peritación de documento o adjunto manipulado-Peritos Informaticos

    Peritación de PDF

    Ciberacoso, Violencia de genero digital y menores-peritos informaticos

    Ciberacoso

    Peritaje informático ante el robo de datos empresariales

    Robo de datos en empresas

    perito-informatico-correo-electronico-peritos-informaticos

    Peritar Correos Electrónicos

    Peritaciones informaticas de imagenes y videos-peritos informaticos

    Peritación de imágenes

    Phishing, fraude informatico-Peritos Informaticos

    Phishing bancario

    Contamos con casos de éxito en la investigación, realización de informes periciales informáticos y ratificación en sala de nuestro perito judicial informático.

    GlobatiKa TV y Google

      Si desea consultar su caso en Pontevedra, llame al 986 011 403 o escriba a pontevedra@peritosinformaticos.es.

      perito informático Pontevedra | peritación correo electrónico Pontevedra | audio forense Pontevedra | perito WhatsApp Pontevedra | informe pericial informático Pontevedra

      Logotipos de Cellebrite y Magnet Forensics, herramientas de análisis forense digital
      Logotipo de Magnet Forensics, herramienta de análisis forense digital