Categoría: Fraude y ciberdelitos

Phishing, estafas bancarias, suplantación de identidad y criptomonedas.

  • Fraude por cambio de número de cuenta bancaria en correos electrónicos

    Fraude por cambio de número de cuenta bancaria en correos electrónicos

    Fraude por cambio de número de cuenta bancaria en correos electrónicos

    Nos encontramos con una de las formas de ciberataque cada vez más comunes a empresas y particulares donde a través del correo electrónico se detalla el número de cuenta IBAN al que realizar una transferencia para el pago de una o varias facturas. Se trata por tanto de un fraude que se produce por el cambio del número de cuenta bancaria dentro del texto de los correos electrónicos o en sus adjuntos.

    Aunque parezca sorprendente los ciberdelincuentes y hackers son capaces de interceptar el mensaje, cambiar los datos de la cuenta bancaria que aparece en el email con el fin de que usted realice la transferencia otro número de cuenta diferente.

    ¿Cómo pueden alterar los correos electrónicos?

    ¿Cómo pueden alterar los correos electrónicos?

    La técnica de intercepción de las comunicaciones en los correos electrónicos es conocida como «MitM – Man in the Middle» («Hombre en Medio» de la comunicación) es decir, el hacker se sitúa en medio de la comunicación entre las dos personas que están cruzando conversaciones por email.

    Al colocarse entre los dos interlocutores e interfiriendo las comunicaciones pueden modificar las mismas y su contenido. Este tipo de ataques tiene un objetivo muy claro, los pagos de facturas y transferencias por grandes importes:

    • Compra de vehículos.
    • Compra-Ventas de un inmuebles.
    • Pago de facturas a grandes proveedores.

    En estos casos tenemos siempre un email en el que se detalla el número de cuenta IBAN al que se debe realizar la transferencia al legítimo del proveedor. Los hackers que están interviniendo y monitorizando los correos electrónicos de la empresa, al detectar la palabra IBAN es cuando realizan el cambio del IBAN.

    Del mismo modo también pueden editar, manipular o suplantar los documentos PDF de facturas en los cuales venga detallado el IBAN para la transferencia bancaria.

    Al realizar el cambio en el servidor de correos electrónicos directamente por el protocolo SMTP, los interlocutores no notarán cambio alguno.

    Una vez conseguido que el Cliente realice la transferencia al nuevo número de cuenta bancaria de los ciberdelincuentes, estos retirarán el dinero enviando el dinero a otras cuentas en países extranjeros y restituyen el flujo normal de las comunicaciones.

    El fraude se descubre pasados unos días, cuando el proveedor reclamará el pago, que para él no se ha efectuado aun, y el cliente le demostrará con el justificante de transferencia que si lo había hecho días atrás.

    Es ahí donde se darán cuenta que al comparar los número de cuenta enviado y recibido no son los mismos. Y que por lo tanto han sido hackeados y víctimas por fraude por cambio de número de cuenta bancaria en correos electrónicos.

    ¿Cómo han podido acceder al servidor de correos electrónicos?

    Para realizar el fraude y cambiar el número de cuenta bancaria o los archivos PDF de facturas en los correos electrónicos, los hackers deben tener acceso al servidor de correo.

    Para tener acceso utilizan la técnica de Phishing a los servidores y hosting de páginas web. Un correo electrónico fraudulento nos avisa de que debemos cambiar las claves por seguridad de nuestro servidor. Al acceder y cambiar las credenciales en el portal falso, los hackers tienen acceso completo a todos los correos de la empresa que manda la factura.

    La falta se seguridad informática en los equipos de la empresa, la baja calidad de las contraseñas utilizadas, no utilizar la doble autentificación o colocar las claves en carpetas compartidas son también formas que tienen los ciberdelincuentes para acceder a su servidor de correo.

    El pasado día 31 de agosto de 2022 aparecía otra noticia en relación a este tipo de ciberestafas donde los hackers escuchaban los correos electrónicos entre cliente y proveedor y cuando tenían conocimiento de que había facturas pendiente de pago, informaban a la víctima (cliente) que el pago de la factura se debe hacer en una nueva cuenta corriente que se ha habilitado.

    ¿Puede un empleado realizar la estafa?

    Otra forma de acceso al servidor de correos electrónicos y por tanto, a la modificación del PDF y el número de cuenta que va adjunto, se puede producir por parte de alguno de los empleados de la propia empresa.

    Aunque lo más común pensar en los ciberdelincuentes, hacker como los autores de este tipo de estafas, en muchas ocasiones nuestros peritos informáticos se están encontrando con casos de empresas donde el autor del fraude fue un trabajador de la empresa, el cual gozaba de la confianza de sus superiores.

    Basta con tener las claves de acceso al servidor o hosting donde están alojados los correos electrónicos y acceder vía webmail para descargar el PDF original y sustituirlo por el que contiene una nueva cuenta bancaria. Si en ese proceso de cambio, la otra empresa no abrió el correo aun, al descargarlo el PDF ya estará modificado.

    De ahí que cuando se solicita hacer una investigación pericial informática sobre este tipo de phishing dirigido a empresas, sea necesario peritar los equipos informáticos de la propia empresa y ver quien tiene acceso al servidor.

    Caso resuelto por nuestro Perito Informático experto en Phishing

    En GlobátiKa Peritos Informáticos trabajamos de forma recurrente en este tipo de casos de fraude por la suplantación e intervención de los correos electrónicos.

    Recientemente una empresa nos contactó con este problema, había enviado una transferencia de 24.000€ para el pago de la factura que un proveedor le había enviado por email.

    El trabajo de nuestros peritos informáticos fue demostrar que el archivo adjunto de la factura en PDF había sido manipulado. Para ello comprobamos los metadatos del archivo original del proveedor, el archivo falsificado recibido por nuestro cliente y la fecha y hora de envío del correo original.

    La fecha de envío del correo electrónico del proveedor y los metadatos de la factura adjunta en PDF coincidían. Mientras que la factura modificada por los hackers tenía una fecha y hora de modificación diferente, en concreto de unos minutos más tarde. Tiempo que necesitaron los hacker para editar y adjuntar de nuevo el archivo en el correo.

    ¿Puedo recuperar el dinero estafado con un seguro de ciberseguridad?

    Cuando una empresa cae víctima de un fraude por cambio de número de cuenta bancaria en correos electrónicos, es natural preguntarse si es posible recuperar el dinero estafado. Afortunadamente, existen soluciones como los seguros de ciberseguridad que pueden brindar una compensación por las pérdidas sufridas debido a este tipo de estafas. Al igual que un seguro de hogar que cubre ciertas cantidades para reparar o reemplazar daños en la vivienda, los seguros de ciberseguridad pueden ofrecer montos que ayuden a mitigar la pérdida por robo, llegando incluso a cubrir hasta 30.000€ en casos de phishing. Estos seguros son una herramienta importante para protegerse contra las consecuencias financieras de este tipo de fraudes y brindan una medida de tranquilidad frente a posibles estafas en línea.

    En GlobátiKa Peritos Informáticos, nos especializamos en el asesoramiento y peritaje de seguros de ciberseguridad para empresas. Nuestro equipo de expertos está capacitado para brindar un análisis exhaustivo de las necesidades de seguridad de su negocio y ofrecerle las mejores opciones de seguros disponibles en el mercado.

    Es importante mencionar que siempre será necesario presentar la certificación del perito como prueba a la hora de denunciar los hechos.

    ¿Ha sido víctima de este fraude? Contacte con nuestros Perito Informático experto en Phishing.

    Somos expertos en peritaciones informáticas en la suplantación de identidad y análisis de correos electrónicos.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

    Otras entrevistas a Ángel González, CEO de GlobátiKa, en los Medios de Comunicación

    GlobátiKa Lab en la entrega de los Premios Pericia Tecnológica 2022

    GlobátiKa Lab en la entrega de los Premios Pericia Tecnológica 2022

    El pasado 23 de septiembre se celebró en la Escuela Nacional de Policía la…

    El informe contra pericial informático, clave para la impugnación de pruebas digitales, por Globátika…

    En el complejo escenario judicial actual, la evidencia digital se ha convertido en un componente crucial para la resolución de casos. En este contexto,…

    Los medios destacan a GlobátiKa Peritos Informáticos como referencia en litigios mercantiles

    Distintos medios de comunicación han reportado sobre el papel de GlobátiKa Peritos Informáticos como referencia en litigios mercantiles para despachos de abogados, detallando cómo…

    La prensa se hace eco de la ampliación de nuestros laboratorios de informática forense

    Distintos medios de comunicación se han hecho eco esta semana de la ampliación de nuestros laboratorios de informática forense, la división de informática forense…

    Las Consejerías de Igualdad incluyen servicios de peritación Informática para los casos de ciberacoso…

    Las Consejerías de Igualda pueden incluir los servicios de peritación Informática para los casos de ciberacoso de la mano de GlobátiKa Peritos Informáticos

    Según el…
  • Phishing en los mails de Prime Day Amazon

    Phishing en los mails de Prime Day Amazon

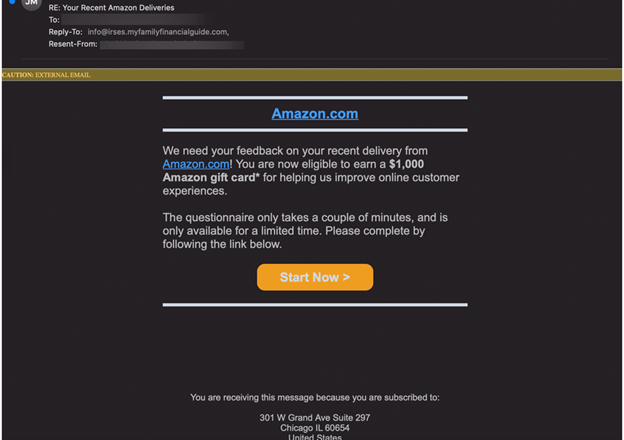
    Correos de phishing en los mails de Prime Day Amazon

    Durante los días 12 y 13 de julio de 2022 se celebra el Prime Day de Amazon, además de ser una fecha muy esperada para los compradores, también lo es para los hackers, piratas y demás ciberdelincuentes que comienzan sus ataques de phishing suplantando los mails de Amazon.

    ¡Mucho cuidado! Estos emails nos llegan con promociones y cupones descuento falsos. Imitan la identidad y el nombre de Amazon con su logotipo, fuentes, colores y por supuesto muchos productos con atractivos precios.

    Como viene siendo común, todos estos emails tienen varios enlaces en los que al acceder iremos a un portal falso en el que nos pedirán que nos identifiquemos.

    Si accedemos, estaremos dando nuestras credenciales de Amazon a los ciberdelincuentes. Así estos podrán entrar con nuestro usuario real a Amazon, donde por regla general tenemos guardadas nuestras tarjetas de crédito para hacer la compra más fácil.

    Así pues podrán realizar todas las compras sin necesidad de verificación en dos pasos, comprando todos los productos que quieran y enviándolos a otra dirección diferente.

    Phishing en los mails de Prime Day AmazonConsejos para evitar el phishing en los mails de Prime Day Amazon
    • Revisa el remitente: El dominio del correo es un primer indicativo.
    • Atento a los enlaces: Si hay un botón o un link, mira a dónde te dirige y asegúrate de que el destino cuadra con la información que se te da.
    • Desconfía de las ofertas y gangas poco comunes.

    Nuestro equipo de peritos informáticos son expertos en casos de phishing, podemos ayudarle en casos como este que nos ocupa, donde pueden certificar si el robo de las contraseñas se produjo desde un correo electrónico fraudulento.

    Para ello realizamos un estudio exhaustivo para la certificación del correo electrónico, donde comprobamos la procedencia de este email a través de las cabeceras del mismo y analizamos que datos se han obtenido y si se han usado para el robo de información o incluso la suplantación de identidad.

    ¿Ha sido víctima de phishing? Contacte con nuestros Peritos Informáticos

    Somos expertos en peritaciones informáticas en la suplantación de identidad. Mediante la correcta actuación del perito informático, se puede conocer el método empleado en este tipo de delitos. Pudiendo de este modo poner fin al problema, para no incurrir en responsabilidad subsidiaria, es decir, en la comisión de un delito, cometido por otra persona que realiza en su nombre y del que usted, no es responsable.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

  • Ciberestafas personalizadas: SIM Swapping y Smishing

    Ciberestafas personalizadas: SIM Swapping y Smishing

    ¿Cómo funcionan las ciberestafas personalizadas: Sim Swapping y Smishing?

    Estamos ante dos modelos nuevos de lo que podríamos llamar phishing avanzado o personalizado. Los ciberdelincuentes utilizan cada vez técnicas y métodos más complejos para acceder a nuestras cuentas bancarias o sustraernos el dinero.

    Recientemente se han multiplicado de forma alarmante los casos de duplicados de tarjetas SIM y el posterior robo de nuestra cuenta bancaria.

    El Sim Swapping es una técnica donde el estafador obtener un duplicado de su SIM, para poder así acceder a sus cuentas bancarias a través del envío de un mensaje SMS (código OTP) utilizado como doble factor de autenticación.

    Para poder llevar a cabo las clonaciones de las tarjetas telefónicas es necesario obtener la identidad y datos personales, que el 80% de las ocasiones se consigue a través de ingeniería social o mediante ‘phishing’. Es decir a través de SMS o correos electrónicos en los que se hacen pasar por nuestro banco.

    Una vez tienen los datos personales, se ponen en contacto solicitan un duplicado de su tarjeta SIM a su compañía telefónica, para tener acceso a los códigos de verificación por SMS que se envíen a ese número de teléfono (doble factor de autenticación).

    Las teleoperadoras no verifican a los usuarios más allá que con los datos que el estafador ya posee con la técnica del phishing como su nombre, dirección, cuenta bancaria, email, etc.

    Con los datos bancarios y la SIM duplicada para poder validar todas las operaciones, las cuentas bancarias quedan vaciadas en pocos minutos con trasferencias, compras online y retiradas en efectivo sin tarjeta bancaria en los cajeros.

    ¿Cómo saber si somos víctimas de la estafa del SIM Swapping?

    En primer lugar no debemos nunca acceder a los link que nos manden por email o SMS desde nuestra supuesta entidad bancaria. En caso del Sim Swapping hay un hecho que nos debe alertar aun más, detectar si el móvil deja de tener cobertura.

    En un reciente un usuario de Twitter contaba como se quedó sin cobertura repentinamente. Y tras intentar recuperarla apagando y encendiendo de nuevo el móvil, llamó a su operadora desde otro móvil, y resultó que alguien le había duplicado la SIM.

    Ayer me quedé sin línea móvil de repente.
    Llamé a @vodafone_es y no me solucionaron nada: «Hay una incidencia en la red», «Su línea funciona perfectamente», insistí en el problema y nada.
    Al salir del cine, seguía sin línea. Al llegar a casa me habían vaciado la cuenta corriente.

    — Otto Más 🐉 (@Otto_Mas) September 5, 2019

    Smishing: SMS + Phishing

    El smishing es el uso de métodos de engaño a través de SMS o mensajes de texto del móvil para conseguir información personal del usuario y hacer un uso fraudulento de ella. La diferencia con el phishing es el medio por el que se hace la estafa; en el phishing es principalmente a través de correo electrónico y en el smishing se hace con SMS.

    Cuatro objetivos principales de los ciberdelincuentes y lo que persiguen con ello:

    • Conseguir información confidencial, como claves o datos bancarios.
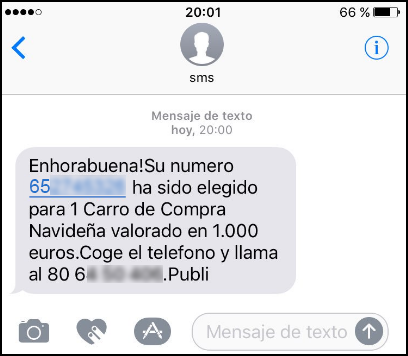
    • Vender productos inexistentes con el gancho de gangas o sorteos en los que hemos sido premiados.
    • Infectar el móvil con malware espía que se instala en nuestro teléfono móvil.
    • Gastos por suscribirse a un servicio SMS premium que supone un gasto adicional.

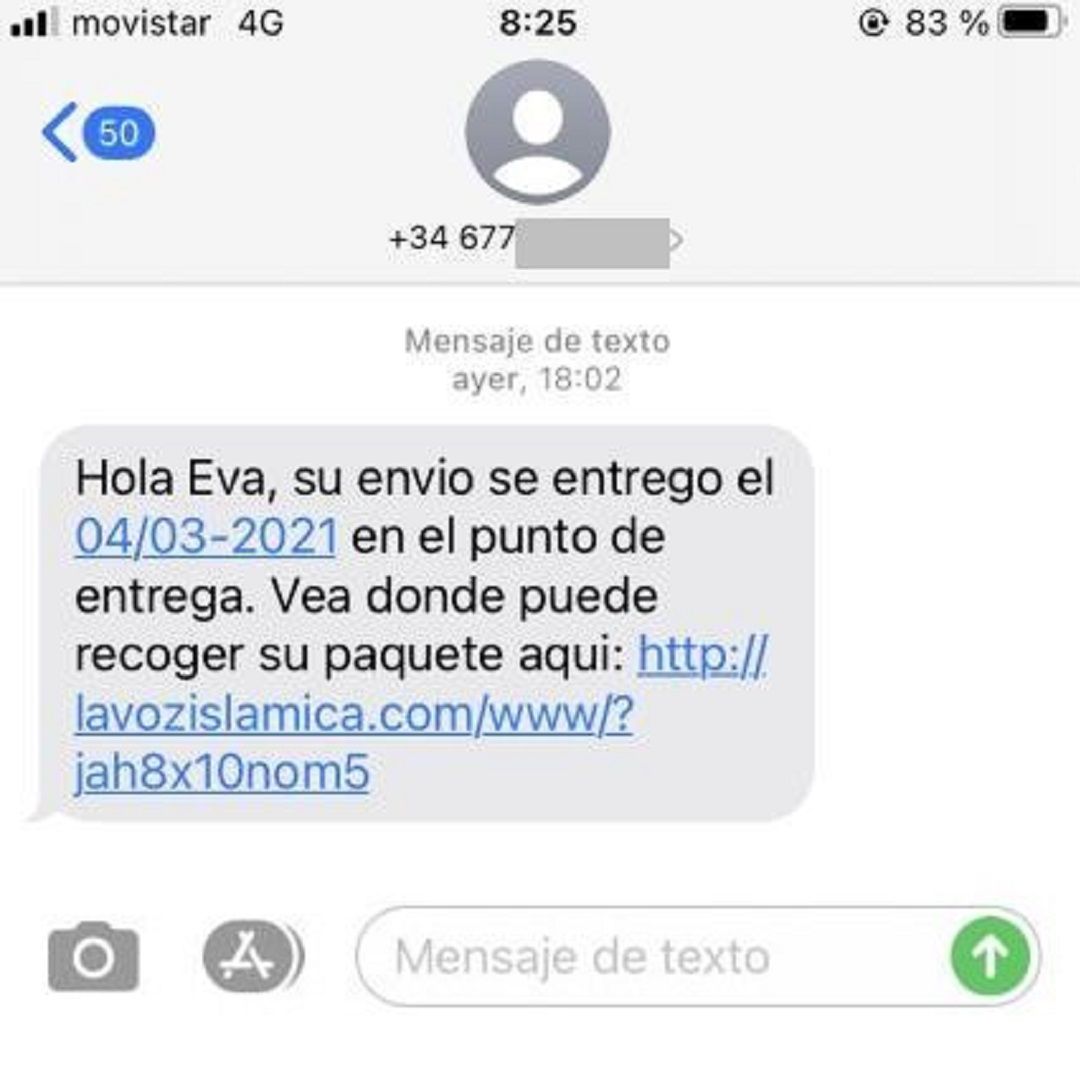
    Para conseguir esto, los ciberdelincuentes envían un SMS con un mensaje en el que se hacen pasar por un banco, un organismo oficial del estado como Hacienda o la Seguridad social o simplemente nos mandan una ganga irresistible o que hemos sido ganadores de un sorteo.

    Al hacer clic en el link que acompaña al SMS, somos redirigidos a una página web fraudulenta que, es una copia perfecta de nuestro portal bancario donde conseguir nuestros datos, que puede contiener algún software malicioso para instalar o somos suscribitos a servicios de SMS premium con un coste desorbitado.

    Mensaje fraudulento utilizado en una estafa de smishing

    Análisis de una ciberestafa mediante smishing y suplantación de identidad

    Un ejemplo reciente es el caso de la fusión de los bancos Unicaja y Liberbank se van a fusionar y como esta ha sido utilizada por los estafadores para lanzar nuevos ataques de smishing y phishing a los clientes.

    Contacte con nuestros Peritos Informáticos

    Somos expertos en casos de phishing y suplantación de identidad. En Globátika Lab contamos con peritos informáticos cualificados en toda España. Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página Web, estaremos encantados de atenderle.

  • ¿Cómo funciona la estafa del Bizum inverso?

    ¿Cómo funciona la estafa del Bizum inverso?

    ¿Cómo funciona la estafa del Bizum inverso? ¿Cómo protegernos de estos robos?

    Con más de 15 millones de usuarios y su facilidad de uso para realizar transferencias entre particulares, los estafadores han encontrado en Bizum una nueva forma de estafar dinero a los usuarios.

    Los estafadores están aprovechando y utilizando técnicas ya conocidas de phishing en correos electrónicos, SMS. Y otras más novedosas como el vishing, una fusión de las palabras voz y phishing, porque el estafador suplanta la identidad de una empresa o institución, usando la voz y hacernos creer que realmente estamos hablando con nuestro banco o alguna otra entidad.

    En todos estos casos la estafa consiste en que vamos a recibir una cierta cantidad de dinero, por ejemplo:

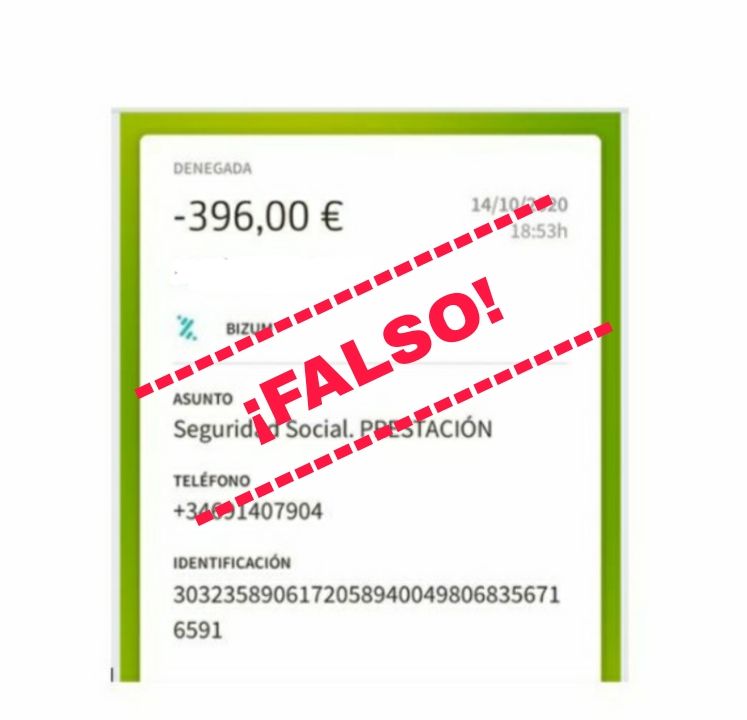
    • Ingreso de una ayuda estatal de la Seguridad Social.
    • Ingreso de la prestación por desempleo del SEPE.
    • Transferencia de una amigo suyo (que no esperaba).

    La estafa del Bizum inverso funciona en aceptar una solicitud de transferencia que alguien nos hace. Nos mandan un SMS por alguno de los conceptos que anteriormente hemos comentado, y nos hacen pensar que vamos a recibir por ejemplo una ayuda del estado.Estafa del Bizum inverso 3

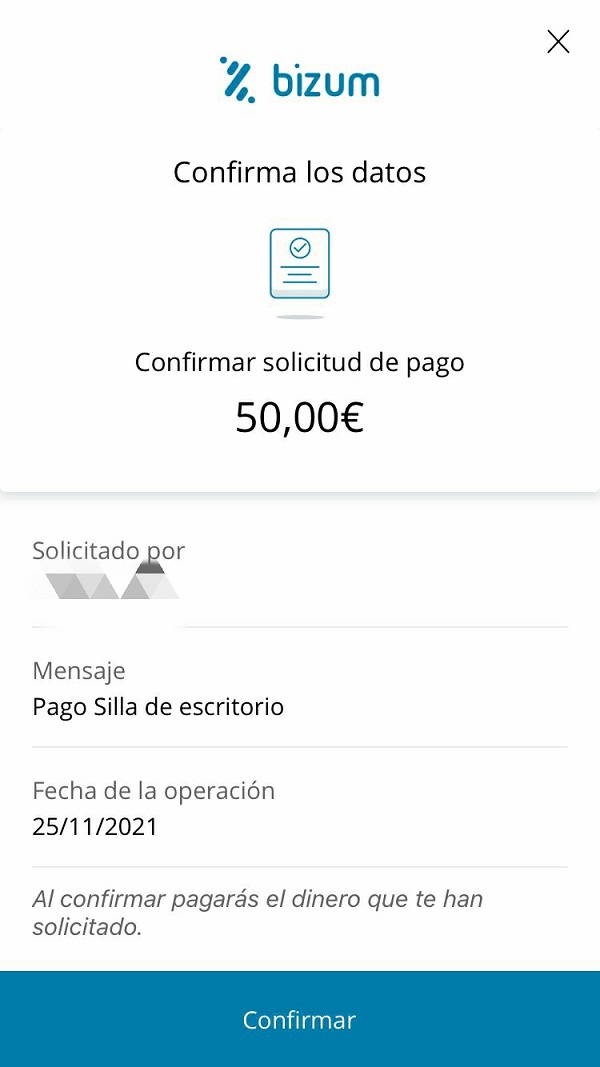
    No es una una transferencia a nuestros favor, al aceptar y validar esta transferencia lo que estamos haciendo es enviar el dinero al estafador.

    Los ciberdelincuentes aprovechan la falta de conocimiento, los despistes y la alevosía de algunas personas para conseguir sustraer dinero de sus cuentas. Estos engaños están a la orden del día a día.

    Bizum inverso en las páginas de compra-venta

    Esta misma técnica merece especial atención en las páginas y aplicaciones de compra-venta como segundamano.es o Wallapop donde los anunciantes tienen en su perfil público su número de teléfono móvil para contactar con los posibles compradores.

    Al tener pública la información del producto, precio y número de teléfono que en casi todos los casos suele ser el teléfono asociado a Bizum para recibir los pagos, los estafadores mandan avisos de transferencia a los vendedores de productos de segunda mano utilizando el método del Bizum inverso.

    Estafa del Bizum inverso 2

    ¿Qué se puede hacer si te han estafado a través de Bizum? Lo primero que debemos saber es que no es posible anular el pago realizado a través de Bizum, aun cuando esta haya sido una estafa y hayas validado una transferencia desde tu cuenta para otra persona.

    En GlobátiKa Lab somos expertos en peritaciones informáticas en la suplantación de identidad. Mediante la correcta actuación del perito informático, se puede conocer el método empleado en este tipo de delitos y su certificación para su posterior denuncia en ante las Fuerzas y Cuerpos de Seguridad del Estado (FCSE) y la Agencia Española de Protección de Datos.

    Si se han facilitado datos bancarios, también debes contactar con tu entidad y además, cambiar tus claves de acceso para evitar que te secuestren la cuenta.

    Contacte con nuestros Peritos Informáticos

    Somos expertos en casos de phishing y suplantación de identidad. En Globátika Lab contamos con peritos informáticos cualificados en toda España. Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página Web, estaremos encantados de atenderle.

  • Casos de Phishing tras la fusión de Unicaja y Liberbank

    Casos de Phishing tras la fusión de Unicaja y Liberbank

    Se está produciendo un nuevo ataque de phishing tras la fusión de Unicaja y Liberbank

    La noticia de que los bancos Unicaja y Liberbank se van a fusionar ha sido utilizada por los estafadores para lanzar nuevos ataques de phishing a los clientes.

    En este caso están utilizando la comunicación vía SMS y vía email. Para intentar alcanzar al mayor número posible de víctimas de ambas entidades bancarias.

    La Oficina de Seguridad del Internauta ha compartido capturas de pantalla de dichos mensajes para advertir a todos los usuarios del riesgo que corremos si caemos en la trampa.

    Detalles de cómo este nuevo ataque de phishing tras la fusion de Unicaja y Liberbank:

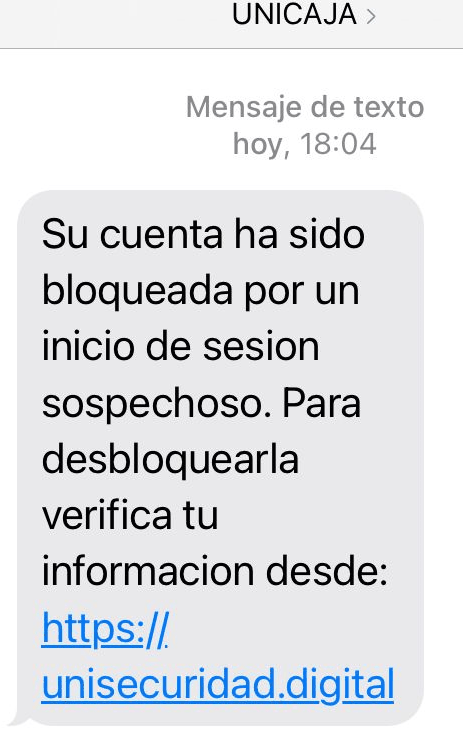
    Recibimos un SMS en el que se nos avisa de que la cuenta se ha bloqueado. Nos manda un enlace para que accedamos a desbloquear la cuenta.

    Nuevo ataque de phishing tras la fusion de Unicaja y Liberbank 1

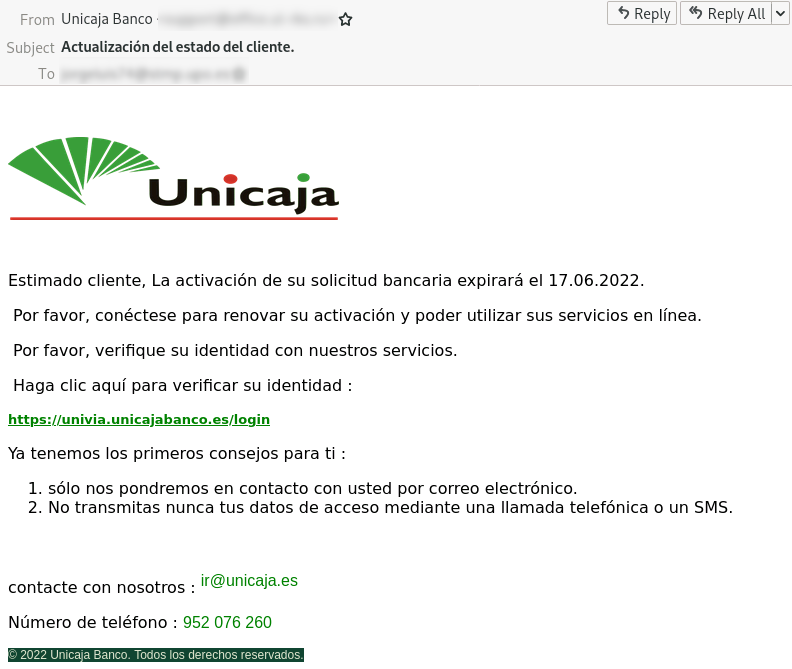
    También podemos recibir la comunicación por email, aquí como viene siendo habitual en los casos de phishing, se utiliza el nombre, logo, colores de la empresa (en este caso Unicaja) para hacernos creer que es un email original del banco.

    Del mismo modo que con el SMS debemos acceder a la dirección que nos indica para desbloquear, activar o restaurar nuestra cuenta bancaria o clave.

    Nuevo ataque de phishing tras la fusion de Unicaja y Liberbank

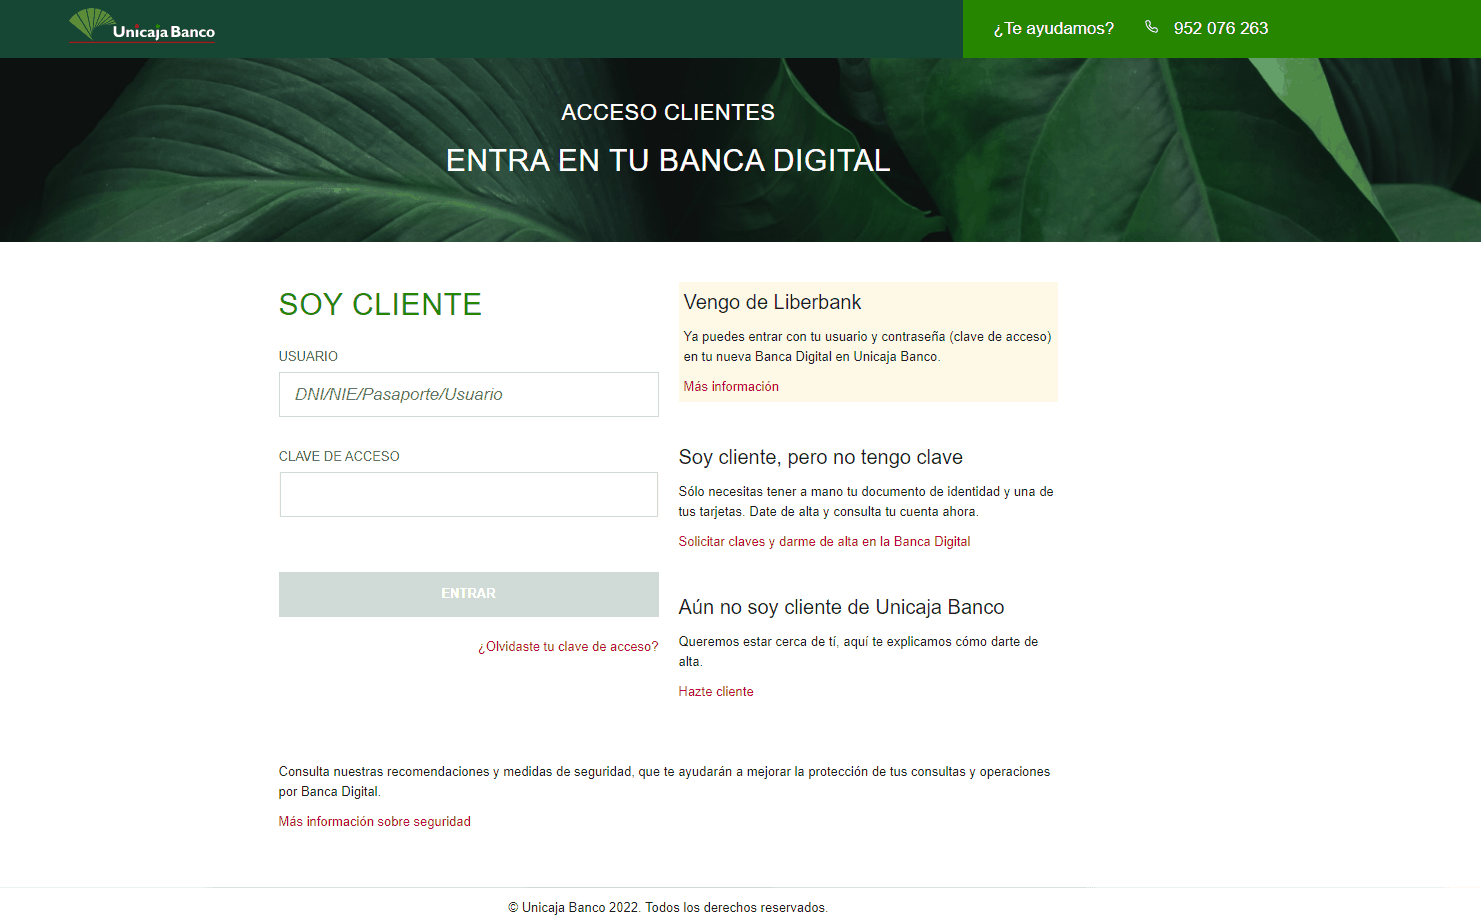
    Finalmente accedemos a un portal muy similar o idéntico que el de nuestro banco en el que rellenamos nuestros datos y sin darnos cuenta se lo estamos entregando a los estafadores que desde ese momento tendrán acceso a nuestras cuentas bancarias.

    En este nuevo ataque de phishing tras la fusión de Unicaja y Liberbank, el portal refleja dicha fusión avisando a los clientes que identifiquen de que banco proceden. Tratando así de dar más crédito y confianza a sus víctimas.

    Nuevo ataque de phishing tras la fusion de Unicaja y Liberbank 1

    ¿Ha sido víctima de phishing? Contacte con nuestros Peritos Informáticos

    Somos expertos en peritaciones informáticas en la suplantación de identidad. Mediante la correcta actuación del perito informático, se puede conocer el método empleado en este tipo de delitos. Pudiendo de este modo poner fin al problema, para no incurrir en responsabilidad subsidiaria, es decir, en la comisión de un delito, cometido por otra persona que realiza en su nombre y del que usted, no es responsable.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

  • Caso de phishing de Facebook por email

    Caso de phishing de Facebook por email

    Caso de phishing de Facebook por email

    Los casos de phishing son cada vez más comunes, en concreto la plataforma cloud de Zscaler, fija en un aumento global del 29% en 2021, alcanzando así un récord de 873,9 millones de ataques phishing a empresas y particulares.

    En nuestro gabinete pericial recibimos nuevos casos cada semana. Estafas bancarias o con tarjetas de crédito, robo de datos personales a través del correo electrónico, etc.

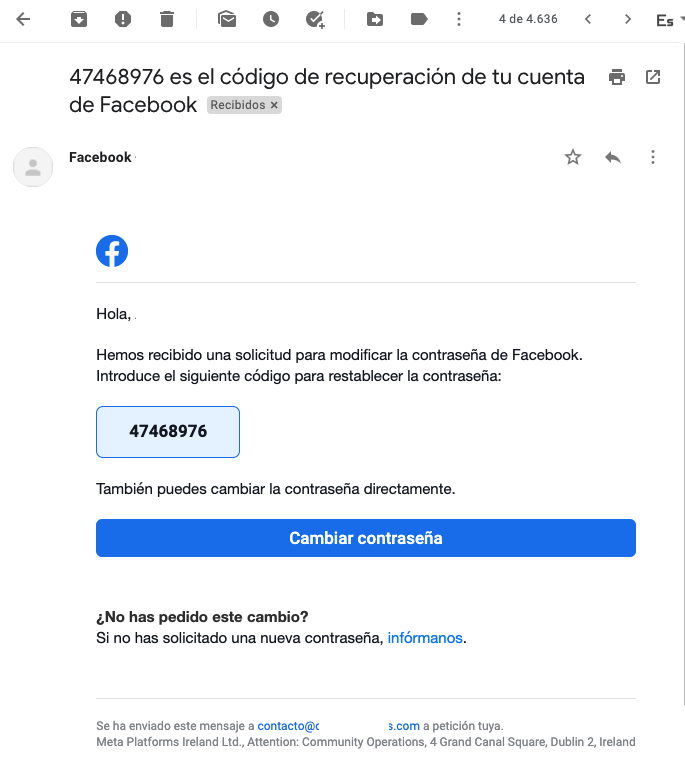
    De nuevo se suceden los casos de phishing de Facebook por email: En el cual se nos comunica que debemos validar la contraseña que se supone nosotros mismos hemos solicitado cambiar.

    Nuevo phishing de Facebook por email captura de pantalla - peritos informaticos

    Un email aparentemente igual, exactamente igual que los originales de la red social, con tipografía, colores, imágenes que nos darán a entender que efectivamente se trata de Facebook y que aunque no recordemos haber solicitado un cambio de contraseña, nos invita a hacerlo tan solo haciendo clic en el botón.

    Nuestro equipo de peritos informáticos son expertos en el peritaje de Facebook, en concreto en casos como este que nos ocupa donde pueden certificar si el robo de las contraseñas se produjo desde un correo electrónico fraudulento.

    Para ello realizamos un estudio exhaustivo para la certificación del correo electrónico, donde comprobamos la procedencia de este email a través de las cabeceras del mismo y analizamos que datos se han obtenido de Facebook y si se han usado para el robo de información o incluso la suplantación de identidad.

    Contacte con nuestros Peritos Informáticos

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

  • Sentencia a favor de los clientes estafados por phishing

    Sentencia a favor de los clientes estafados por phishing

    Caso de éxito: Sentencia a favor de los clientes estafados por phishing, que obliga a los bancos a devolver el importe robado

    Los casos de phishing o suplantación de identidad son cada vez más comunes. Se producen cuando recibimos emails fraudulentos simulando ser nuestro banco, o nuestra empresa de hosting y proporcionamos nuestros datos y claves. Una vez tienen nuestros datos pueden acceder a nuestro banco, correo electrónico, servidor web o nuestras cuentas de redes sociales.

    En el caso particular del phishing bancario, ya existen varias sentencias que obligan a los bancos a devolver el importe estafado por phishing a sus clientes. En estas dos sentencias se ha podido demostrar que el cliente fue víctima de un ataque de phishing y por tanto es el banco el responsable y está obligado a devolver el importe de las transferencias fraudulentas.

    BBVA, condenado a devolver el importe robado a su clienta en Granada

    El reciente caso de BBVA, condenado a devolver el importe robado a su clienta en Granada, resalta la importancia de contar con expertos en seguridad informática en situaciones de fraude bancario. En este caso específico, la clienta se respaldó en el informe pericial informático de GlobátiKa Peritos Informáticos, cuyos técnicos llevaron a cabo un exhaustivo análisis de las transacciones y conexiones a la cuenta bancaria afectada por phishing.

    El banco, al no asumir responsabilidad por el acceso no autorizado del ciberdelincuente, dejó la carga probatoria en manos de la clienta, generando un escenario de indefensión. Sin embargo, la estrategia trazada por el letrado y el perito de GlobátiKa apuntó hacia la obligación del banco de proporcionar los datos pertinentes para esclarecer el caso. Este enfoque resultó fundamental para la resolución del caso, destacando la importancia de contar con profesionales especializados en seguridad informática y peritaje digital en la defensa de los derechos de los clientes bancarios frente a incidentes de fraude en línea.

    Caja Rural Central es condenada a devolver casi 5.000 euros a una cliente víctima de ‘phishing’

    La Audiencia Provincial de Alicante ha confirmado la condena a Caja Rural Central por su responsabilidad civil en un caso de phishing, donde una cliente fue víctima de una estafa que le sustrajo 4.985 euros de su cuenta. La sentencia subraya la falta de sistemas de seguridad eficaces por parte del banco que permitieron la estafa, rechazando la argumentación de la entidad de que la víctima actuó de manera negligente. La corte desestimó el recurso de apelación del banco, que alegaba negligencia por parte de la cliente, enfatizando que es responsabilidad de la entidad bancaria asegurar la seguridad y el correcto funcionamiento de sus servicios. La decisión judicial obliga a Caja Rural Central a reintegrar la cantidad sustraída a la cliente, además de intereses y costas procesales, destacando la importancia de la protección del consumidor frente a deficiencias en la seguridad bancaria.

    BBVA, condenado a abonar 3.000 € por phishing

    La primera de estas sentencias es del 25 de Enero de 2022, el Juzgado de Primera Instancia e Instrucción n.º 2 de Redondela (Pontevedra) ha condenado al BBVA, como proveedor de servicios de pago, a abonar a un cliente, que fue víctima de una suplantación de identidad, la cifra de 3.101,25 euros.

    La sentencia resalta que BBVA no ha logrado acreditar que la operación fraudulenta se realizase desde la dirección IP habitual del cliente. La persona expuso denunció que existió una deficiencia en el sistema de seguridad informático del BBVA ya que, como consecuencia de la manipulación de la página web de la entidad, se realizó una transferencia no consentida de 3.100 euros, por la cual se cobró una comisión de 1,25 euros. Por su parte la entidad bancaria se opuso a la demanda interpuesta, alegando una negligencia de la actora en su gestión.

    Tras realizar el informe pericial en el que se analizan los distintos pantallazos de la página web fraudulenta del BBVA, se concluye que la página de phishing “tenía la apariencia de la página de la entidad bancaria”. Y que la IP desde la que se realizó la operación no era la misma que la del cliente.

    Finalmente BBVA no ha logrado acreditar la existencia de una actuación negligente de su cliente y el Juzgado condena al banco a devolver la suma de 3.100 euros y de 1,25 euros cobrados en concepto de comisión a su clienta que fue víctima de phishing bancario.

    Banco Santander, condenado a devolver 18.500 € por phishing

    La segunda sentencia es del 24 de mayo de 2022 y reconoce que el Banco Santander tendrá que devolver los 18.500€ sustraídos desde Lituania a su cliente.

    Esta estafa se realizó con el método del SMS en el que se alertaba al cliente de un problema de seguridad y que debía restablecer su contraseña accediendo al enlace que se le proporcionaba. Al proporcionar las claves al estafador que procedió a realizar dos operaciones de transferencia por un total de 18.500€ desde Lituania.

    El banco que no se quiso hacer responsable al haber sido realizada la transferencia con las credenciales del cliente, se enfrentaba a una demanda en base a la Ley de Servicios de Pagos que presentó su cliente estafado por phishing. Esta Ley establece que si existe una sustracción de fondos a través de una orden de pago que no ha sido debidamente autorizada es el banco el responsable de llevar a cabo el reintegro del dinero.

    Unicaja, condenada a devolver 5.000 € por phishing

    El Juzgado de Primera Instancia número 4 de Santander ha dictaminado que Unicaja Banco debe reembolsar a una de sus clientas la suma de 5.000 euros, que fueron sustraídos mediante una maniobra de phishing. Este caso cobra relevancia debido a la fusión en curso entre Unicaja y Liberbank (antigua Caja Cantabria), que estaba integrando sus operaciones. La cliente, durante este proceso de transición, recibió un mensaje de texto que parecía provenir del banco, alertándola sobre la presencia de un dispositivo no autorizado conectado a su banca en línea, acompañado de un enlace para verificar la situación. Desafortunadamente, la clienta cayó en la trampa y proporcionó sus datos y una clave de seguridad en una página web falsa que se asemejaba a la de la aplicación de banca electrónica de Unicaja. La jueza no consideró negligencia grave por parte de la demandante y destacó la dificultad para una persona no experta en detectar el fraude en un mensaje y enlace tan convincentes.

    Este veredicto también subraya la importancia de la actuación del Perito Informático en el proceso judicial. La demandante contó con el apoyo de un Perito Informático experto en phishing, cuya colaboración fue esencial para demostrar que la cliente no había incurrido en negligencia grave en la protección de sus credenciales de seguridad. El perito informático contribuyó a esclarecer la situación y respaldó la posición de la demandante, ayudando así a la jueza a tomar su decisión.

    Aunque la sentencia aún no es definitiva y puede ser objeto de recurso, destaca la necesidad de que los bancos refuercen sus medidas de seguridad en momentos de transición y que los usuarios estén alerta ante posibles intentos de phishing en un entorno digital cada vez más peligroso.

    ¿Ha sido víctima de phishing? Contacte con nuestros Peritos Informáticos

    Somos expertos en peritaciones informáticas en la suplantación de identidad. Mediante la correcta actuación del perito informático, se puede conocer el método empleado en este tipo de delitos. Pudiendo de este modo poner fin al problema, para no incurrir en responsabilidad subsidiaria, es decir, en la comisión de un delito, cometido por otra persona que realiza en su nombre y del que usted, no es responsable.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

    Otros casos de Ciberseguridad

    Acceso no autorizado a correo en Barcelona

    El Acceso no autorizado a correo en Barcelona es un delito que afecta tanto al ámbito personal como profesional. Porque, cuando una tercera persona…

    Los 5 servicios más demandados en peritaje informático

    ¿Qué casos son los que resolvemos con mayor frecuencia?

    En GlobátiKa Lab contamos con más 15 años de experiencia en el peritaje informático. Hemos realizado todo…

    Peritar router, WiFi y accesos indebidos a una conexión

    La antigua idea de peritar ADSL ha quedado superada por una realidad mucho más amplia: hoy lo relevante es analizar el router, la red…

    Error de Certificado en Licitaciones: Defensa y Peritaje Técnico

    Guía Técnica: Cómo Impugnar una Exclusión en Licitaciones por Errores de Certificado y Java
    En la contratación pública en España, el error de certificado digital…

    Vehículos ciberatacados.

    Este caso nos llega de un particular de Barcelona, donde nos informa de, que está experimentando problemas con su vehículo y necesita una pericial…

    ¿Votación electoral a través del móvil?

    La votación a través del móvil desde el punto de vista de la tecnología se puede. Desde el de las infraestructuras y seguridad aún…

    Robo de contraseñas en empresas | Cómo actuar y protegerse

    Robo de contraseñas en empresas: una amenaza silenciosa que puede destruirlo todo
    El robo de contraseñas en empresas se ha convertido en una de las…

    Manipulación de historial de navegación en Barcelona

    La Manipulación de historial de navegación en Barcelona es una cuestión cada vez más relevante en procedimientos judiciales, especialmente en el ámbito de familia…

    Mail falso como prueba en Madrid

    El caso de Mail falso como prueba en Madrid es cada vez más habitual en procedimientos civiles y penales. Porque, aunque un correo electrónico…

  • Robo de cuentas bancarias mientras ligas

    Robo de cuentas bancarias mientras ligas

    ¡Atención! Se ha detectado una nueva estafa a través del robo de cuentas bancarias mientras ligas

    Aunque la palabra ligar se asocia a tiempo atrás, es cierto que el objetivo de estas mafias de las que hablaremos ahora son precisamente las personas que hablaban en ese idioma y que ahora tienen edad para tener el suficiente dinero en las cuentas como para que sean un objetivo interesante. Por eso usamos ese término, aunque tal vez sería más correcto usar «ser ligado» en vez de «ligar». Esto ocurre en febrero de 2022.

    ¿Qué tiene esto que ver con un perito informático?

    Estamos hablado de un delito que se comete con medios telemáticos mientras «se liga» y ahí como Peritos Informáticos expertos en ciberseguridad y técnicas de phishing, queremos avisar y prevenir a nuestros clientes y lectores del blog, que medidas de precaución se deben tomar y que es lo que realmente se puede hacer aquí en vez de una peritación informática.

    La primera pregunta que nos puede surgir es ¿Cómo se produce el robo de cuentas bancarias mientras se liga? Vamos a explicar el proceso que, por ahora, sólo se está dando en las grandes ciudades y a la que no se le está dando publicidad.

    Se trata de bandas de Europa del Este que operan en España (y en otros países) y cuyo modus operandi es el más antiguo de todos los tiempos, el sexo. Esta situación que contamos es real y sin datos personales: imaginemos una fiesta entre amigos en una gran ciudad de España y acaban en un lugar de copas, altas horas de la noche y pagos de copas a través del móvil usando NFC y la huella dactilar como método de autentificación y alguien se fija.

    Robo de cuentas bancarias mientras ligas

    Hombre mediana edad de complexión normal y se le acerca una mujer atrayente muy interesada en conversar con él.

    Queremos hacer hincapié en que también tenemos constancia de que existen casos al revés. Y que por tanto no es una postura sexista. Sin embargo, la estadística se decanta más por el primero.

    Primeras palabras de aproximamiento y la palabra «triunfo» en la cabeza de la víctima. Aunque parezca ya pasado de fecha, pastillita, polvos o alguna otra fórmula en la bebida de la persona que está siendo cazada y al cabo de un rato la propuesta de vamos a un sitio más tranquilo.

    Ya tenemos a nuestra víctima a solas, mientras el resto del grupo clama por su héroe o heroína que ha terminado la noche de una forma fantástica. Pero resulta que el producto en la bebida está haciendo su efecto como la «burundanga» de antes.

    Un banco en el parque, una habitación de hotel, el asiento del coche… todo vale para que la chica o el chico atacante pueda coger el móvil de la víctima y usar el dedo o la cara del adormilado para acceder al terminal. Todo abierto, disponible. ¿Cuántas aplicaciones de bancos se abren con la huella o con la cara? Si nos están dando publicidad de que es lo mejor.

    Ya estamos en el banco y ahora una transferencia urgente inmediata. Comisión, da igual. Pone todos los datos, pero hace falta la autentificación de segundo nivel, un SMS… ¿A dónde llega el SMS de verificación? Sí, al móvil que tiene en la mano el atacante. Y como por arte de magia ya tiene el dinero en su cuenta. Y así el robo de cuentas bancarias mientras ligas se ha completado.

    Pero atención porque aún hay más. Queremos recordar a todos nuestros clientes y lectores que muchos bancos online permiten solicitar un préstamo preconcedido que es inmediatamente ingresado en la cuenta bancaria y que acto seguido será transferido a la cuenta del atacante.

    Cuando la víctima vuelve en sí, sigue teniendo su móvil. En ese momento no recordará que ha sucedido, aparentemente no querían robárselo. Peccata Minuta. Tienen miles de euros.

    ¿Puede la víctima recuperar su dinero?

    Lamentablemente no, en todos los casos ocurridos las entidades bancarias no aprecian delito al ser una transferencia validada por la persona titular de la cuenta (la víctima) y realizando todos los pasos de verificación con la huella o el SMS. Se considera pues, una operación correcta y hecha con consentimiento pleno.

    Aunque el protocolo de actuación dicta que hay que presentar la denuncia, ningún banco actuará en tu defensa, ya que ha sido tu huella quien ha hecho la transferencia, que era tu línea y que el SMS ha llegado a tu terminal. ¿Cómo demuestras que no has sido tu?

    Recomendaciones de nuestro equipo de peritos informáticos

    Esta historia es verdadera y ha ocurrido varias veces. En casos como este ni siquiera la pericia forense puede ayudar a la víctima, lo único que podemos hacer como peritos informáticos aquí, a parte de la investigación de entorno es aconsejar que se usen contraseñas que sólo nosotros tengamos memorizadas.

    Para que la facilidad de usar la huella o el reconocimiento facial no juegue en nuestra contra. Porque aún podemos protegernos. Por eso escribimos este artículo, hasta que se inventen otra cosa.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

    Otros casos de ciberseguridad

    Riesgos de actuar sin perito

    Riesgos de actuar sin perito
    Los riesgos de actuar sin perito informático son más habituales de lo que parece y, en muchos casos, solo se…

    Vehículos ciberatacados.

    Este caso nos llega de un particular de Barcelona, donde nos informa de, que está experimentando problemas con su vehículo y necesita una pericial…

    Un ex trabajador entra en el servidor para destruir información

    Destrucción de información de un servidor
    Una empresa de ingeniería química solicita a nuestros peritos informáticos asesoría profesional porque ha perdido las bases de datos…

    Caso de éxito sobre pornografía infantil

    Un Juzgado de Jaén ha absuelto a un cliente que solicitó nuestros servicios como peritos informáticos, a través de su abogado, por un presunto…

    Borrar conversaciones personales en teléfonos de empresa

    Borrar conversaciones personales en teléfonos de empresa

    Diariamente los dispositivos móviles y ordenadores reciben y mandan información de forma continua con mensajes de WhatsApp, correos…

    Formjacking, robo de datos de tarjetas en comercios electrónicos

    Formjacking es una nueva amenaza para la ciberseguridad que afecta directamente al ecommerce y que compromete los datos personales y bancarios de los clientes de las tiendas online.

    Destrucción de pruebas digitales en Valencia

    La Destrucción de pruebas digitales en Valencia puede alterar de forma decisiva el resultado de un procedimiento judicial. Porque, cuando una de las partes…

    Los 5 servicios más demandados en peritaje informático

    ¿Qué casos son los que resolvemos con mayor frecuencia?

    En GlobátiKa Lab contamos con más 15 años de experiencia en el peritaje informático. Hemos realizado todo…

    Difusión de imágenes íntimas en Valencia

    La Difusión de imágenes íntimas en Valencia constituye uno de los delitos tecnológicos más sensibles dentro del ámbito penal individual. Porque, cuando una expareja…

  • ¿Cómo roban contraseñas de IONOS?

    ¿Cómo roban contraseñas de IONOS?

    ¿Ha sido usted víctima del robo de la contraseña de IONOS?

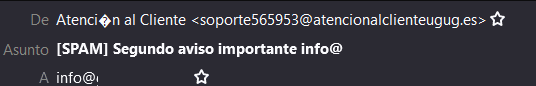
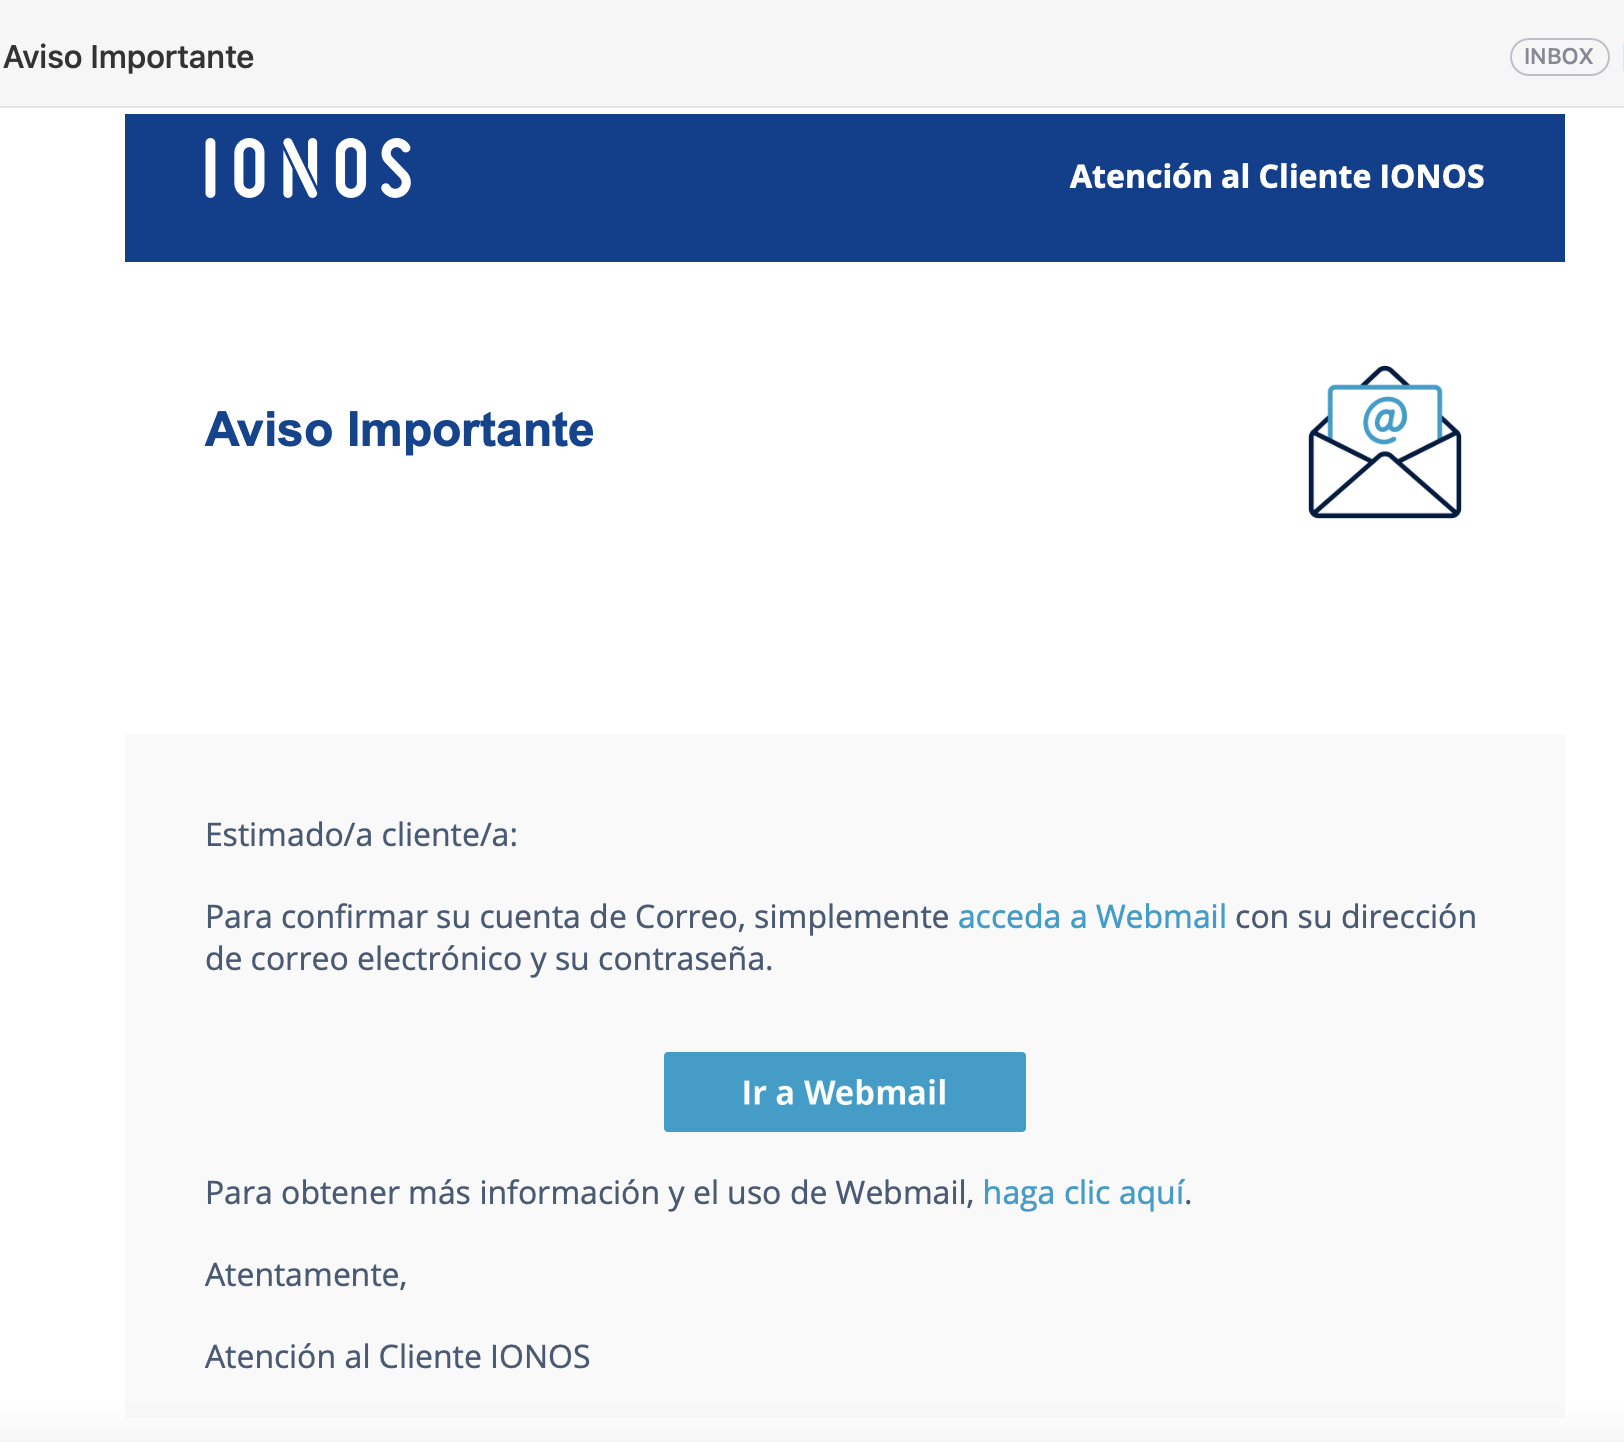
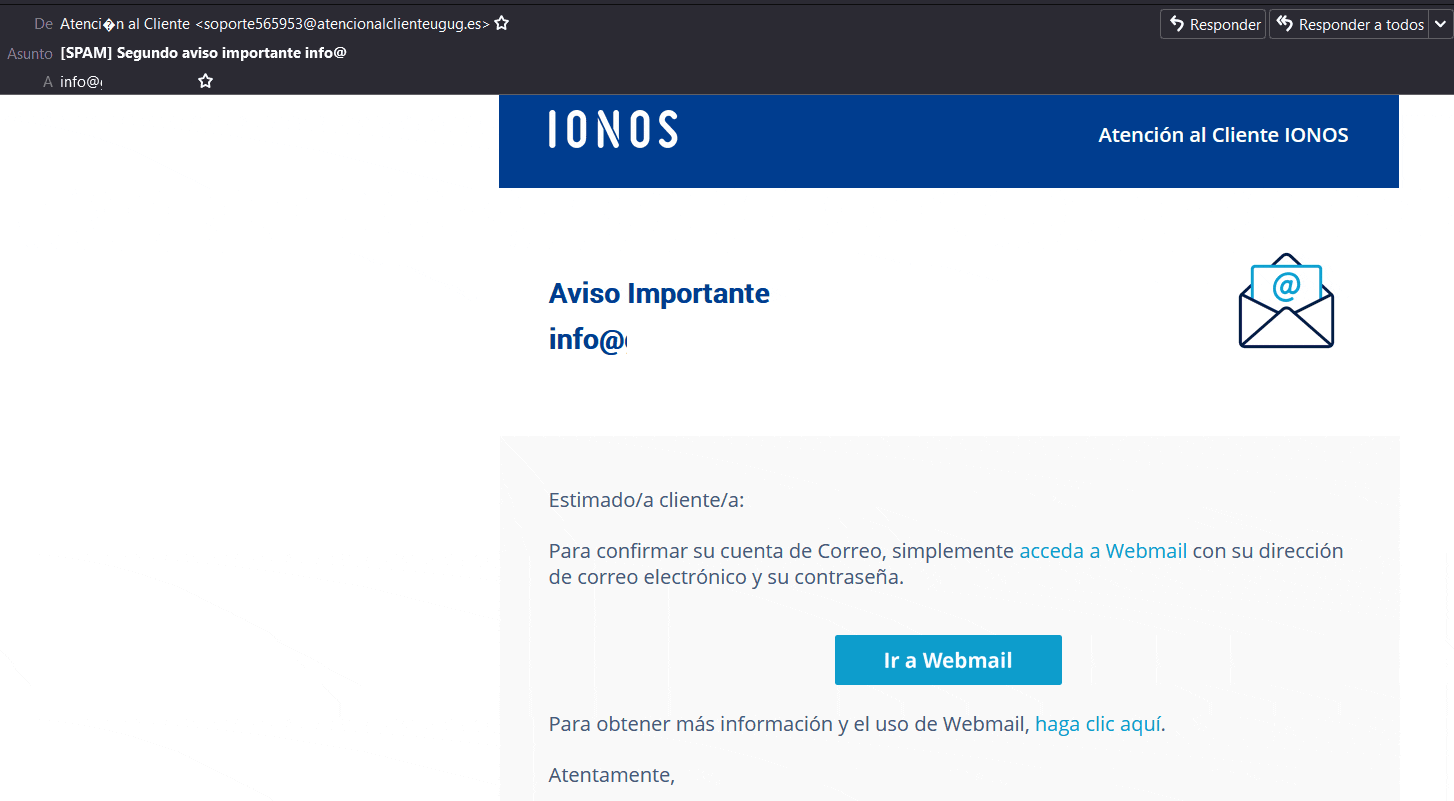
    Recientemente hemos detectado en varios de nuestros clientes que trabajan con IONOS, que le están llegando correos electrónicos desde «IONOS» en el que le indican que tiene un problema de seguridad:

    como-roban-contraseñas-de-ionos

    En apariencia el remitente, su contenido, los logotipos, colores y tipografías son los mismos que los originales de envía su proveedor de hosting.

    Sin embargo se trata de un caso de Phishing de correo electrónico, en el que sus datos están en riesgo si continua haciendo click en el botón y continuando hacia la página falsa.

    Tenga en cuenta que la página a la que va a ser redirigido, es exactamente igual que lo es la de IONOS, y que en ella nos pedirá introducir la dirección de correo electrónico y la contraseña.

    Luego, esa página que ya se ha quedado con los datos, le reenviará a la de verdad. Usted pensará que se ha equivocado en algún sitio y volverá a a meterlos.

    En cuestión de dos sencillos pasos el hacker ya se ha hecho con sus datos y usted no se habrá dado ni cuenta.

    ¿Por qué quieren nuestros datos de webmail?

    Si nos fijamos un poco más, veremos que la dirección desde la que llega el email es falsa, aunque con las prisas muchas veces pasamos estos datos por alto:

    como-roban-contraseñas-de-ionos-cuenta-falsa

    Además de la dirección de correo, vemos que los acentos no se ven bien, porque están mandados en otro código de idioma.

    El propósito de tener nuestros datos de acceso es poder vender dichos datos a operadores que a través de bots (programas automáticos) que analizan el contenido de nuestros emails, para así buscar facturas en nuestro correo electrónico.

    Con esto, si recibimos una factura con una cuenta IBAN asociada, podrán automáticamente, cambiar este IBAN y por tanto, nosotros haremos una transferencia a esa cuenta que es de un «mulero» de ellos que sacará el dinero del banco y desaparecerá con él.

    Aunque esta práctica se denuncia, encontrar nuestro dinero será mucho más complicado, teniendo en cuenta que no será una, si no varias transferencias las que podamos hacer erróneamente hasta darnos cuenta de que hemos sido víctima de Phising a través del correo electrónico.

    Nosotros podemos ayudarle

    Si usted ha víctima del robo de contraseñas de IONO póngase en contacto con nuestro equipo de Peritos Informáticos.

    Contamos además con un departamento jurídico experto en delitos tecnológicos y técnicas de phishing en todos los ámbitos. Necesitará una pericial informática y nosotros es lo que mejor sabemos hacer.

    Contamos con peritos informáticos en toda España. Para cualquier consulta comuníquese con nosotros en el teléfono 900 649 252 , o a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle, y tenga por seguro, que ya hemos llevado un caso como el suyo.

    Otros casos de ciberseguridad

    Los 5 servicios más demandados en peritaje informático

    ¿Qué casos son los que resolvemos con mayor frecuencia?

    En GlobátiKa Lab contamos con más 15 años de experiencia en el peritaje informático. Hemos realizado todo…

    Formjacking, robo de datos de tarjetas en comercios electrónicos

    Formjacking es una nueva amenaza para la ciberseguridad que afecta directamente al ecommerce y que compromete los datos personales y bancarios de los clientes de las tiendas online.

    Destrucción de pruebas digitales en Valencia

    La Destrucción de pruebas digitales en Valencia puede alterar de forma decisiva el resultado de un procedimiento judicial. Porque, cuando una de las partes…

    OSINT y el perito informático

    OSINT y el perito informático

    Cuando hablamos de OSINT ( Open Source Intelligence) nos referimos a la inteligencia de fuentes abiertas. Una herramienta fundamental para…

    ¿Cómo denunciar el acoso telefónico?

    ¿Cómo Denunciar el Acoso Telefónico y Proteger tu Privacidad?
    El acoso telefónico es un problema cada vez más común en la era digital. En este…

    Estafa por Bizum en Valencia

    La Estafa por Bizum en Valencia se ha convertido en uno de los delitos tecnológicos más frecuentes en el ámbito penal individual. Porque, aunque…

    Phishing en servidores y páginas web

    Su empresa puede estar en peligro con los nuevos ataques de Phishing en servidores y páginas web

    Existen diferentes tipos de ataques por suplantación de…

    Ataque de ransomware en Madrid

    El Ataque de ransomware en Madrid es uno de los incidentes de ciberseguridad más graves que puede sufrir una empresa o despacho profesional. Porque,…

    Perito Informático contra ciberataques mediante IA

    La IA en los ciberataques: ¿Está su empresa realmente protegida?
    El aumento de los ciberataques potenciados por inteligencia artificial (IA) ha puesto en riesgo la…

  • Phishing en servidores y páginas web

    Phishing en servidores y páginas web

    Su empresa puede estar en peligro con los nuevos ataques de Phishing en servidores y páginas web

    Existen diferentes tipos de ataques por suplantación de identidad o Phishing, por lo general los casos más conocidos y de los que ya hemos hablados en otras ocasiones son los casos de robos de datos bancarios y estafas on-line.

    Sin embargo existe un tipo de suplantación de identidad y robo de datos muy específico orientado a empresas. El Phishing en servidores y páginas web.

    ¿Cómo se produce este ataque?

    A través de correos electrónicos en el que suplantando la identidad del servidor o empresa de hosting donde tengamos alojada nuestra página web, se nos comunica que debemos validar el email y la contraseña: Para confirmar su cuenta de Correo, simplemente acceda a Webmail con su dirección de correo electrónico y su contraseña.

    Phishing en servidores y paginas web-peritos informaticos 1

    El mail replica exactamente el mismo tipo de email que nos podría mandar nuestro hosting con el mismo logotipo, tipografía y colores.

    Si una empresa accede al botón de este correo de phishing y proporciona las credenciales que solicita, el pirata informático tendrá acceso a los siguientes datos:

    • Datos de bancarios de la empresa
    • Datos de los clientes: direcciones, teléfonos, emails, facturas, etc
    • Posibilidad de modificar la página web a su antojo
    • Correos electrónicos de la empresa
    • Copias de seguridad

    ¿Cómo saber si estamos siendo engañados?

    En el mail malicioso haga clic derecho en el botón del enlace y copie la dirección del enlace. Pegue la dirección en el navegador sin pulsar Intro para ver la URL:

    Aunque el remitente se parezca mucho a su proveedor de alojamiento web, nunca la URL real del su hosting, y por lo tanto podremos detectar que se trata de un caso de Phishing en servidores y páginas web.

    Nosotros podemos ayudarle

    Si su empresa ha sido víctima de una de estas estafas le recomendamos que se ponga en contacto con nosotros. Somos expertos en ciberseguridad y delitos informáticos con más de veinte años de experiencia y resultados de éxito. Contamos además con un departamento jurídico experto en delitos tecnológicos y técnicas de phishing en todos los ámbitos. Necesitará una pericial informática y nosotros es lo que mejor sabemos hacer.

    Contamos con peritos informáticos en toda España. Para cualquier consulta comuníquese con nosotros en el teléfono 900 649 252 , o a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle, y tenga por seguro, que ya hemos llevado un caso como el suyo.

    Otros casos de phishing

    Cómo detectar un ataque de phishing

    Señales técnicas y conductuales para identificar fraudes digitales
    Saber cómo detectar un ataque de phishing es clave para evitar pérdidas económicas, robo de credenciales y…

    ¿Cómo funciona la estafa del Bizum inverso?

    ¿Cómo funciona la estafa del Bizum inverso? ¿Cómo protegernos de estos robos?
    Con más de 15 millones de usuarios y su facilidad de uso para…

    Phishing en servidores y páginas web

    Su empresa puede estar en peligro con los nuevos ataques de Phishing en servidores y páginas web

    Existen diferentes tipos de ataques por suplantación de…

    Caso de phishing de Facebook por email

    Caso de phishing de Facebook por email

    Los casos de phishing son cada vez más comunes, en concreto la plataforma cloud de Zscaler, fija en…

    ¡Cuidado con el cargo de un céntimo! El peligroso truco de…

    ¡Cuidado con el cargo de un céntimo! El peligroso truco de los ciberdelincuentes para conseguir tu tarjeta de crédito
    El fraude de tarjetas de crédito…

    Las 10 Ciudades con mayor ciberataques de España

    Las 10 Ciudades con mayor ciberataques de España: Un análisis serio de la preocupante situación en seguridad informática
    Los ciberataques están en aumento en España,…

    Phishing en los mails de Prime Day Amazon

    Correos de phishing en los mails de Prime Day Amazon
    Durante los días 12 y 13 de julio de 2022 se celebra el Prime Day…

    Robo de cuentas bancarias mientras ligas

    ¡Atención! Se ha detectado una nueva estafa a través del robo de cuentas bancarias mientras ligas
    Aunque la palabra ligar se asocia a tiempo atrás,…

    Transferencias fraudulentas

    Cuidado con las transferencias fraudulentas: Cómo protegerse y tomar acción legal
    Las transferencias fraudulentas representan un creciente y serio problema tanto para los consumidores como…