Categoría: Empresas y ciberseguridad

Fuga de información, auditoría, ISO 27001, ENS, software y peritaje para empresas.

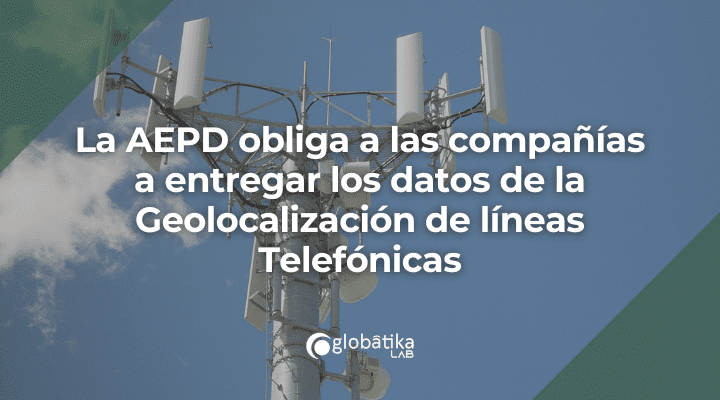
  • La AEPD obliga a las compañías a entregar los datos de la Geolocalización de líneas Telefónicas

    La AEPD obliga a las compañías a entregar los datos de la Geolocalización de líneas Telefónicas

    AEPD Obliga a las compañías a entregar los datos de la Geolocalización de líneas Telefónicas

    La Agencia Española de Protección de Datos (AEPD) ha emitido una resolución histórica que impactará directamente en la privacidad de los ciudadanos y las políticas de las compañías telefónicas. Esta resolución establece la obligación de las empresas telefónicas de atender a quienes reclamen los datos de geolocalización de las líneas que han contratado.

    La decisión se originó a raíz de una solicitud a Vodafone, que marcó el inicio de una serie de acontecimientos cruciales. El reclamante había solicitado en octubre de 2022 los datos de localización de todas las líneas de las cuales era titular, en ejercicio de su derecho de acceso. Sin embargo, en lugar de recibir una respuesta adecuada, Vodafone afirmó que estos datos no estaban registrados en sus archivos.

    Tras la derivación de la reclamación a la AEPD, esta dictaminó que Vodafone no había cumplido adecuadamente con el derecho de acceso del afectado al no proporcionar los datos solicitados.

    Vodafone argumentó que la solicitud excedía el alcance del derecho de acceso, según el artículo 6 de la Ley 25/2007, de conservación de datos relativos a las comunicaciones electrónicas y a las redes públicas de comunicaciones, ya que conservaban los datos solicitados exclusivamente para su cesión a las Fuerzas y Cuerpos de Seguridad del Estado con autorización judicial y en el marco de una investigación judicial.

    Sin embargo, la AEPD respondió, enfatizando que los datos solicitados son personales y, por lo tanto, entran dentro del derecho de los ciudadanos a solicitarlos, salvo las excepciones establecidas en el artículo 9 de la mencionada Ley.

    La resolución también especifica que los cuerpos y compañías a quienes se les exijan estos datos deben tomar precauciones para garantizar que los datos entregados sean los que atañen estrictamente al solicitante, con el fin de proteger los derechos y libertades de los interesados.

    En consecuencia, la resolución ordena a Vodafone a remitir una certificación que atienda el derecho de acceso solicitado o justifique su denegación, indicando las causas que lo motivan. El incumplimiento de esta orden se considerará una infracción «muy grave», según la Ley Orgánica 3/2018, de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD), lo que podría resultar en sanciones según el Reglamento General de Protección de Datos (RGPD). Esta resolución subraya la importancia de que, a pesar de las limitaciones de las compañías telefónicas en el uso de datos móviles, la geolocalización de líneas sigue siendo posible.

    En GlobátiKa Lab, contamos con un equipo de Peritos Informáticos expertos en llevar a cabo análisis exhaustivos de la geolocalización, utilizando tanto la información del dispositivo móvil como los registros de conexiones a antenas. Además, empleamos herramientas avanzadas como los datos obtenidos de la aplicación «Salud» de Apple, que nos permite rastrear los movimientos de una persona y calcular la distancia que ha recorrido en momentos específicos.

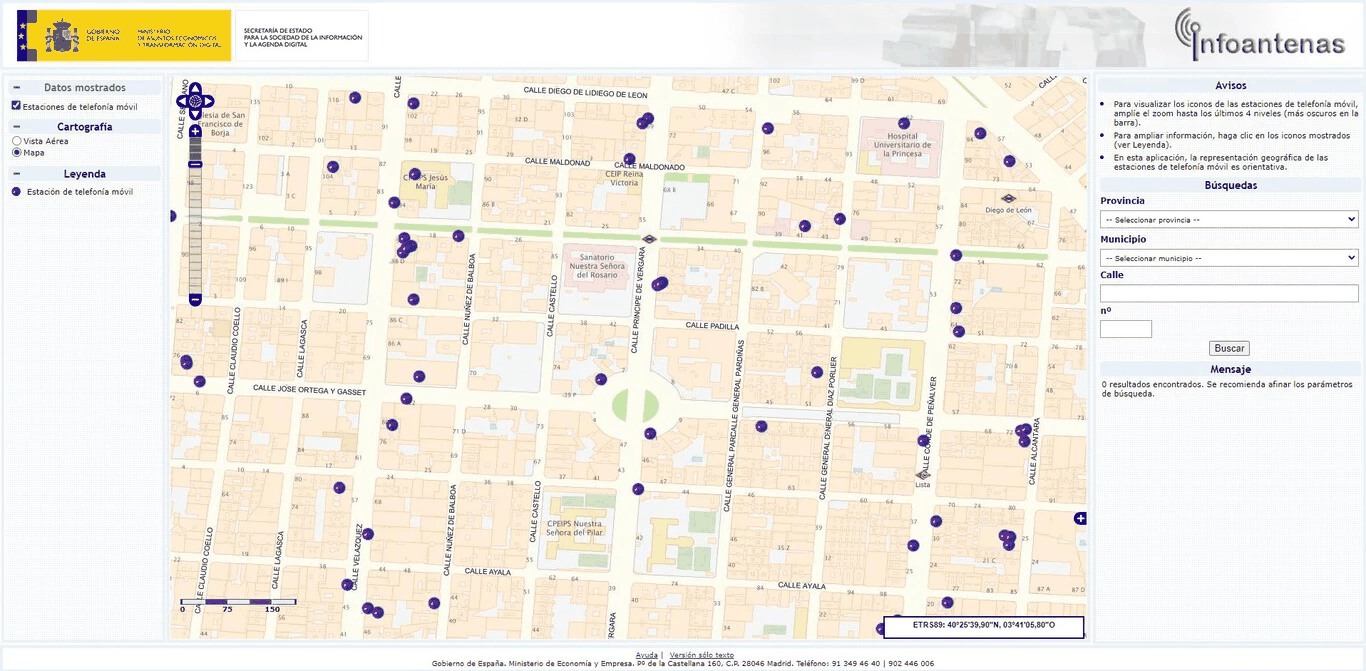
    Geolocalizacion de Lineas Telefonicas Mapa
    Mapa con información de todas las antenas

    «Esta capacidad es esencial en casos judiciales en los que se necesita verificar si una persona estuvo o no en un lugar determinado, proporcionando pruebas sólidas que pueden ser determinantes en la búsqueda de la verdad y en la garantía de justicia en situaciones legales complejas», subraya Ángel González, CEO de GlobátiKa Lab. El Peritaje Informático aplicado a la geolocalización se erige como un recurso indispensable en el panorama legal actual.

    Contacte con un Perito Informático experto en Geolocalización

    Somos expertos en peritaciones informáticas y casos de Violencia de Género Digital. Contamos con Peritos Informáticos cualificados. Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página Web, estaremos encantados de atenderle.

  • Ciberataque al Ayuntamiento de Sevilla

    Ciberataque al Ayuntamiento de Sevilla

    Ciberataque al Ayuntamiento de Sevilla: opinión pericial y análisis técnico

    Canal Sur solicitó la opinión de Ángel González, CEO de GlobátiKa Labs Peritos Informáticos, tras el ciberataque sufrido por el Ayuntamiento de Sevilla en 2023. Este tipo de incidentes muestra hasta qué punto la ciberseguridad, la continuidad de negocio, la preservación de evidencias y la respuesta técnica pueden tener consecuencias jurídicas, económicas y reputacionales.

    Cuando una administración pública, una empresa o una entidad profesional sufre una intrusión, el problema no termina al recuperar los sistemas. También hay que documentar qué ocurrió, qué activos se vieron afectados, si hubo acceso a datos, qué medidas existían, qué decisiones se adoptaron y qué evidencias pueden conservarse para una investigación interna, una reclamación, una denuncia o un procedimiento judicial.

    INC

    Incidente

    Paralización de servicios, posible acceso no autorizado y necesidad de reconstruir la secuencia técnica.

    LOG

    Evidencias

    Registros, equipos, correos, usuarios, copias, accesos remotos y trazas que deben preservarse con método.

    PER

    Informe pericial

    Conclusiones comprensibles para abogados, aseguradoras, administraciones y órganos judiciales.

    Qué debe analizarse tras un ciberataque

    El análisis de un ciberataque no debería limitarse a “limpiar” equipos o reinstalar sistemas. Desde una perspectiva pericial, interesa identificar el vector de entrada, los equipos comprometidos, las cuentas utilizadas, la cronología de actividad, los archivos cifrados o exfiltrados, las comunicaciones con servidores externos y las decisiones que pudieron agravar o contener el daño.

    En muchos incidentes, el valor del trabajo técnico depende de actuar con rapidez y orden. Si se apagan servidores sin conservar imágenes, se borran registros, se reinstalan equipos o se pierde la cadena de custodia, la reconstrucción posterior será más débil. Por eso, en casos con relevancia legal, conviene contar desde el principio con un perito informático capaz de coordinar preservación, análisis y explicación de resultados.

    Administraciones públicas, empresas y responsabilidad

    Los incidentes en administraciones públicas son especialmente sensibles porque pueden afectar a servicios esenciales, datos de ciudadanos, expedientes, pagos, comunicaciones internas y sistemas compartidos. En empresas, un ataque puede provocar paralización operativa, pérdida de información, reclamaciones de clientes, conflictos con proveedores, responsabilidades contractuales o problemas con aseguradoras de ciberriesgo.

    Para abogados que asesoran a entidades afectadas, el informe pericial informático puede ser útil en varias fases: valoración inicial del alcance, preparación de una denuncia, negociación con aseguradora, defensa frente a reclamaciones, análisis de diligencia debida, revisión de medidas de seguridad y acreditación de daños. No todo incidente terminará en juicio, pero muchos requieren una documentación técnica sólida.

    La opinión de Ángel González

    Ángel González, director de GlobátiKa Labs Peritos Informáticos, recuerda que un ciberataque debe estudiarse como una secuencia de hechos verificables: entrada, movimiento, impacto, respuesta y recuperación. La clave no es dramatizar el incidente, sino conservar evidencias, ordenar la información y explicar técnicamente qué se puede probar.

    Esta visión es especialmente importante cuando aparecen noticias públicas sobre ciberataques. La comunicación mediática puede explicar el problema general, pero el trabajo pericial debe entrar en los detalles: qué sistemas concretos se vieron afectados, qué registros respaldan la hipótesis, qué limitaciones existen y qué conclusiones pueden sostenerse ante terceros.

    Preguntas habituales en casos de ciberataques

    ¿Se puede saber quién ha realizado el ataque? En ocasiones pueden identificarse indicios técnicos, direcciones, cuentas, patrones de actividad o infraestructura utilizada. Sin embargo, atribuir con certeza a una persona concreta requiere prudencia, colaboración de terceros y, muchas veces, diligencias judiciales.

    ¿Tiene valor un informe si ya se han recuperado los sistemas? Sí, siempre que queden evidencias suficientes. Copias, logs, tickets de soporte, correos, capturas, informes de proveedores, imágenes de disco o registros de seguridad pueden ayudar a reconstruir lo sucedido.

    ¿Debe intervenir un perito antes o después del proveedor informático? Lo ideal es coordinar ambos trabajos. El proveedor puede ayudar a contener y recuperar; el perito informático debe preservar, documentar y explicar las evidencias con enfoque jurídico.

    ¿Qué diferencia hay entre auditoría e informe pericial? La auditoría revisa controles, riesgos y cumplimiento. El informe pericial analiza hechos concretos y los presenta de forma útil para un procedimiento, una reclamación o una decisión jurídica.

    Cómo puede ayudar GlobátiKa Labs

    GlobátiKa Labs trabaja en el análisis de incidentes, preservación de evidencias digitales, revisión de correos, dispositivos, servidores, accesos, comunicaciones y documentación técnica. El objetivo es transformar información dispersa en un relato técnico ordenado, comprensible y útil para abogados, empresas, administraciones y particulares.

    Además de la experiencia en informática forense, el gabinete aporta criterio pericial, conocimiento de procedimientos judiciales y capacidad para colaborar con ingenieros, auditores, laboratorios y especialistas externos cuando el caso lo requiere. Esta combinación permite adaptar cada informe al objetivo concreto: defensa, reclamación, denuncia, auditoría posterior, valoración de daños o apoyo en negociación.

    Peritaje en ciberseguridadÁngel González PérezContratar perito informático

  • Aumento de la Cibercriminalidad en España 2023

    Aumento de la Cibercriminalidad en España 2023

    Aumento de la Cibercriminalidad en España 2023: Un Análisis Profundo sobre la Cibercriminalidad

    En agosto de 2023, el Ministerio del Interior de España presentó un informe crucial que arroja luz sobre la situación de la criminalidad en el país durante los primeros tres meses del año. En particular, este informe destaca un aumento preocupante en la cibercriminalidad, una categoría que se ha visto impulsada por la creciente penetración y uso de internet en la sociedad española.

    Durante los años 2020 y 2021, el mundo se vio sumido en las condiciones derivadas de la pandemia de COVID-19, lo que resultó en un descenso significativo en las cifras de criminalidad en España. Sin embargo, el año 2022 marcó un retorno a cifras más tradicionales en términos de delincuencia. El presente análisis se centra en los datos correspondientes al primer trimestre de los años 2022 y 2023, permitiendo una comparación entre ambos períodos y arrojando luz sobre una realidad que demanda atención: el aumento de la cibercriminalidad.

    El Ascenso de la Cibercriminalidad en España

    En línea con las crecientes formas de comercio y compras en línea, España ha sido testigo de un incremento sustancial en las modalidades de criminalidad agrupadas bajo el término de cibercriminalidad. En especial, las estafas cometidas a través de medios informáticos han experimentado un auge notable. Este fenómeno, que se ha observado de manera progresiva desde el año 2016, presenta un desafío único para las autoridades encargadas de preservar la seguridad y la integridad en el ciberespacio.

    El informe revela que durante el período de enero a marzo de 2023, se registraron un total de 588,785 infracciones penales en España. Dentro de esta cifra, 480,906 (equivalente al 81.7% del total) pertenecen a la categoría de criminalidad convencional, abarcando todas las formas de delincuencia no relacionadas con el ámbito cibernético. Esta categoría refleja un aumento del 5.8% en comparación con el año anterior, destacando que la criminalidad convencional sigue siendo un desafío constante.

    Sin embargo, lo que resulta especialmente alarmante es el aumento en la cibercriminalidad. En el mismo período de tiempo, se reportaron 107,879 infracciones penales relacionadas con ciberdelincuencia, representando el 18.3% del total. Este segmento en particular experimentó un incremento significativo del 13.8% con respecto al año previo, subrayando la necesidad urgente de abordar esta tendencia en ascenso.

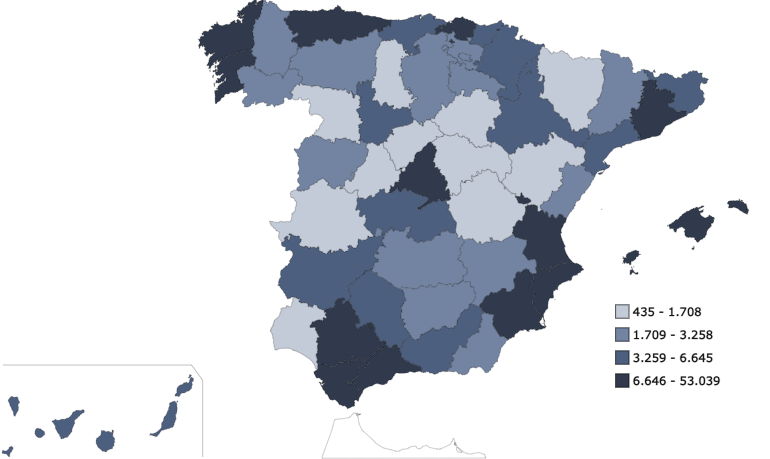
    cibercriminalidad por provincias 2021
    Cibercriminalidad por provincias

    La Respuesta de GlobátiKa Peritos Informáticos

    Ante este panorama de incremento en la cibercriminalidad en España, resulta imperativo contar con expertos altamente cualificados en el campo de la ciberseguridad y la investigación forense de evidencias digitales. GlobátiKa Peritos Informáticos, con años de experiencia y un historial sólido en el sector, se presenta como la solución definitiva para enfrentar los desafíos que plantea la cibercriminalidad.

    Nuestros Peritos Informáticos, rigurosamente seleccionados y altamente capacitados, representan el pilar fundamental de nuestra empresa. Su profundo conocimiento en el análisis forense de evidencias digitales, combinado con su experiencia en casos similares al suyo, garantiza una respuesta eficaz y precisa a las situaciones más complejas. En GlobátiKa Lab, comprendemos la urgencia y la sensibilidad que rodean los casos de cibercriminalidad, y nos comprometemos a proporcionar una solución personalizada y orientada a resultados.

    Nuestros Servicios de peritaje informático contra el cibercrimen

    En GlobátiKa Peritos Informáticos, ofrecemos una gama completa de servicios diseñados para abordar la cibercriminalidad en todas sus facetas. Algunas de nuestras áreas de especialización incluyen:

    1. Análisis Forense Digital: Nuestros expertos en análisis forense digital están preparados para investigar minuciosamente sistemas, dispositivos y redes para recolectar evidencias digitales sólidas que puedan ser utilizadas en procedimientos legales.
    2. Investigación de Estafas en Línea: Combatimos las estafas en línea con técnicas avanzadas de investigación, rastreando huellas digitales y rastros de actividad cibercriminal para identificar a los perpetradores y recuperar activos robados.
    3. Asesoramiento en Ciberseguridad: Brindamos orientación estratégica en ciberseguridad para prevenir futuros ataques y proteger su entorno digital de manera proactiva.
    4. Recuperación de Datos: En casos de pérdida de datos o ciberataques, contamos con herramientas y conocimientos para recuperar información vital y minimizar el impacto.
    5. Formación y Concienciación: Educar a su equipo sobre las mejores prácticas de seguridad en línea es esencial. Ofrecemos programas de formación y concienciación para fortalecer la resiliencia de su organización ante las amenazas cibernéticas.

    Andalucía: Líder en Crecimiento de Cibercriminalidad en 2023

    El informe estadístico presentado por el Ministerio del Interior en agosto de 2023 pone de manifiesto una tendencia alarmante en el panorama de la cibercriminalidad en España. En particular, los datos resaltan a Andalucía como la comunidad autónoma donde más ha crecido la cibercriminalidad en comparación con el año anterior, superando incluso a regiones altamente pobladas y tecnológicamente avanzadas como la Comunidad de Madrid y Cataluña.

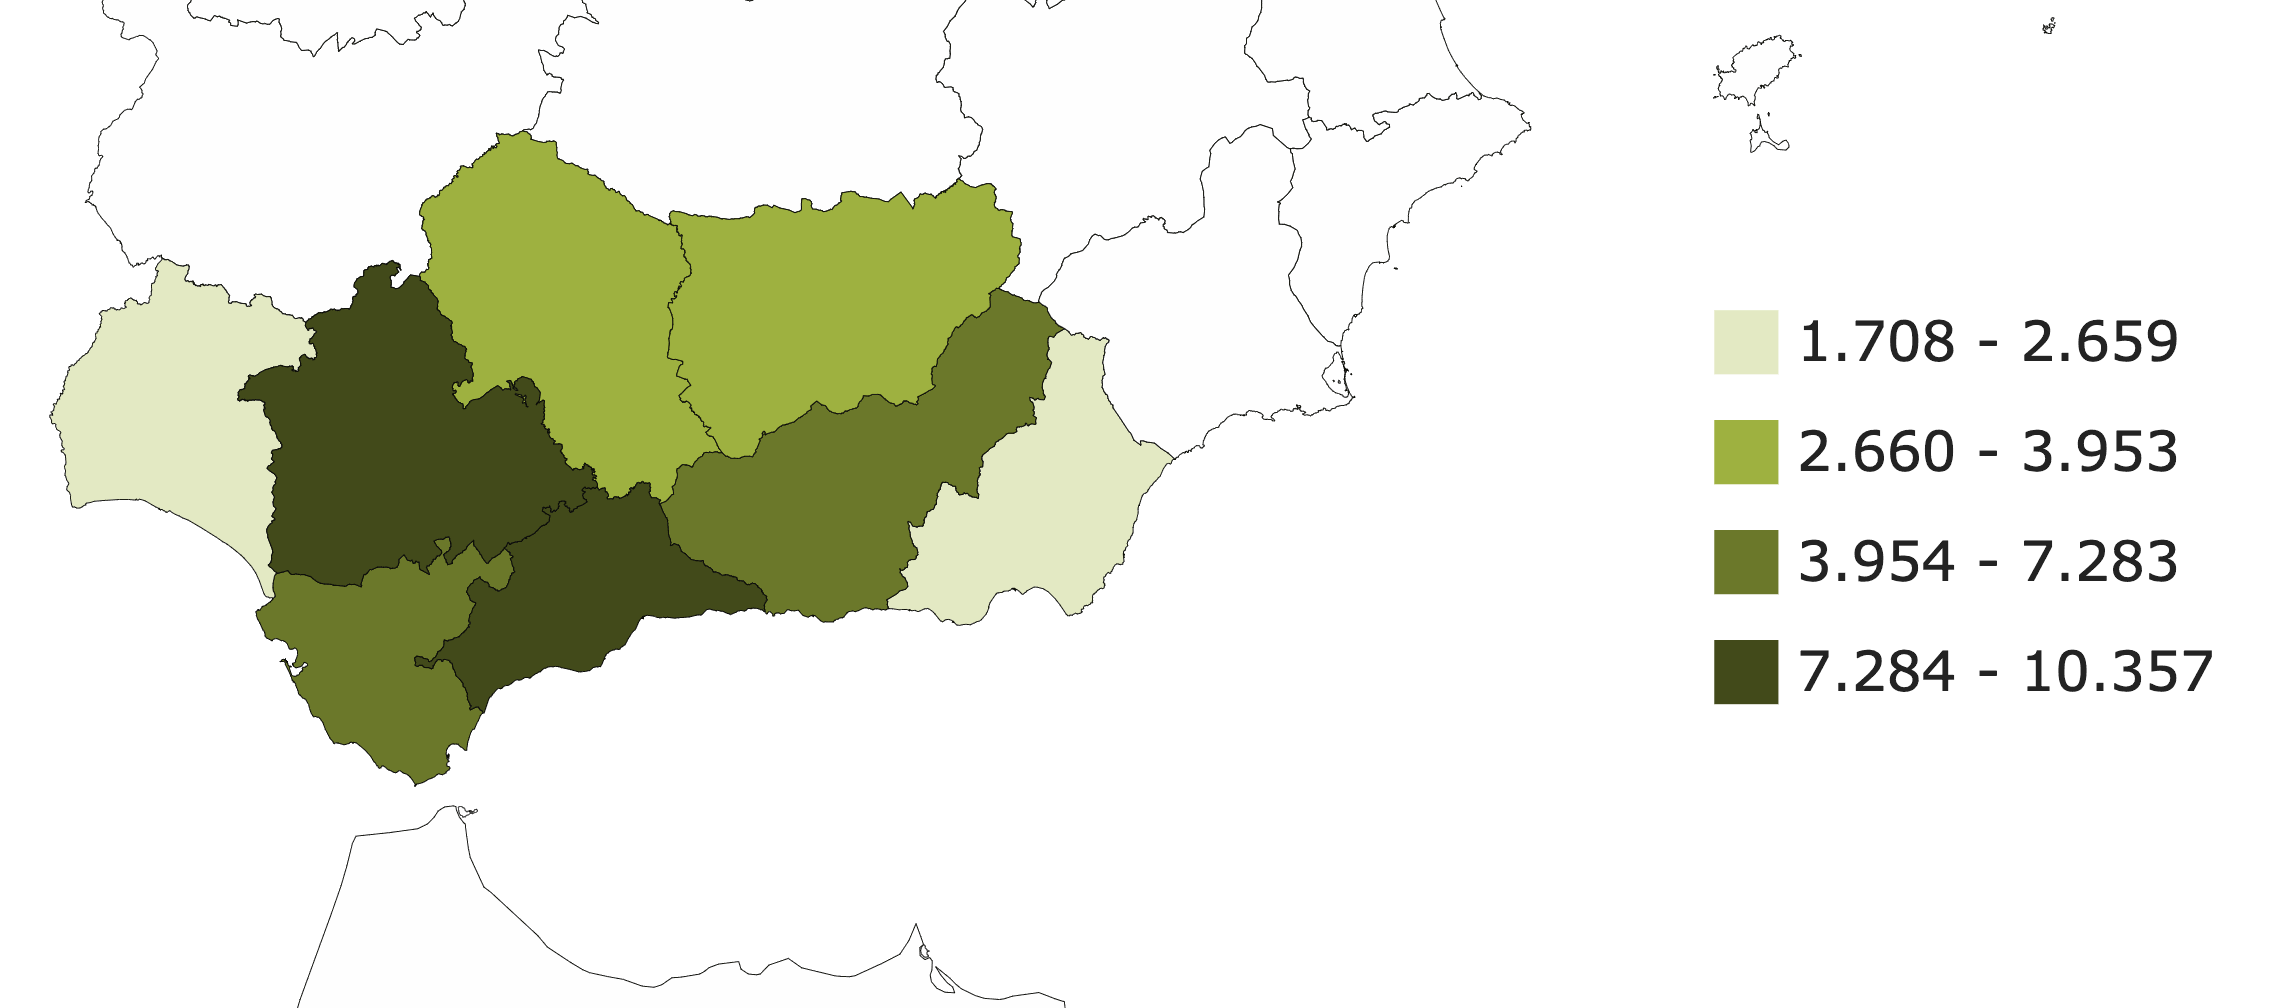
    En el período comprendido entre enero y marzo de 2023, Andalucía registró un total de 17.747 infracciones penales cometidas en el ciberespacio, una cifra que representa un marcado incremento del 31.3% en comparación con el mismo período en 2022. Este aumento substancial merece un análisis detenido, especialmente en el contexto de los tipos específicos de ciberdelincuencia.

    TIPOLOGÍA PENAL 2022 2023 Var.% 23/22
    CIBERCRIMINALIDAD ANDALUCÍA 13.515 17.747 31,3
    -Estafas informáticas 11.590 15.720 35,6
    -Otros ciberdelitos 1.925 2.027 5,3
    CIBERCRIMINALIDAD C.MADRID 17.133 18.118 5,7
    -Estafas informáticas 15.602 16.432 5,3
    -Otros ciberdelitos 1.531 1.686 10,1
    CIBERCRIMINALIDAD CATALUÑA 15.821 17.110 8,1
    -Estafas informáticas 15.303 16.537 8,1
    -Otros ciberdelitos 518 573 10,6

    Tipos de ciberdelitos más predominante en Andalucía en 2023

    El tipo de ciberdelito más predominante en Andalucía durante este período fue el de las estafas informáticas, que experimentó un crecimiento notable del 35.6% en comparación con el año previo. Las estafas informáticas son un ejemplo claro de la creatividad y sofisticación de los delincuentes en el mundo digital. Desde el phishing, donde los ciberdelincuentes se hacen pasar por entidades legítimas para obtener información personal, hasta la suplantación de identidad en línea y la ingeniería social, estas prácticas engañosas han evolucionado y se han convertido en una amenaza seria y constante.

    Además de las estafas informáticas, también se observaron otros tipos de ciberdelitos en Andalucía, que tuvieron un aumento del 5.3% en comparación con el año anterior. Estos delitos abarcan un espectro diverso de actividades ilegales en línea, que van desde la difusión de contenido ilícito y el acoso cibernético hasta la violación de la privacidad y el acceso no autorizado a sistemas y redes. Cada uno de estos ejemplos representa una manifestación concreta de la cibercriminalidad que está afectando de manera significativa a la región de Andalucía.

    En contraste, tanto la Comunidad de Madrid como Cataluña también experimentaron un aumento en la cibercriminalidad, pero en proporciones menores. La Comunidad de Madrid, con un incremento del 5.7%, y Cataluña, con un incremento del 8.1%, muestran un panorama de cibercriminalidad menos pronunciado en comparación con el dramático crecimiento en Andalucía.

    Cibercriminalidad Andalucía por provincias
    Cibercriminalidad Andalucía por provincias

    GlobátiKa Lab: Peritos Informáticos expertos en cibercriminalidad y análisis forense de evidencias digitales

    El aumento de la cibercriminalidad en España, tal como se refleja en el informe del Ministerio del Interior de agosto de 2023, plantea un desafío crítico que requiere una respuesta experta y enfocada.

    En GlobátiKa Peritos Informáticos, nos posicionamos como líderes en el análisis forense de evidencias digitales y la lucha contra la cibercriminalidad. Nuestro equipo altamente calificado está comprometido en brindar soluciones efectivas y personalizadas que protejan sus activos y su integridad en el ciberespacio.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.
  • Análisis de conexiones VPN sin registro

    Análisis de conexiones VPN sin registro

    Análisis de conexiones VPN sin registro: Cómo un Perito Informático puede acceder a los Logs que muestra las conexiones ocultas

    Con el aumento de las amenazas cibernéticas y la vigilancia en línea, cada vez más personas están recurriendo a las redes privadas virtuales (VPN) para proteger su información y mantener su privacidad en Internet. Al mismo tiempo también tienden a ser utilizadas para realizar ciberataques y no dejar rastro mediante el uso de las VPN sin registro.

    Las VPN sin registro se han vuelto especialmente populares, ya que prometen brindar anonimato completo al no almacenar ningún registro de actividad del usuario. Sin embargo, en GlobátiKa Peritos Informáticos, hemos llevado a cabo un exhaustivo análisis de conexiones VPN sin registro y hemos descubierto que incluso aquellas que prometen no dejar rastro pueden ser descubiertas.

    ¿Qué es una VPN sin registro y cómo funciona?

    Antes de sumergirnos en los detalles, es importante comprender qué son exactamente las VPN sin registro y para qué sirven. Una VPN (Virtual Private Network) es una herramienta que permite crear una conexión segura y encriptada entre su dispositivo y el servidor VPN. Al conectarse a una VPN, todo el tráfico de Internet se dirige a través del servidor VPN, lo que oculta su dirección IP real y enmascara su actividad en línea. Esto es especialmente útil para proteger sus datos en redes Wi-Fi públicas y acceder a contenido restringido geográficamente.

    Las VPN sin registro son aquellas que aseguran no almacenar ningún registro de su actividad en línea. Esto significa que, teóricamente, no se debería poder rastrear su actividad mientras utiliza la VPN, ya que no hay datos disponibles para hacerlo. Sin embargo, nuestros expertos han descubierto que incluso algunas de estas VPN sin registro pueden dejar rastros ocultos en los dispositivos de los usuarios.

    Caso de Éxito: El análisis de conexiones VPN sin registro de un trabajador que robó datos del servidor de su empresa

    Recientemente, nuestro equipo de peritos informáticos se enfrentó a una situación en la que un trabajador utilizó la VPN de Proton con el fin de robar información del servidor de su empresa Proton VPN asegura en su página web no registrar la actividad del usuario ni compartir datos con terceros. Prometen un servicio de VPN anónimo que ofrece un Internet sin vigilancia y afirman tener una estricta política de cero registros. Sin embargo, nuestro perito informático llevó a cabo un análisis forense exhaustivo de la VPN y su APP para verificar si realmente no se almacenaba ningún dato.

    El resultado de nuestro análisis reveló que, si bien Proton no guarda ningún registro en su servidor, la aplicación de la VPN sí guarda un registro en el dispositivo local del usuario. Este registro se almacena en una carpeta oculta del sistema operativo, a la cual solo el usuario tiene acceso.

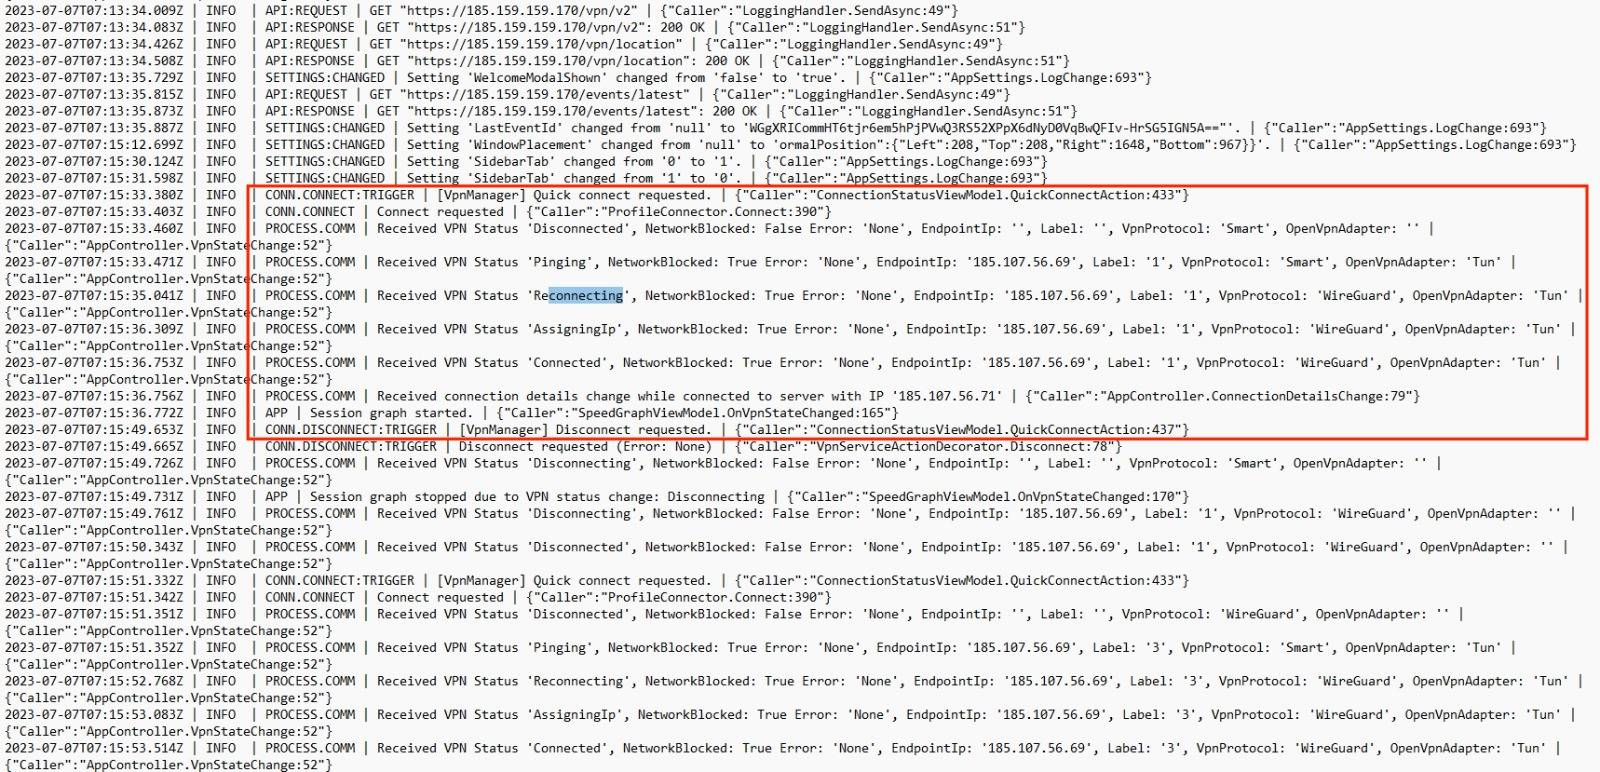
    Datos almacenados por Proton VPN en el dispositivo:

    CONN. CONNECT: TRIGGER | [VpnManager] Quick connect requested. | («Caller»:»ConnectionStatusViewModel.QuickConnectAction:433″J CONM. CONNECT Connect requested {«‘Caller»: «ProfileConnector.Connect:390» TNEO

    PrOCESS.cOMM Received VeN Status Disconnected, Networkblocked: ralse trror: None , Endpointip:, Label: VpnProtocol: Smart, OpenVpnAdapter: «Caller»: AppController. VonStateChange:52″

    PROCESS.COM Received VPN Status Pinging, NetworkBlocked: True Error: ‘None’, EndpointIp: ‘185.107.56.69, Label: ‘1’, VpnProtocol: ‘Smart, OpennAdapter: ‘Tun’ {«Caller»: «AppController. VpnStateChange: 52»)

    PROCESS.COMM Received VPN Status ‘Reconnecting’, NetworkBlocked: True Error: EndpointIp: ‘185.107.56.69’, Label: ‘1’, VpnProtocol: ‘WireGuard’, OpenVpnAdapter «Caller»: «AppController. VonStateChange:52»)

    PROCESS.COMM | Received VPN Status ‘AssigningIp’, NetworkBlocked: True Error: ‘None, EndpointIp: ‘185.107.56.69’, Label: ‘1’, VpnProtocol: ‘WireGuard’, OpenVpnAdapter: ‘Tun’ «Caller»: ‘AppController. VonStateChange:52″ PROCESS.COMM Received VPN Status ‘Connected’, NetworkBlocked: True Error: ‘None’, EndpointIp: ‘185.107.56.69’, Label: ‘1’, VpnProtocol: ‘WireGuard’, OpennAdapter: ‘Tun’ ≤ «Caller»: «ApoController.VonStat Change: 52

    Datos almacenados por Proton VPN
    Datos almacenados por Proton VPN

    Aunque la promesa de Proton de no almacenar registros es válida desde el punto de vista de su servidor, el hecho de que se registren ciertos estados de conexión y la dirección IP del servidor VPN en los archivos locales del dispositivo contradice su afirmación de no guardar registros.

    Es esencial destacar este hallazgo realizado por parte de nuestro perito informático, gracias a este pudimos probar que el trabajador había intentado ocultar su rastro para robar información de la empresa en la que trabajaba. Esta persona afirmaba no haberse conectado a ninguna VPN para acceder al servidor de la empresa desde otra dirección IP. Sin embargo, gracias al análisis forense detallado del dispositivo, nuestro experto pudo determinar que la persona sí se había conectado a la VPN de Proton, detallando la fecha, la hora y la dirección IP del servidor. Sin el meticuloso trabajo de nuestro perito, esta persona habría logrado evadir la detección, ya que Proton no deja rastro en sus servidores. Sin embargo, desconocía que existía un registro en su propio dispositivo, el cual pudo ser analizado por nuestro experto informático, revelando las conexiones VPN, a pesar de que estas prometieran no guardar registros.

    En GlobátiKa Peritos Informáticos, comprendemos la importancia de la privacidad y la seguridad en línea, y nuestro equipo de expertos se compromete a brindar soluciones confiables y servicios profesionales para garantizar la protección de su información. Nuestro perito informático especializado en análisis de conexiones VPN puede llevar a cabo investigaciones exhaustivas y certificar si las VPN sin registro realmente cumplen con su promesa de no almacenar registros. Además, ofrecemos servicios de asesoramiento en seguridad informática y recomendaciones personalizadas para garantizar que su privacidad esté completamente protegida.

    Contacte con GlobátiKa Lab y nuestro Perito Judicial Informático

    En Globátika Lab contamos con peritos informáticos cualificados en toda España, y multitud de casos de éxito en la investigación, realización de informes periciales y la ratificación en sala de nuestro perito judicial informático con un lenguaje judicial apropiado para el entendimiento de sus señorías. Así como el asesoramiento a bufetes y colegios de abogados.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.
  • Entrevista a Juan Carlos Fernández: Protección de la información y derechos de los empleados en el entorno laboral

    Entrevista a Juan Carlos Fernández: Protección de la información y derechos de los empleados en el entorno laboral

    Entrevista a Juan Carlos Fernández: Protección de la información y derechos de los empleados en el entorno laboral, y la importancia de la colaboración con el Perito Judicial Informático en los casos legales relacionados con la tecnología y ciberseguridad

    En GlobátiKa Lab, tenemos el honor de presentar una entrevista exclusiva con el distinguido Juan Carlos Fernández, derecho tecnológico, protección de datos y ciberseguridad, quien se desempeña como director de Tecnogados. En este encuentro, nos adentraremos en aspectos de vital importancia relacionados con la protección de la información en el entorno laboral y los derechos de los empleados. Una entrevista dirigida a abogados, empresarios y trabajadores que buscan estar informados y actualizados en material legal y la informática forense.

    ¿Puede un empresario acceder a la información almacenada en los equipos corporativos de la empresa sin el consentimiento del empleado?

    Si acudimos a lo regulado en la actual Ley de Protección de Datos y Garantía de Derechos Digitales, concretamente a lo regulado en su artículo 87, sobre el Derecho a la intimidad y uso de dispositivos digitales en el ámbito laboral, nos indica su apartado 2º que “El empleador podrá acceder a los contenidos derivados del uso de medios digitales facilitados a los trabajadores a los solos efectos de controlar el cumplimiento de las obligaciones laborales …”. Además, el artículo 20 del Estatuto de los trabajadores, nos indica respecto a la dirección y control de la actividad laboral, que “El empresario podrá adoptar las medidas que estime más oportunas de vigilancia y control para verificar el cumplimiento por el trabajador de sus obligaciones …”.

    Por lo que, sí existe un poder de control empresarial respecto al cumplimiento laboral del trabajador, pero es esencial entender que es obligación del empresario el respetar el derecho de la intimidad en cuanto al uso de los dispositivos digitales, todo ello acorde al artículo 87 de la Ley de protección de datos, así como al artículo 18 de la Constitución Española que dice que se considera un Derecho Fundamental: “Se garantiza el derecho al honor, a la intimidad personal …” de cualquier ciudadano español.

    En el caso de un convenio colectivo, ¿Puede este recoger los fallos de ciberseguridad y las posibles implicaciones tanto para la empresa como para los empleados?

    Se pudo leer en la web Business Insider el siguiente titular “La ciberseguridad aterriza en los derechos laborales, pero los convenios de Telefónica, Mercadona, Inditex y la mayoría de empresas siguen descargando la responsabilidad en los trabajadores”. Esta publicación indica que los fallos de ciberseguridad de los trabajadores podrían dar lugar a sanciones muy graves y, en consecuencia, estas podrían derivar incluso en despidos.

    ¿Podrías explicarnos qué es la doctrina del Test Babulescu II, y cómo se aplica en el ámbito laboral? ¿Cuál es su impacto en los derechos de los trabajadores y la monitorización en el teletrabajo?

    La doctrina del Test Babulescu II, es una doctrina del Tribunal Europeo de Derechos Humanos, en la que viene a definir cuáles son los principios rectores que debe tener en cuenta el empresario, para acceder de manera lícita a la información de equipos corporativos de empresa. El primer detalle a tener en cuenta es la necesidad de que el empresario debe acreditar la sospecha previa de incumplimiento, en mi opinión, dicho requisito permite descartar la arbitrariedad del empresario respecto al acceso a un trabajador y por qué no a otro. Una vez acreditada la sospecha previa el empresario tiene que cumplir los siguientes principios rectores, con el fin de maximizar el respecto al derecho a la intimidad del trabajador, y cumplir los principios de necesidad, idoneidad y proporcionalidad en el acceso a la información de equipos corporativos.

    El derecho a la intimidad está recogido en nuestra Constitución. ¿Cómo se protege este derecho en el contexto laboral y qué medidas se pueden implementar para garantizar un equilibrio adecuado entre la privacidad del empleado y las necesidades de la empresa?

    Como ya hemos dicho el Derecho a la Intimidad es un Derecho Fundamental, no sólo en España, si no que en toda la Unión Europea.

    La mejor herramienta que tiene el empresario para ponderar entre el derecho a la intimidad del trabajador y el acceso a la información de equipos corporativos de empresa, es recurrir a la regulación de los “… criterios de utilización de los dispositivos digitales respetando en todo caso los estándares mínimos de protección de su intimidad …”, como nos indica el artículo 87 de la Ley de Protección de Datos. Esta regulación del uso y políticas de los dispositivos y medios de empresa permite al empresario, por un lado, establecer sistemas de trabajo donde prime la seguridad de la información corporativa, prohibiendo usos personales, basados en la priorización de la ciberseguridad de los datos corporativos de la empresa y, por otro lado, para informar al trabajador sobre cuáles son las medidas de control que el empresario está tomando para comprobar la actividad laboral.

    En el caso de que un empresario sospeche claramente que se ha producido un robo de información en el entorno de trabajo, ¿Cómo puede abordar esta situación de forma legal y proteger los derechos de su empresa?

    Como hemos dicho una vez acreditada la sospecha previa de incumplimiento, el empresario puede tomar medidas de acceso a la información de equipos corporativos de empresa, cumpliendo los principios rectores indicados. Es aquí donde surge efecto el buen trabajo previo de los sistemas de información de la empresa, en el que gracias al sistema de auditoría queda constancia de los movimientos de ficheros realizados por los usuarios, fechas, destino, … En caso contrario, se vería la posibilidad de poder llevar a cabo un estudio a posteriori, acudiendo a los logs y registros de los ficheros de Windows.

    Los casos de phishing y suplantación de facturas en correos electrónicos han aumentado en los últimos años. ¿Qué medidas de seguridad deben implementar las empresas para prevenir y responder adecuadamente a estas amenazas? ¿Cuáles son las implicaciones legales en caso de que se produzca una violación de datos?

    El problema del phishing en el entorno empresarial es uno de los problemas actuales de la empresa donde, por un lado, el empresario puede ser víctima de un ransomware con el cifrado de su información corporativa y posteriormente va a ser extorsionado por el ciberdelincuente, para pagar por la clave de descifrado de sus datos y, por otro lado, pueden darse distintos tipos de ciberestafas como son cargos fraudulentos en tarjetas de crédito corporativas de sus trabajadores y, actualmente, en el entorno empresarial existe un preocupante incremento respecto a la suplantación del número de cuenta bancaria en facturas emitidas o recibidas, normalmente suelen emitirse en formato pdf.

    Aquí existen muchas variedades, pero en definitiva lo más frecuente es, que alguna de las partes tiene comprometido el correo corporativo, consiguiendo el ciberdelincuente modificar el número de la cuenta bancaria a ingresar, y en la que el destinatario de la factura finalmente acaba realizando la transferencia a un tercero acreedor aparente. Y una vez ingresado el dinero en la cuenta bancaria de destino es extraído rápidamente de la misma, perdiéndose finalmente el rastro del mismo y donde el titular de la cuenta va a ser o un mulero o una suplantación de identidad del titular, donde en pocas ocasiones se va a poder recuperar el importe.

    Aquí la principal medida de prevención y muy simple es, recurrir a la firma electrónica de la factura, tanto para las emitidas como para las recibidas.

    ¿Qué cambios o desarrollos legales prevés en el ámbito del peritaje informático y la ciberseguridad en el entorno laboral en el futuro cercano?

    Actualmente, la PYME cumple lo regulado en materia de protección de datos, pero, sin embargo, ha pasado por alto la regulación del uso de dispositivos de empresa en el entorno laboral. Esta falta de regulación hace que cuando el empresario acredita la sospecha previa de incumplimiento y, en consecuencia, accede a la información digital que acredita el hecho irregular.

    Y es aquí tras el acceso, ante la ausencia de regulación, el trabajador va a alegar vulnerado su derecho a la intimidad basado en los usos sociales de los dispositivos corporativos y, en caso, de que el tribunal entienda vulnerado dicho Derecho Fundamental del trabajador respecto a la información obtenida por el empresario que acredita el incumplimiento, podría llegar el tribunal a declarar la fuente de prueba nula por ser vulneradora de un Derecho Fundamental y, en consecuencia, no podrá tenerse en consideración en el proceso judicial, es decir, que aun acreditado el incumplimiento, esta información no podría ser utilizada en el proceso judicial como, por ejemplo, para llevarse a cabo un despido disciplinario.

    Por último Juan Carlos, ¿Cómo trabaja un abogado especialista en derecho tecnológico y ciberseguridad con un Perito Informático? Y ¿Cómo de importante es el papel del perito informático en los casos de búsqueda de información en los equipos corporativos?

    En esta modalidad de trabajos periciales-legales, yo los denomino «binomio» abogado y perito, ambos especialistas en temas tecnológicos, donde, por un lado, la labor de letrado es fijar una estrategia procesal previa con el cliente, con el fin de que perito informático pueda para acreditar los hechos digitales que nos van a permitir en el proceso judicial probar lo ocurrido en el entorno digital, con el fin de que el trabajo sea conjunto y, en consecuencia, el cliente quede satisfecho con las prestaciones de los servicios legales y periciales.

    Respecto a la labor del perito informático en el ámbito laboral, es esencial fijar una previa estrategia procesal donde el perito informático pueda acreditar los hechos de los incumplimientos laborales del trabajador y el abogado dar la seguridad jurídica a la obtención de las evidencias, respecto al cumplimiento de los principios rectores indicados previamente, como son necesidad, idoneidad de la medida y proporcionalidad en cuanto a la adquisición de la fuente de prueba, ya que la adquisición podría acabar finalmente en un proceso judicial y, en consecuencia, lo actuado tendrá que cumplir lo regulado en la jurisprudencia. Ponderando siempre entre el acceso a la información de los equipos corporativos que acrediten los incumplimientos y el respeto al Derecho a la intimidad del trabajador.

    Muchas gracias, a Juan Carlos, por compartir tus conocimientos y experiencia con nosotros en estos temas tan relevantes.

    Nota sobre el invitado:

    Juan Carlos Fernández Martínez es un reconocido abogado y experto en derecho tecnológico, protección de datos y ciberseguridad, quien se desempeña como CEO del despacho TECNOGADOS. Además, es Legal Partner en la startup Visualeo (2021-2023). Cuenta con una destacada trayectoria como profesor, impartiendo clases en el Máster de Ciberseguridad de la UCLM, en el Máster Executive en Derecho Digital de Garrigues (2021/2022) y en el Curso de Peritaje del Colegio de Ingenieros de Madrid, así como en diversas escuelas de negocio como EOI, IEBS, EDEM, EES, AIN e INESE. Como ponente, ha participado en universidades y congresos de seguridad informática a nivel nacional, como RootedCon (2020 y 2023), Navaja Negra, MoretureloCon, entre otros, y ha sido invitado a las XIII Jornadas STIC CCN-CERT del Centro Nacional Criptológico en Madrid, así como a los Ilustres Colegios de Abogados de Madrid (2020 y 2022) y Burgos (2022). También ha sido CSE (Chief Security Envoy) de ElevenPaths (2020 – 2021 por finalización del programa), una destacada posición en el campo de la ciberseguridad, y ha sido speaker en charlas TEDx.

    Contacte con GlobátiKa Lab y nuestro Perito Judicial Informático

    En Globátika Lab contamos con peritos informáticos cualificados en toda España, y multitud de casos de éxito en la investigación, realización de informes periciales y la ratificación en sala de nuestro perito judicial informático con un lenguaje judicial apropiado para el entendimiento de sus señorías. Así como el asesoramiento a bufetes y colegios de abogados.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.
  • La doctrina del Test Babulescu II: Los límites éticos y legales del acceso del empresario a la información de sus empleados

    La doctrina del Test Babulescu II: Los límites éticos y legales del acceso del empresario a la información de sus empleados

    ¿Qué es la doctrina del Test Babulescu II? Los límites éticos y legales del acceso del empresario a la información de sus empleados

    Si usted está buscando información sobre qué es la Doctrina del Test Babulescu II y hasta dónde llega el acceso del empresario a la información de sus empleados, en GlobátiKa Peritos Informáticos queremos ayudarle a despejar sus dudas. GlobátiKa Lab cuenta con más de 15 años de experiencia en el sector y somos expertos en el análisis forense de evidencias digitales. Nuestros peritos informáticos altamente cualificados cuentan con años de experiencia en casos como el tuyo. Además, colaboramos con abogados expertos en informática que podrán asesorarte correctamente en todo el proceso judicial.

    En el entorno laboral actual, donde la tecnología y los dispositivos digitales desempeñan un papel fundamental, es crucial comprender los límites éticos y legales del acceso que el empresario tiene a la información de los equipos corporativos de la empresa. La Doctrina del Test Babulescu II establece estos límites y proporciona pautas claras para proteger los derechos de los empleados y equilibrarlos con las necesidades de supervisión y control por parte de los empleadores.

    ¿Qué dice la Ley del Estatuto de los Trabajadores sobre la vigilancia y control digital?

    De acuerdo con el RDL 2/2015, conocido como la Ley del Estatuto de los Trabajadores, el empresario tiene la facultad de adoptar medidas de vigilancia y control para verificar el cumplimiento de las obligaciones y deberes laborales por parte del trabajador. Sin embargo, es fundamental que estas medidas respeten la dignidad del trabajador y tengan en cuenta la capacidad real de los trabajadores con discapacidad.

    Las empresas empiezan a fijar medidas concretas para determinar cuáles son los fallos de ciberseguridad y sus implicaciones legales de cara a los trabajadores en los convenios colectivos, de tal manera que quede acordado entre las partes. Sin embargo, surge la pregunta de cuándo se debe informar al trabajador sobre la posibilidad de ser monitorizado, si el Estatuto de los Trabajadores ya lo contempla. Aquí es donde la Ley 3/2018 de protección de datos y garantía de derechos digitales desempeña un papel relevante.

    ¿Está el derecho a la intimidad en peligro en el ámbito laboral digital?

    El Artículo 87 de la ley 3/2018 de protección de datos y garantía de derechos digitales, se establece el derecho a la intimidad y el uso de dispositivos digitales en el ámbito laboral. Según este artículo, los trabajadores tienen derecho a la protección de su intimidad en el uso de los dispositivos digitales proporcionados por su empleador. Esto implica que, si un trabajador alega una violación de su intimidad, las pruebas obtenidas por el empresario pueden considerarse nulas. Por lo tanto, es esencial demostrar la licitud de las pruebas no solo desde un punto de vista técnico, sino también judicialmente.

    Aunque el empresario tiene el derecho de acceder a los contenidos digitales derivados del uso de los medios tecnológicos por parte del trabajador, con el propósito de controlar el cumplimiento de las obligaciones laborales o estatutarias, es necesario establecer criterios que respeten los estándares mínimos de protección de la intimidad, de acuerdo con los usos sociales y los derechos constitucionales y legales reconocidos.

    ¿Qué es la Doctrina del Test Babulescu II y qué requisitos establece para el acceso a la información?

    La Doctrina del Test Babulescu II establece requisitos claros para el acceso del empresario a la información de los equipos de sus empleados. En primer lugar, debe existir una «Sospecha Previa», es decir, un motivo razonable para sospechar que se están cometiendo irregularidades. Además, se deben cumplir los principios de «Necesidad, Idoneidad y Proporcionalidad» para evitar la arbitrariedad en el acceso a la información sin violar el derecho a la intimidad. Es fundamental tener en cuenta si existe alguna regulación específica en la empresa sobre este tema, ya que puede haber políticas internas que establezcan límites adicionales.

    Ejemplo sobre la anulación de una condena por falta de proporcionalidad en el acceso a la información del empleado

    Un ejemplo relevante en este contexto es la Sentencia del Tribunal Supremo (STS) 489/2018, del 23 de octubre de 2018. En este caso en particular, se anuló una condena impuesta a un gerente de una empresa dedicada a la comercialización de pescado y marisco por falta de pruebas válidas.

    La prueba cuestionada se obtuvo a través del examen del ordenador personal del acusado, utilizando un programa informático que permitía seleccionar correos electrónicos relevantes sin necesidad de abrirlos. De los 20.722 documentos y/o correos electrónicos seleccionados, 113 proporcionaron información relevante para los fines buscados. A pesar de haber encontrado información que justificaba el despido procedente por el uso personal e indebido del equipo informático de la empresa, se determinó que el acceso al dispositivo de almacenamiento masivo de datos fue inconsentido e ilegítimo, y no se cumplió una proporcionalidad justificada al obtener más de 20.000 correos electrónicos, para finalmente obtener pruebas en tan solo 113.

    El Tribunal Supremo destacó que, en este caso, el acusado no había autorizado a la empresa para examinar su ordenador ni acceder a sus cuentas de correo electrónico. Además, se señaló que el examen realizado no se limitó a las tareas exclusivas del desempeño laboral del acusado, sino que abarcó otros aspectos de su esfera personal.

    El acceso a las comunicaciones personales de un trabajador alojadas en dispositivos de almacenamiento masivo no está permitido sin el consentimiento expreso o implícito del afectado. Aunque pueda existir una sospecha fundada y se considere una medida proporcionada, es necesario contar con la advertencia expresa por parte de la empresa sobre la limitación de uso del ordenador para tareas profesionales. Esto podría derivar en un consentimiento tácito al control o, al menos, el conocimiento de la facultad de supervisión por parte de la empresa.

    En este caso, al no existir una advertencia clara de que el ordenador debía utilizarse exclusivamente para fines profesionales y sin constar que el empleado tuviera conocimiento de la potestad de examen de la empresa, se consideró ilegítima la intromisión y nula la prueba obtenida por vulneración de la intimidad del acusado. Aunque la irregularidad no exime de responsabilidad penal, los resultados del análisis inconsentido del ordenador fueron eliminados como medio probatorio, dejando el caso sin pruebas para fundamentar la condena.

    Es importante destacar que la Doctrina del Test de Babulescu II establece la necesidad de contar con el consentimiento o autorización judicial para el acceso a la información en el ámbito laboral, respetando así la intimidad de los trabajadores y garantizando la validez y legalidad de las pruebas obtenidas.

    Nuestros servicios de análisis forense digital garantizan investigaciones éticas y legales para el empresario y trabajador

    En GlobátiKa Peritos Informáticos, comprendemos la importancia de proteger los derechos de los empleados y garantizar el cumplimiento de las normativas legales en cuanto al acceso a la información de los equipos corporativos de la empresa. Nuestros servicios de análisis forense de evidencias digitales están diseñados para ayudar a las empresas a investigar de manera ética y legal, manteniendo siempre el equilibrio entre el derecho del empresario a la supervisión y el derecho del trabajador a la privacidad.

    Si necesitas asesoramiento profesional y experto en materia de ciberseguridad, análisis forense o cualquier otro aspecto relacionado con la protección de datos y la seguridad informática, no dudes en contactar con nuestro Perito Judicial Informático. Estaremos encantados de ayudarte en tu caso específico y ofrecerte soluciones personalizadas que se ajusten a tus necesidades. Confía en nuestra experiencia y conocimientos para resolver los desafíos legales y éticos relacionados con el acceso del empresario a la información de sus empleados.

    Contacte con GlobátiKa Lab y nuestro Perito Judicial Informático

    En Globátika Lab contamos con peritos informáticos cualificados en toda España, y multitud de casos de éxito en la investigación, realización de informes periciales y la ratificación en sala de nuestro perito judicial informático con un lenguaje judicial apropiado para el entendimiento de sus señorías. Así como el asesoramiento a bufetes y colegios de abogados.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.
  • Asesoramiento y Peritaje de seguros de ciberseguridad para empresas

    Asesoramiento y Peritaje de seguros de ciberseguridad para empresas

    Asesoramiento y Peritaje de seguros de ciberseguridad para empresas

    La ciberseguridad se ha convertido en una preocupación creciente para las empresas en España y en todo el mundo. Los ciberataques están en aumento, y las organizaciones se enfrentan a amenazas constantes que pueden comprometer su integridad, datos confidenciales y reputación. Ante este panorama, es esencial que las empresas adopten medidas proactivas para protegerse de manera adecuada. En este sentido, en GlobátiKa Peritos Informáticos nos complace ofrecer nuestro servicio de «Asesoramiento y Peritaje de seguros de ciberseguridad para empresas«, en el cual nuestros expertos peritos informáticos brindarán asesoramiento y evaluación para garantizar que las empresas estén preparadas y protegidas contra los riesgos de la ciberdelincuencia.

    El Impacto de la Ciberseguridad en las Empresas Españolas

    Las estadísticas son alarmantes: en España, se estima que el 70% de las empresas han sufrido algún tipo de incidente relacionado con la ciberseguridad en los últimos años. Además, el coste promedio de un ciberataque para las empresas españolas supera los 100.000 euros. Estas cifras reflejan la magnitud del problema y subrayan la necesidad de tomar medidas preventivas adecuadas.

    En un entorno empresarial cada vez más conectado, las amenazas cibernéticas pueden tener un impacto devastador en las operaciones comerciales. Desde la pérdida de datos y la interrupción del negocio hasta el daño a la reputación y las implicaciones legales, los efectos de un ciberataque pueden ser graves y duraderos. Es por eso que es esencial que las empresas se aseguren de tener una sólida estrategia de ciberseguridad en su lugar.

    ¿Cómo funciona un seguro de ciberseguridad?

    Un seguro de ciberseguridad opera como una herramienta de gestión de riesgos financieros para las empresas. Su objetivo principal es proteger a la organización ante posibles amenazas cibernéticas y minimizar las consecuencias económicas derivadas de los ataques. Cuando se produce un incidente de ciberseguridad, las compañías aseguradoras suelen contar con asociaciones estratégicas con expertos en análisis de ciberataques. Estos especialistas trabajan en la identificación de la brecha de seguridad y toman medidas para reducir su impacto lo más rápidamente posible.

    ¿Cuáles son las coberturas de un seguro de ciberseguridad?

    En cuanto a las coberturas de un seguro de ciberseguridad, las principales se centran en la protección frente a hackeos en la red interna de la empresa. No obstante, es importante señalar que existen diferencias entre las compañías aseguradoras. Algunas requieren que la organización cuente con un software de mercado para la monitorización y prevención de amenazas, mientras que otras confían en la configuración adecuada de los equipos sin exigir herramientas específicas.

    El seguro de ciberseguridad implica una gestión integral de riesgos financieros. En caso de que se produzca un incidente cibernético, la compañía aseguradora se pondrá en contacto con el Centro de Operaciones de Seguridad (SOC, por sus siglas en inglés) para evaluar la brecha y determinar su impacto potencial en términos de multas y reputación. A partir de esta evaluación, se realizará una transferencia de fondos para cubrir las multas correspondientes o se pondrá a disposición un bufete de abogados especializado en este tipo de litigios. A modo de analogía, podemos decir que, al igual que una compañía de seguros no repara directamente un automóvil, sino que cubre los gastos a través de un taller, en el caso de la ciberseguridad, la aseguradora brinda el respaldo financiero necesario para hacer frente a los costos legales y reparar los daños.

    ¿Se puede recuperar el dinero estafado por phishing con un seguro de ciberseguridad?

    Cuando una empresa cae víctima de un fraude por cambio de número de cuenta bancaria en correos electrónicos, también conocido como «Man In The Middle», se trata de una sofisticada técnica utilizada por ciberdelincuentes para interceptar y modificar las comunicaciones entre dos partes legítimas. En este tipo de estafa, los atacantes se infiltran en la comunicación entre la empresa y su proveedor, cliente o socio comercial legítimo, y manipulan los datos para redirigir los pagos a una cuenta bancaria controlada por ellos mismos.

    Ante esta situación, es comprensible que surja la pregunta de si es posible recuperar el dinero estafado. Afortunadamente, los seguros de ciberseguridad se presentan como una solución efectiva que puede brindar una compensación por las pérdidas sufridas debido a este tipo de fraudes. Al igual que un seguro de hogar que cubre ciertas cantidades para reparar o reemplazar daños en la vivienda, los seguros de ciberseguridad pueden ofrecer montos que ayuden a mitigar la pérdida por robo, de hasta 30.000€ en casos de phishing.

    Nuestro Servicio: Asesoramiento en Seguros de Ciberseguridad para empresas

    En GlobátiKa Peritos Informáticos, entendemos la importancia de la ciberseguridad para las empresas y nos enorgullece ofrecer nuestro servicio especializado de «Peritaje de Seguros de Ciberseguridad«. Nuestros peritos informáticos altamente capacitados y con experiencia en la materia están listos para ayudar a las empresas a evaluar y fortalecer su postura de ciberseguridad.

    En el caso de que una empresa necesite contratar una póliza de seguros de ciberseguridad, nuestros expertos pueden proporcionar asesoramiento integral y personalizado. A través de un exhaustivo análisis de las necesidades y los riesgos específicos de cada empresa, nuestros peritos informáticos pueden recomendar la cobertura más adecuada y garantizar que la póliza cubra correctamente los posibles daños sufridos por un ciberataque.

    Nuestro Servicio: Peritaje de Seguros de Ciberseguridad para empresas

    Además, nuestros peritos informáticos también pueden realizar peritajes en casos en los que una aseguradora se niegue a hacerse cargo de los daños sufridos por un ciberataque. En tales situaciones, nuestros expertos evaluarán las cláusulas y garantías del seguro contratado para determinar si brindan una protección adecuada. Si se identifica alguna discrepancia o insuficiencia en la cobertura, nuestros peritos informáticos pueden proporcionar un informe pericial detallado para respaldar el reclamo de la empresa afectada.

    Para ilustrar esto, consideremos un ejemplo de un reciente caso de éxito en el que una empresa que ya disponía de un seguro de ciberseguridad, se vio en la difícil situación el que la compañía aseguradora se negaba a hacerse cargo de los daños sufridos debido a la falta de claridad en las condiciones de la póliza. En esta situación, nuestros peritos informáticos entrarían en acción para realizar una auditoría exhaustiva de seguridad y una revisión minuciosa de las garantías del seguro de ciberseguridad contratado.

    Primero, nuestros peritos analizarían detenidamente la póliza de seguro y sus cláusulas relevantes. En este caso, la empresa afectada tenía una póliza que afirmaba cubrir los daños causados por ciberataques, incluyendo la pérdida de datos, la interrupción del negocio y los gastos de recuperación. Sin embargo, al revisar más a fondo las cláusulas específicas, nuestros peritos identificaron una falta de claridad y ambigüedad en la redacción de las disposiciones relacionadas con los límites de cobertura y las exclusiones.

    Además, nuestros peritos realizaron una revisión detallada de las garantías del seguro. Descubrieron que la compañía aseguradora no había llevado a cabo una evaluación exhaustiva de la infraestructura de seguridad de la empresa antes de emitir la póliza. Esto significaba que no se habían establecido controles de seguridad adecuados y no se habían implementado medidas de protección eficaces, lo que dejaba a la empresa en un estado de vulnerabilidad.

    Con estos hallazgos en mano, nuestros peritos informáticos procedieron a realizar una auditoría de seguridad completa en la empresa. Evaluaron la infraestructura de TI, los sistemas de seguridad, las políticas y procedimientos existentes, así como las medidas de mitigación implementadas. Durante la auditoría, descubrieron múltiples brechas de seguridad, incluyendo la falta de actualizaciones de software, la ausencia de un sistema de detección de intrusos y la falta de capacitación adecuada en ciberseguridad para los empleados.

    Utilizando los resultados de la auditoría y las evidencias recopiladas, nuestros peritos informáticos prepararon un informe pericial detallado para respaldar el reclamo de la empresa afectada. El informe destacó las deficiencias en las cláusulas y garantías del seguro, así como las vulnerabilidades de seguridad identificadas durante la auditoría. Además, se proporcionaron recomendaciones específicas para mejorar la postura de ciberseguridad de la empresa y prevenir futuros incidentes.

    Gracias al informe pericial elaborado por nuestros peritos informáticos, la empresa afectada pudo respaldar de manera sólida su reclamo ante la aseguradora. El informe proporcionó una visión clara de las deficiencias en las cláusulas y garantías del seguro, así como la falta de medidas de seguridad adecuadas implementadas por la empresa. Como resultado, la aseguradora reconoció su responsabilidad y se hizo cargo de los daños sufridos por la empresa debido al ciberataque.

    GlobátiKa Peritos Informáticos: Expertos en seguros de ciberseguridad para empresa

    Nuestros peritos informáticos desempeñan un papel fundamental en casos en los que una aseguradora se niega a cubrir los daños causados por un ciberataque. Su experiencia en la evaluación de cláusulas y garantías de seguros, así como en la realización de auditorías de seguridad, permite respaldar de manera sólida los reclamos de las empresas afectadas. Si existen discrepancias o insuficiencias en la cobertura del seguro, nuestros peritos informáticos pueden proporcionar informes periciales detallados para respaldar el reclamo y ayudar a las empresas a obtener la compensación que merecen.

    Contacte con GlobátiKa Lab y nuestro Perito Judicial Informático

    En Globátika Lab contamos con peritos informáticos cualificados en toda España, y multitud de casos de éxito en la investigación, realización de informes periciales y la ratificación en sala de nuestro perito judicial informático con un lenguaje judicial apropiado para el entendimiento de sus señorías. Así como el asesoramiento a bufetes y colegios de abogados.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.
  • Cómo actuar ante la denuncia de la BSA por Software ilegal

    Cómo actuar ante la denuncia de la BSA por Software ilegal

    Cómo actuar ante la denuncia de la BSA por Software ilegal: Niéguelo y llámenos para ser asesorado a tiempo

    Si está buscando información sobre cómo actuar ante la denuncia de la BSA por software ilegal, ha llegado al lugar indicado. En GlobátiKa Peritos Informáticos, lo primero que debemos recomendarle es negar la denuncia y contactar con nuestro gabinete pericial para que le podamos asesorar a tiempo.

    En GlobátiKa Lab llevamos años de experiencia en el sector, y comprendemos la preocupación y la incertidumbre que puede generar este tipo de situaciones. Nuestros peritos informáticos altamente cualificados son expertos en el análisis forense de evidencias digitales y están preparados para brindarle el apoyo necesario en casos como el suyo.

    Caso de Éxito: Negar la descarga ilegal fue la clave en el proceso de denuncia de la BSA.

    Permítanos compartir con usted un caso de éxito en el que pudimos asistir a una empresa que estaba siendo acosada por la BSA, quien la denunció por descargar y utilizar presuntamente software pirata. Esta situación generó una gran inquietud y tensión en nuestros clientes, ya que enfrentarse a una denuncia por software ilegal puede tener graves consecuencias legales y financieras.

    Ante esta situación, nuestra primera acción fue solicitar a la empresa denunciante una carta detallando los equipos específicos a los que se referían, así como la trazabilidad de las licencias que afirmaban eran ilegales. Sin embargo, para nuestra sorpresa, la empresa denunciante no respondió a nuestra solicitud ni proporcionó más detalles sobre las acusaciones presentadas. Esta falta de respuesta generó aún más incertidumbre y preocupación en nuestros clientes, quienes se preguntaban cómo podrían defenderse de una acusación tan grave sin contar con la información necesaria.

    Para brindar un respaldo sólido a nuestros clientes, procedimos a realizar una auditoría exhaustiva de los equipos informáticos involucrados en la denuncia. Sin embargo, la empresa denunciante ignoró completamente este proceso y desestimó nuestros esfuerzos, argumentando que las pruebas podrían haber sido eliminadas o alteradas. Esta actitud por parte de la empresa denunciante resultó inquietante, ya que sin tener acceso directo a los equipos, se dificultaba probar la existencia o instalación del software señalado como ilegal.

    Es importante mencionar que las denuncias de la BSA en el caso de que quieran llegar hasta el final y presentar las pruebas en el proceso judicial, conllevan un gran esfuerzo probatorio con ciertos costes y tiempos que muy posiblemente no van a querer asumir. Para probar la presunción de descarga y uso de software ilegal, deberán hacer una exhaustiva investigación basada en los usuarios y las licencias conectadas a internet, así como en los servidores del software en cuestión. Además de probar por su parte, de que manera legal han tenido acceso a nuestros ordenadores y conexiones.

    El miedo y la prisa pueden jugar en contra de las empresas

    Cuando la BSA de pone en contacto con las empresas, intenta aprovechar el temor y la precipitación de las compañía y sus directivos. En este caso en concreto, jugando con el miedo y la incertidumbre, trataron de presionar a nuestros clientes para llegar a un acuerdo económico extrajudicial. Argumentaron la supuesta duración del uso fraudulento del software, así como la adquisición de licencias para todos los equipos informáticos involucrados. Si nuestros clientes no aceptaban el acuerdo propuesto, amenazaron con iniciar una demanda legal por un importe superior a los 150.000 euros.

    Este escenario generó una gran angustia y preocupación en nuestros clientes, quienes se encontraban ante una difícil decisión. Además, la empresa denunciante se mostraba insistentemente persuasiva, alimentando constantemente la duda y el temor en relación con las consecuencias de un proceso judicial, las indemnizaciones y los costos asociados. Ante tal situación, comprendimos la importancia de brindar un apoyo integral a nuestros clientes, tanto en el aspecto legal como en el emocional.

    Ejemplo de la carta del BSA

    Os dejamos un ejemplo del tipo de cartas que envían los despachos de abogados que trabajan con la BSA y que son enviadas a las empresas que son denunciadas por el uso sin licencia del software:

    URGENTE

    Nuestro despacho en representación de la Business Software Alliance (en adelante BSA) ha recibido información conforme a la cual su empresa podría estar utilizando copias no autorizadas o sin licencias de productos de software propiedad de Adobe Inc. Se estima que el valor estimado de dicho software asciende a 180.000€

    Tras la investigación de los hecho con la empresa desarrolladora del software, se ha comprobado que la compañía no tiene contratada licencias suficientes para poder disponer y hacer uso del software.

    Derechos de propiedad intelectual en el software

    La propiedad intelectual del software, también conocida como software IP, es un código o programa informático que está protegido por ley contra la copia, robo u otro uso que no esté permitido por el propietario. La propiedad intelectual del software le pertenece a la empresa que creó o compró los derechos de ese código o software. Cualquier uso no autorizado de él por parte de otra persona es ilegal.

    Infracción de los derechos de propiedad intelectual

    Los artículos 17, 18, 99 y 102 LPI detallan que la copia, almacenamiento en soportes físicos y/o posesión de copias no autorizadas en el desarrollo de un actividad empresarial conociendo o pudiendo conocer que dichas copias son ilegales, son actos no autorizados y constituyen una infracción de la propiedad intelectual.

    Tras la investigación realizada por la BSA, consideramos que su compañía podría haber infringido los derechos de propiedad intelectual de Adobe Inc.

    De acuerdo con dicha legislación y jurisprudencia, la falta de diligenia de los administraciones que resulte en el incumplimiento de la ley por parte de una empresa causando daños a un tercero, prmite a dicho tercero reclamar una indemnisación, no solo a la empresa, sino también directamente a los administradores de la empresa, que hayan podido incurrir en tal falta de debida diligencia.

    Una vez expuestos los hechos y puestos en su conocimiento, el BSA y los miembros involucrados en el presente asunto Abone Inc, solicitan a su empresa que envíe en el plazo de 21 días el documento de compra de todas las licencias del software instalado en sus equipos, servidores y otros dispositivos.

    Se trata de un proceso lento en el que se debe tener clara la estrategia en todo momento

    Durante un año de arduas comunicaciones y negociaciones, nos mantuvimos firmes en la defensa de nuestros clientes. Documentamos cada interacción con la empresa del software y su representante, garantizando así una estrategia sólida y una base de evidencias irrefutables. A pesar de la insistencia y las tácticas de presión de la empresa denunciante, nos mantuvimos enfocados en la verdad y en buscar la justicia para nuestros clientes. Negar cualquier descarga ilegal fue la clave en el proceso de denuncia de la BSA.

    Finalmente, logramos demostrar la falta de fundamentos en las acusaciones presentadas y proteger los intereses de nuestros clientes de manera exitosa. No solo evitamos el acuerdo económico injusto propuesto por la empresa denunciante, sino que también pudimos exponer su estrategia basada en el miedo y la intimidación. Nuestra dedicación, experiencia y conocimiento en el ámbito de la peritación de software ilegal fueron fundamentales para alcanzar este resultado positivo.

    GlobátiKa Peritos Informáticos, expertos peritaje informático y asesoramiento en denuncias de la BSA

    En GlobátiKa Peritos Informáticos, entendemos la importancia de empatizar con nuestros clientes y brindarles el apoyo necesario en momentos de dificultad y estrés. Si usted se encuentra ante una denuncia de la BSA por software ilegal, le ofrecemos nuestros servicios profesionales para actuar en su defensa. Nuestro equipo de peritos informáticos altamente cualificados está preparado para guiarlo a través del proceso legal, realizar investigaciones exhaustivas y proteger sus intereses de manera efectiva. No enfrente esta situación solo, confíe en GlobátiKa Peritos Informáticos para superar este desafío con éxito.

    Contacte con GlobátiKa Lab y nuestro Perito Judicial Informático

    En Globátika Lab contamos con peritos informáticos cualificados en toda España, y multitud de casos de éxito en la investigación, realización de informes periciales y la ratificación en sala de nuestro perito judicial informático con un lenguaje judicial apropiado para el entendimiento de sus señorías. Así como el asesoramiento a bufetes y colegios de abogados.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.
  • Empleado roba datos de la empresa para irse a la competencia

    Empleado roba datos de la empresa para irse a la competencia

    Empleado roba datos de la empresa para irse a la competencia

    La seguridad de la información es una de las preocupaciones más importantes de cualquier empresa. Cuando un empleado decide irse a la competencia y se sospecha que ha robado información confidencial de la empresa, la situación se vuelve aún más crítica. Esto fue precisamente lo que sucedió con uno de nuestros clientes, quien contrató nuestros servicios como peritos judiciales informáticos para investigar el robo de datos de uno de sus empleados.

    En GlobátiKa Lab, contamos con un equipo de peritos expertos en informática forense que se especializan en investigar delitos informáticos y robos de información. Cuando nuestro cliente se puso en contacto con nosotros, estaba desesperado por encontrar una evidencia que pudiera presentar en el juicio y demostrar que su empleado había robado información de la empresa para llevársela a la competencia.

    Empleado roba datos de la empresa para irse a la competencia ¿Cómo ocurrió?

    Nuestro cliente sospechó en el momento en el que el informático de la empresa le avisó que había detectado movimientos extraños en el servidor de la empresa, en donde se habían creado una serie de carpetas para copiar en ellas grandes cantidades de archivos que posteriormente fueron borrados. Es decir, alguien había estado organizando y copiado información confidencial de la empresa.

    Los registros (LOG) de actividad de los servidores, ayudan a detectar este tipo de movimientos, y saber también desde que ordenadores e IP se ha podido acceder, de forma que toda esa información pueda ser cotejada y analizada por un perito judicial informático.

    ¿Qué técnicas utilizamos para investigar el robo de datos?

    Nuestro equipo de peritos informáticos llevó a cabo una investigación exhaustiva tanto del servidor NAS de la empresa como del ordenador del empleado para comparar los registros, accesos y la línea temporal. Utilizando técnicas de análisis forense en los equipos del empleado y de la empresa, se certifican todos los movimientos que el empleado había realizado, incluyendo la conexión de dispositivos USB, el volumen de transferencia de datos, la navegación por páginas web, entre otros.

    Además, se revisaron los registros del servidor de la empresa para detectar cualquier actividad sospechosa, y se evaluaron los sistemas de seguridad de la empresa para determinar cómo el empleado pudo haber obtenido acceso no autorizado a los archivos. Toda esta información se recopiló en un acta de navegación para certificar los hallazgos de la investigación.

    Tras el análisis nuestro equipo de peritos informáticos encontró que el empleado había estado haciendo copias de archivos y carpetas en el servidor de la empresa durante varios días antes de renunciar al puesto de trabajo.

    Los archivos en cuestión eran altamente confidenciales y pertenecían a un proyecto en el que la empresa había estado trabajando durante varios años. La competencia, en este caso, era una empresa rival que estaba trabajando en un proyecto similar. El robo de información era claramente un intento de proporcionar una ventaja competitiva a la nueva empresa.

    ¿Cómo presentamos nuestra evidencia en el juicio?

    En GlobátiKa Lab nos enorgullece decir que presentamos nuestros informes periciales informáticos con suma profesionalidad, cumpliendo con la ISO 27001 para garantizar la cadena de custodia de las pruebas e indicios judiciales. Nuestros informes son de alta calidad y están diseñados para presentar la evidencia de una manera clara y concisa.

    Una vez que nuestro equipo de peritos informáticos recopila toda la evidencia necesaria, presentamos un informe pericial detallado al cliente, que puede ser utilizado como prueba en el juicio. Nuestro informe pericial incluye detalles sobre cómo se ha llevado a cabo el delito informático, qué archivos han sido robados y cuándo se han copiado. También incluimos una evaluación detallada de los sistemas de seguridad de la empresa y recomendaciones para mejorarlos en el futuro.

    Nos esforzamos por proporcionar informes periciales que sean excelentes y que ayuden a nuestros clientes a defender sus derechos con las máximas garantías. Esto se debe a que nuestros informes certifican la prueba digital con la que los jueces tienen más claro poder dictar sentencia.

    ¿Qué lecciones podemos aprender de este caso?

    El caso de «Cómo mi empleado me robó datos de la empresa para irse a la competencia» es un caso muy común de robo de datos por parte de un empleado a su empresa y su posterior uso para beneficiar a la competencia nos deja varias lecciones importantes. En primer lugar, destaca la importancia de la seguridad de la información en cualquier empresa y la necesidad de contar con medidas de protección adecuadas para evitar posibles delitos informáticos. En este caso, la detección temprana del robo de datos fue clave para poder investigar y presentar pruebas en el juicio.

    Asimismo, se evidencia la necesidad de contar con un equipo de peritos expertos en informática forense para llevar a cabo una investigación exhaustiva y determinar las causas y responsables del delito informático. La utilización de técnicas de análisis forense en los equipos del empleado y de la empresa permitió determinar con certeza la actividad delictiva del empleado y la forma en que había obtenido acceso a los archivos de la empresa.

    Contacte con nuestro Perito Judicial Informático

    En Globátika Lab contamos con peritos informáticos cualificados en toda España, y multitud de casos de éxito en la investigación, realización de informes periciales y la ratificación en sala de nuestro perito judicial informático con un lenguaje judicial apropiado para el entendimiento de sus señorías. Así como el asesoramiento a bufetes y colegios de abogados.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.
  • Peritar el uso del ordenador de la empresa para fines personales

    Peritar el uso del ordenador de la empresa para fines personales

    ¿Sospecha si sus empleados utilizan el ordenador para fines personales?

    Frecuentemente llegan preguntas de empresas a nuestro Gabinete Pericial Informático, que quieren saber si es legal y se puede peritar, cuando existen sospechas de que un empleado está utilizando el ordenador de la empresa para fines personales o trabajando para otra empresa en el puesto de trabajo.

    Al peritar el uso del ordenador de la empresa para fines personales, nos hemos encontrado situaciones donde los empleados estaban utilizando los ordenadores de la empresa para fines personales, o trabajando simultáneamente para otras empresas. La peritación de nuestros peritos informáticos podrá del uso del ordenador de la empresa para fines personales es por tanto, la investigación forense de un perito judicial informático, sobre la actividad del ordenador para determinar si los empleados están violando las políticas de la empresa.

    ¿Por qué es importante peritar el uso del ordenador de la empresa para fines personales?

    La peritación del uso del ordenador de la empresa para fines personales es importante por varias razones. En primer lugar, ayuda a proteger la propiedad intelectual de la empresa. Si los empleados están utilizando los ordenadores de la empresa para fines personales, es posible que estén descargando archivos no autorizados, lo que podría dañar seriamente a la empresa. Además, puede comprometer la seguridad de la empresa al permitir la entrada de malware o virus en la red de la empresa.

    En segundo lugar, la peritación del uso del ordenador de la empresa para fines personales puede comprometer la información confidencial, en el caos de que los empleados esten compartiendo información de la empresa y por tanto cometiendo un delito de robo de información. Si se descubre que los empleados están utilizando los ordenadores de la empresa para fines personales, esto puede afectar negativamente la percepción pública de la empresa.

    En tercer lugar, la peritación del uso del ordenador de la empresa para fines personales puede demostrar que existan trabajadores que están trabajando para otras empresas durante las horas de trabajo.

    ¿Cómo se realiza la peritación del uso del ordenador de la empresa para fines personales?

    La peritación debe realizarla siempre un perito informático, que realizará una investigación forense en los ordenadores de la empresa. Esto implica la extracción de datos, análisis y su posterior evaluación. Para ello, nuestros peritos informáticos utilizan herramientas y técnicas especializadas para recuperar y analizar los datos, en caso de que el usuario borre datos o historiales de navegación para eludir responsabilidades, lo que permite a nuestros peritos determinar si se ha utilizado el ordenador de la empresa para fines personales.

    Programas de monitorización para ordenadores de empresas

    Las empresas pueden implementar medidas técnicas para monitorear y restringir el uso de los ordenadores de la empresa para fines personales, como bloquear sitios web inapropiados y limitar el acceso a ciertas aplicaciones y programas.

    Los programas de monitorización para ordenadores de empresas son herramientas que permiten a los empleadores recopilar información sobre el uso que hacen sus trabajadores de los equipos informáticos proporcionados por la compañía. Estos programas pueden registrar detalles como el tiempo que un empleado pasa en una determinada aplicación o sitio web, la frecuencia y duración de las pausas, o incluso capturas de pantalla.

    La información obtenida por estos programas será analizada por nuestros peritos informáticos con el fin de determinar la actividad de un empleado en un momento dado. Esta información puede ser útil en una variedad de situaciones, como investigaciones por sospecha de uso inapropiado de los recursos informáticos de la empresa o en litigios relacionados con la propiedad intelectual o la competencia desleal

    ¿Cuándo es apropiado peritar el uso del ordenador de la empresa para fines personales?

    Es apropiado peritar el uso de los ordenadores de aquellos empleados de los cuales existan sospechas. Esto puede ser el resultado de comportamientos sospechosos o de informes de otros empleados. Es importante que las empresas tengan políticas claras sobre el uso de los ordenadores de la empresa y que se comuniquen claramente a los empleados. Fijando así los términos o excepciones, por los cuales un trabajador podría utilizar el ordenador de la empresa por motivos personales.

    ¿Cuáles son las implicaciones legales si un empleado está utilizando el ordenador de la empresa para fines personales?

    Si tras el análisis de nuestros peritos informáticos se certifica que existe un mal uso del ordenador por parte de un trabajador, las empresa puede tomar medidas disciplinarias contra los empleados, incluyendo la terminación del empleo. Además, si se descubren actividades ilegales, la empresa puede informar a las autoridades competentes y tomar medidas legales.

    Contacte con nuestro Perito Judicial Informático

    En Globátika Lab contamos con peritos informáticos cualificados en toda España, y multitud de casos de éxito en la investigación, realización de informes periciales y la ratificación en sala de nuestro perito judicial informático con un lenguaje judicial apropiado para el entendimiento de sus señorías. Así como el asesoramiento a bufetes y colegios de abogados.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.