Categoría: Empresas y ciberseguridad

Fuga de información, auditoría, ISO 27001, ENS, software y peritaje para empresas.

  • Hacienda despliega agentes tributarios en busca de fraudes y dinero en negro

    Hacienda despliega agentes tributarios en busca de fraudes y dinero en negro

    Según publicaciones de distintos medios de comunicación como La Razón, la Agencia Tributaria continúa con el PLAN IVA en la lucha contra el fraude fiscal y dinero en negro.

    En la primera fase de este plan, se produjo un gran número de notificaciones. En las que se advertía la vigilancia de los importes acumulados de las entradas en las cuentas bancarias. Y cobros realizados con tarjeta, además de analizar posibles irregularidades en las distintas declaraciones.

    Inspectores en busca de fraude fiscal

    En esta segunda fase del proyecto, los inspectores empezaron a visita a PYMES que recibieron estas notificaciones para verificar información.

    “Los pequeños negocios, especialmente del sector del comercio, son los primeros en los que la Agencia Tributaria ha puesto su mirada. Ya que el principal volumen de sus ingresos se realiza con pagos en efectivo, uno de los puntos que se quiere vigilar con más intensidad para detectar bolsas de dinero negro y economía sumergida”, según indica la Razón…

    A pesar de la controversia de estas actuaciones, la agencia tributaria ha recalcado que no todas aquellas PYMES que han recibido las notificaciones han realizado algún tipo de fraude fiscal. Ya que el único objetivo de la AEAT es «advertir de posibles irregularidades e inducir al cumplimiento voluntario de la legalidad».

  • Acceso indebido a la red de ordenadores

    Acceso indebido a la red de ordenadores

    Ofrecemos la experta actuación de nuestro equipo de peritos informáticos para auditar su sistema informático ya sea en una empresa o en un hogar, si cree que está siendo espiado. Se trata del caso de acceso indebido, llevando a cabo el informe pericial pertinente y obteniendo las pruebas para ganar su juicio.

    El acceso indebido a una red informática es entrar en la red de ordenadores sin estar autorizado.

    ¿Qué ocurre en estos casos?

    El problema más importante es que, una vez dentro de la red, se puede suplantar la identidad de una persona o de la red en si, por ejemplo, actuando descargando contenido ilícito y quedando la red o la persona que actúa como dueña de esa red informática como responsable subsidiario de tal hecho delictivo.

    Son formas de acciones de violación, que se realizan en los programas y sistemas impenetrables. Una conducta que deriva en acciones dolosas como pueden ser:

    • Espionaje informático, conocido también como fuga de datos, que también ocupa un problema en la RGPD.
    • Fraude informático, que genera perjuicio a terceros y tiene como objeto una estafa económica de fondo.
    • Sabotaje informático, mediante técnicas para suprimir, borrar, o cambiar el funcionamiento del sistema sin la debida autorización. En este caso, se pueden recuperar los datos y, en la medida de lo posible, localizar el origen.

    Algunos de los métodos más conocidos dentro del área del acceso indebido a una red informática son:

    • Puertas de entrada: permiten recuperar la información cuando se producen errores en el sistema.
    • Llave maestra: con esta metodología, se consigue abrir programas mediante los cuales se accede, a los datos archivados en el sistema informático.
    • Pinchado de línea: consiste en transmitir las informaciones, por la interferencia de las líneas telemáticas generadas en las bases de datos del sistema.

    Nuestra función como peritos informáticos, reside en establecer los parámetros con los cuales se ha procedido, para que resulten decisivos en el proceso judicial. Para llegar a nuestro objetivo, interceptamos los programas que se encargan de manera fraudulenta, de sustraer información del ordenador personal o empresarial. Descubrimos las operaciones ejecutadas sin permiso del usuario y confirmamos el sabotaje del sistema.

    Facilitamos con nuestro peritaje informático, el informe de todo lo que sucede en el interior del equipo informático y revelamos el método de actuación con el cual se cometió el fraude, que generalmente se realiza mediante el uso de control remoto, sin consentimiento.

  • Peritar router, WiFi y accesos indebidos a una conexión

    Peritar router, WiFi y accesos indebidos a una conexión

    La antigua idea de peritar ADSL ha quedado superada por una realidad mucho más amplia: hoy lo relevante es analizar el router, la red WiFi, los dispositivos conectados, los accesos indebidos, la atribución de una dirección IP y el posible uso de una conexión por terceros. En muchos procedimientos, una actividad aparentemente vinculada al titular de una línea de Internet puede haber sido realizada por otra persona con acceso a la clave WiFi, por un invitado, por un empleado, por un familiar, por un atacante externo o por un dispositivo comprometido.

    En GlobátiKa Labs Peritos Informáticos abordamos estos casos desde una perspectiva técnica y probatoria. El trabajo del perito informático no consiste en afirmar automáticamente quién hizo algo por aparecer una IP en un registro, sino en analizar si esa atribución es técnicamente sólida, qué dispositivos pudieron intervenir, qué evidencias se conservan y qué límites tiene la prueba disponible.

    Peritar router, WiFi y conexión a Internet

    Un router doméstico o empresarial puede convertirse en una pieza importante dentro de una investigación pericial. A través de él se gestionan conexiones WiFi, dispositivos cableados, direcciones internas, reglas de red, configuraciones de seguridad, registros de acceso, cambios de contraseña, redes de invitados y, en algunos modelos, historiales técnicos que pueden ayudar a reconstruir lo ocurrido.

    El análisis puede ser necesario cuando se atribuye al titular de una línea una descarga, un acceso, una amenaza, una publicación, un fraude, una comunicación ofensiva o una actuación realizada desde una dirección IP concreta. En estos casos, la IP pública identifica una conexión en un momento determinado, pero no identifica por sí sola a la persona que utilizó esa conexión. Esta diferencia es esencial para abogados, juzgados y partes afectadas.

    Accesos indebidos a la red WiFi

    Uno de los supuestos más habituales es el uso de una red WiFi por terceros. Puede tratarse de una persona que obtuvo la clave sin permiso, de un vecino que la conserva desde hace años, de un antiguo empleado, de un amigo al que se facilitó acceso temporalmente o de alguien que utiliza una red con seguridad débil. Si esa conexión se emplea para cometer una actuación ilícita o discutida, el titular de la línea puede verse obligado a explicar que no fue él quien realizó la actividad.

    En una pericial de este tipo revisamos la configuración del router, el tipo de cifrado, la existencia de redes invitadas, el nombre de red, la política de contraseñas, los dispositivos conocidos, los posibles dispositivos desconocidos, los horarios de conexión y cualquier registro técnico disponible. No todos los routers conservan la misma información, y por eso es importante actuar con rapidez y preservar los datos antes de reiniciar, restaurar o sustituir el equipo.

    Cuando alguien con la clave WiFi usa la conexión para perjudicarle

    Un caso especialmente delicado se produce cuando la persona que usa la conexión no es un desconocido. Puede ser un amigo, una expareja, un compañero de piso, un familiar, un trabajador o cualquier persona que tuvo acceso legítimo a la clave WiFi y la utilizó después para actuar en perjuicio del titular de la línea. En estos supuestos, el análisis técnico debe combinarse con una cronología clara de presencia, dispositivos, comunicaciones, horarios y posibles motivos de atribución falsa.

    Por ejemplo, puede investigarse si desde una conexión doméstica se enviaron correos amenazantes, se publicaron mensajes en redes sociales, se accedió a servicios de terceros, se realizaron compras, se descargaron archivos o se intentó simular que el titular de la línea era el autor. La intervención de un perito informático ayuda a separar la sospecha personal de los indicios técnicos verificables.

    La IP no identifica siempre al autor

    Una dirección IP puede ser una evidencia relevante, pero debe interpretarse correctamente. La IP pública suele identificar la conexión asignada por el operador en un momento concreto. Sin embargo, dentro de esa conexión pueden existir varios teléfonos, ordenadores, tabletas, televisores, consolas, dispositivos domóticos o equipos de trabajo. También puede haber redes WiFi abiertas, claves compartidas, dispositivos infectados o accesos realizados mediante redes privadas virtuales.

    Por eso, cuando un procedimiento se basa únicamente en una IP, conviene analizar si existen más elementos: logs de plataformas, datos de sesión, dispositivos incautados o aportados, correos electrónicos, registros del router, fechas, horarios, geolocalización aproximada, navegadores utilizados, huellas técnicas y comportamiento compatible con el usuario investigado. Sin ese contexto, la atribución puede ser incompleta o discutible.

    Casos prácticos de peritaje de router y WiFi

    Un primer caso sería el de una denuncia por mensajes ofensivos enviados desde una IP asociada al domicilio del investigado. El análisis puede revisar si el router permitía acceso a terceros, si había dispositivos desconocidos, si la clave era antigua y compartida, si existían redes de invitados o si los horarios de conexión coinciden con la presencia real de la persona denunciada.

    Otro supuesto frecuente aparece en comunidades de vecinos, pisos compartidos o pequeños negocios. Una misma conexión puede ser utilizada por varias personas y, si surge una reclamación por descargas, accesos indebidos o publicaciones, es necesario documentar técnicamente quién podía acceder a la red, qué dispositivos estaban autorizados y qué limitaciones existen para atribuir la actividad a una persona concreta.

    También puede darse el caso de una empresa en la que antiguos empleados conservan credenciales WiFi o acceden a una red sin segmentación adecuada. Si después se producen accesos a sistemas internos, filtraciones, usos indebidos o comunicaciones no autorizadas, el informe puede ayudar a reconstruir la exposición técnica y valorar si hubo negligencia, intrusión o uso de credenciales previamente conocidas.

    Qué evidencias conviene preservar

    Antes de tocar la configuración del router, conviene documentar su estado. Puede ser importante conservar fotografías del dispositivo, modelo, número de serie, proveedor, configuración WiFi, redes activas, lista de dispositivos conectados, registros disponibles, fecha y hora del sistema, firmware, reglas de acceso, puertos abiertos, credenciales cambiadas y cualquier aviso de seguridad recibido.

    Si existen correos, mensajes, denuncias, requerimientos del operador, comunicaciones de plataformas o documentos donde se atribuye una actividad a una IP, también deben conservarse. El análisis es más sólido cuando se puede cruzar la información del router con la documentación externa del caso. En empresas, además, pueden ser necesarios registros de firewall, servidores, VPN, puntos de acceso WiFi, controladores de red y sistemas de autenticación.

    Limitaciones del análisis pericial

    No siempre es posible saber quién utilizó una conexión concreta. Muchos routers domésticos no conservan logs completos o los pierden al reiniciarse. Algunos operadores sustituyen equipos, las direcciones IP pueden ser dinámicas y los dispositivos conectados pueden aparecer solo con nombres genéricos. Un informe serio debe explicar estas limitaciones, porque en sede judicial es tan importante lo que se puede afirmar como lo que no debe afirmarse sin base técnica.

    La función del perito informático es analizar los indicios disponibles, ordenar la información, explicar la diferencia entre conexión, dispositivo y persona, y ayudar al abogado a sostener una estrategia probatoria prudente. En algunos casos el informe servirá para reforzar una defensa; en otros, para acreditar deficiencias de seguridad, uso indebido por terceros o imposibilidad técnica de atribuir una acción con certeza suficiente.

    Criterio de dirección técnica

    Ángel González, director de GlobátiKa Labs Peritos Informáticos, recuerda que una IP no debe confundirse con una autoría personal. Cuando una acusación, reclamación o investigación se apoya en una conexión a Internet, es imprescindible revisar el contexto técnico: router, WiFi, dispositivos, usuarios con acceso, horarios y evidencias complementarias.

    Este enfoque es especialmente relevante en casos de suplantación de identidad, denuncias basadas en actividad digital, conflictos familiares, entornos laborales, comunidades de vecinos, negocios con redes compartidas o procedimientos en los que el titular de la línea niega haber realizado los hechos. El análisis pericial permite presentar al juzgado una explicación técnica comprensible y ajustada a la prueba real.

    Preguntas que puede necesitar resolver el abogado

    En este tipo de procedimientos conviene formular preguntas concretas: si una IP basta para atribuir una actuación a una persona, si el router permitía acceso de terceros, si la clave WiFi estaba compartida, si existían dispositivos desconocidos, si la red podía ser utilizada desde el exterior, si había invitados con acceso autorizado o si la configuración del equipo era compatible con un uso indebido por otra persona.

    También puede ser relevante valorar si el titular de la línea adoptó medidas razonables de seguridad, si la contraseña era débil, si el operador había suministrado un router vulnerable, si existían antecedentes de intrusión o si la actividad atribuida coincide con horarios, dispositivos y hábitos reales del investigado. Estas preguntas ayudan a convertir una sospecha técnica en una prueba ordenada.

    Qué no conviene hacer antes del análisis

    No es recomendable reiniciar el router, restaurarlo de fábrica, cambiar contraseñas sin documentar el estado anterior, borrar dispositivos, sustituir el equipo o eliminar comunicaciones relacionadas con el caso. Estas acciones pueden ser comprensibles desde el punto de vista de la seguridad, pero si se realizan antes de preservar la información pueden destruir indicios útiles para la defensa o para la reclamación.

    Lo adecuado es documentar primero, actuar después y dejar constancia de cada cambio. Si el asunto ya está judicializado o puede terminar en sede judicial, el análisis debe orientarse desde el principio a la preservación de la prueba y a la explicación clara de los límites técnicos de la atribución por IP.

    Informe pericial sobre router, WiFi e IP

    El informe puede incluir descripción del equipo, estado de la red, dispositivos identificados, configuraciones relevantes, posibles accesos de terceros, análisis de documentación externa, cronología de hechos y conclusiones técnicas. Cuando el caso lo requiere, también puede recomendarse una copia forense de equipos, revisión de teléfonos móviles, análisis de correos, estudio de logs empresariales o valoración de medidas de seguridad implantadas.

    En GlobátiKa Labs elaboramos informes periciales informáticos sobre routers, redes WiFi, accesos indebidos y atribución de actividad por IP con un enfoque claro para abogados y procedimientos judiciales. La antigua expresión “peritar ADSL” se queda corta: hoy el análisis debe abarcar la conexión completa, los dispositivos, las personas con acceso y los límites técnicos de la prueba digital.
  • Formjacking, robo de datos de tarjetas en comercios electrónicos

    Formjacking, robo de datos de tarjetas en comercios electrónicos

    Formjacking es una nueva amenaza para la ciberseguridad que afecta directamente al ecommerce. Y que compromete los datos personales y bancarios de los clientes de las tiendas online.

    Es un fraude basado en la clonación de las tarjetas de crédito para, de esta manera, realizar compras y cargos en nombre de otra persona.

    La empresa de seguridad Symantec ha reconocido que en el último trimestre de 2018 bloqueó casi 4 millones de ataques de Formjacking en todo el mundo. Coincidiendo con la campaña de Navidad y eventos como el Black Friday.

    ¿Cómo funciona el Formjacking?

    Formjacking guarda similitudes con el Phishing, aunque no le hace falta crear una web o URL falsa para hacerse con los datos personales de los clientes. Se aprovechan de una vulnerabilidad de la página. Y, una vez que han tomado el control, acceden a los formularios con los datos de los compradores sin necesidad de clonar o duplicar la web.

    Grandes compañías como British Airways o Ticketmaster han sido víctimas de este tipo de ataques informáticos y han sufrido importantes pérdidas económicas. Además de una importante pérdida de reputación online.

    El ataque funciona de esta manera:

    • Los cibercriminales introducen un código Javascript malicioso en los formularios de pago online, cuya función es robar toda la información de las tarjetas de crédito de los compradores.
    • El cliente de esa web introduce los datos de compra en el formulario infectado.
    • Cuando el comprador formaliza la adquisición a través del botón de envío, toda la información sobre la compra le llega al vendedor, pero el atacante también recibe una copia de la misma.
    • Una vez que los ciberdelincuentes tienen los datos de los clientes pueden realizar compras en su nombre o vender las bases de datos con los formularios en el mercado negro (Dark Web).

    Cómo protegerse del Formjacking

    Desde la web:

    Desde el punto de vista de los clientes:

    • Cualquier transacción online que se realice debe contar con las precauciones de seguridad informática básicas. Y no introducir nunca los datos y las claves de nuestra tarjeta de crédito de forma directa.
    • En el caso del Formjacking hay que tener en cuenta que se activa a través de JavaScript. Por lo que es conveniente no autorizar su carga a la hora de realizar un pago online. Descartando su activación en nuestro navegador de forma predeterminada.
    • De igual manera, conviene tener todos nuestros filtros y parches de seguridad convenientemente actualizados para, de esta forma, evitar cualquier tipo de ataque a nuestro dispositivo.
  • ¿Votación electoral a través del móvil?

    ¿Votación electoral a través del móvil?

    La votación a través del móvil desde el punto de vista de la tecnología se puede. Desde el de las infraestructuras y seguridad aún no.

    Pensar en el voto electrónico ahora mismo en España es ser un poco visionario, ya que aún no se tienen las infraestructuras ni la confianza necesaria. Sin embargo tampoco podemos hablar de un imposible si hay países donde ya se está realizando de esta manera.

    La empresa GFI España, dedicada al trabajo con la informática, ha creado un sistema basado en tecnología “blockchain” el cual ha sido implementado en “SmartVote”, una app encargada de gestionar el voto electrónico. Aquí es necesario hacer un inciso para explicar de forma breve qué significa blockchain.

    “Blockchain” significa en español “cadena de bloques”. Se refiere a una base de datos que emplea la criptografía para proteger su contenido, de forma que para descifrar un bloque se precisa descifrar los anteriores. Por ejemplo, es el método que usan las e-wallets para proteger tus datos durante las transacciones.

    El empleo de un nuevo sistema necesitaría de un desembolso importante. En primer lugar, para poder implementarlo en toda la región y aunque esto puede asustar, según estudios saldría más barato que el actual sistema de votación, por lo que en el sentido económico tampoco ha de suponer ningún problema una vez esté establecido. De hecho, generaría un ahorro que podrá ser empleado en otros sectores más importantes de la sociedad como la educación o la sanidad.

    Otro posible problema sería que las infraestructuras donde se usa blockchain son privadas, pero se puede crear una pública controlada por el gobierno. Así que este problema tiene una solución viable. Sin embargo, sí que hay un impedimento importante que requerirá de tiempo y esfuerzo poder superar: El ser humano.

    Vivimos en la era tecnológica, pero aún hay muchas personas que todavía no son capaces de desenvolverse a la hora de trabajar con los dispositivos electrónicos. De ahí que si queremos implantar este sistema, necesitamos educar a las personas previamente para poder usarlo. Es algo imprescindible para cambiar el sistema.

    Por último, entra en juego la presión de realizar el voto electrónico desde casa con los familiares al lado. En el sistema actual contamos con la privacidad de la cortina. Tu voto es secreto, ya que se encuentra en un sobre que no se abre hasta el recuento. En cambio, votar desde casa podría influenciarte a elegir un partido en concreto. Y no habrá nadie que corrobore que todo el proceso se ha realizado de forma 100% libre.

  • Deepfakes y la amenaza de ciberseguridad

    Deepfakes y la amenaza de ciberseguridad

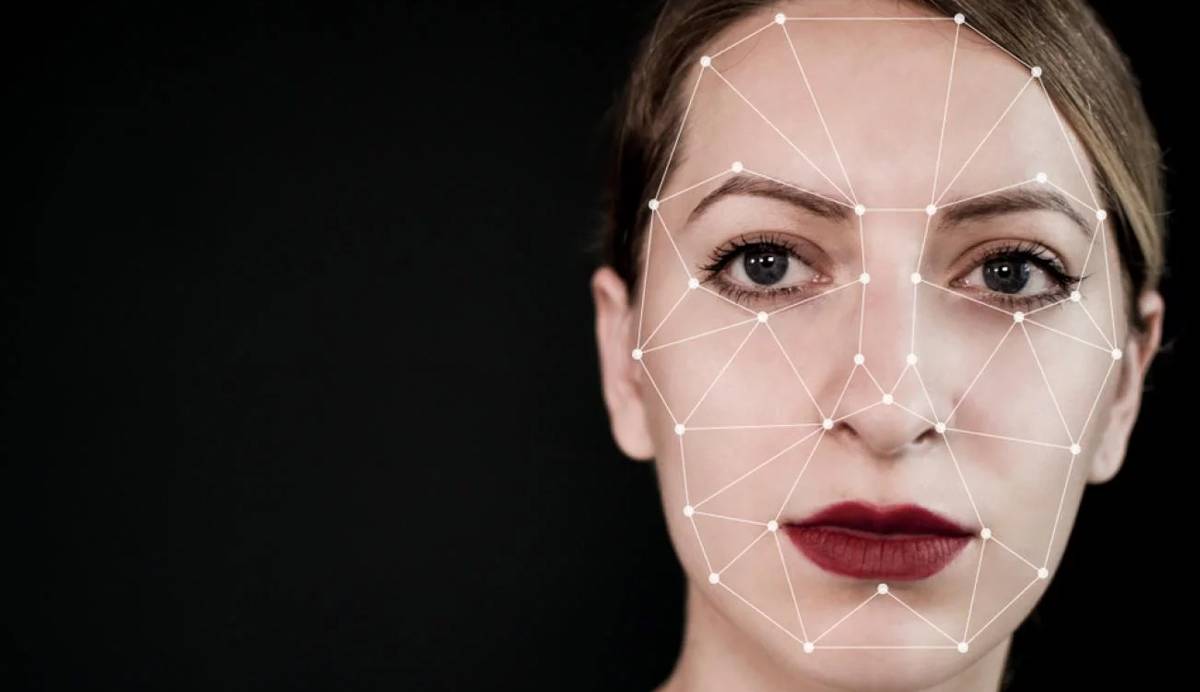
    ¿Qué son los videos Deepfakes?

    Según Wikipedia son «una técnica de Inteligencia artificial (deep learning). Basada en sintetizar la imagen humana combinando y superponiendo imágenes creadas por ordenador. Utilizando para ello: algoritmos de aprendizaje no supervisados conocidos y vídeos o imágenes ya existentes. El resultado final de dicha técnica es, generalmente, un vídeo completamente falso. Pero en muchos casos, lo bastante realista como para poder inducir a error y presentar como hechos algo que es pura ficción».

    Los vídeos deepfakes son la evolución de las informaciones falsas y los memes que habitualmente vemos en redes sociales. Y que, en muchas ocasiones, falsifican una cabecera o titular de un medio de comunicación para hacer pasar por información un bulo. Pero con un componente de inteligencia artificial que lo hace más creíble.

    No se trata de un simple doblaje, sino de una técnica mucho más sofisticada que permite suplantar a cualquier persona con las herramientas adecuadas.

    Principales peligros de los Deepfakes:

    • Se pueden emplear para poner en boca de personajes públicos relevantes informaciones y contenidos que ofendan a colectivos o que generen polémica en redes sociales.
    • Pueden emplearse para la extorsión y la ‘sextorsión’.
    • Los vídeos deepfakes ponen de manifiesto la importancia de profundizar en la seguridad y fiabilidad los sistemas de reconocimiento facial. Si alguien puede manipular tu rostro puede emplearlo para acceder a sistemas de pago o cuentas bancarias que empleen el reconocimiento facial.
    • Difusión de bulos o de informaciones falsas que pueden ser difundidas de forma viral a través de redes sociales y servicios de mensajería.
    • Los vídeos deepfakes atentan contra la privacidad y son un ejemplo claro de suplantación de identidad.
    • Están al alcance de cualquier usuario, ya que existen numerosas aplicaciones que, de una manera u otra, permiten crearlos y difundirlos en redes sociales.

    El principal peligro de los deepfakes es su capacidad para convertirse en virales, ya que, gracias a lo controvertido de su mensajes, se comparten rápidamente a través de las redes sociales. Plataformas como Youtube han anunciado que perseguirán y retirarán este tipo de contenidos .

    ¿Cómo detectar vídeos Deepfake?

    Si tenemos en cuenta que el realismo de las creaciones, unido a la inmediatez del comportamiento de los usuarios de redes sociales, no es fácil detectar. Por el momento, los expertos aseguran que una de las claves para detectar vídeos deepfakes es fijarse muy bien en el movimiento de los ojos o el parpadeo, ya que aún no está perfeccionado.

    Según los expertos en ciberseguridad, la respuesta se encuentra en el origen del problema; la Inteligencia Artificial que ya trabaja en la detección e identificación de vídeos falsos a través de algoritmos de reconocimiento facial y superposición de imágenes.

    La CNN, en colaboración con la Universidad de Stanford han lanzado un sencillo test para probar lo complicado que es detectar una manipulación. Descubre lo fácil que es engañarnos. Puedes acceder al test en este enlace.

  • ¿Qué es Spectre y Meltdown?

    ¿Qué es Spectre y Meltdown?

    ¿Qué es Spectre y Meltdown? ¿Cómo nos afecta? ¿Cual es su solución? Respondemos a todas estas cuestiones en esta noticia.

    Spectre y Meltdown son dos nuevas vulnerabilidades. Cuyo objetivo son los la extracción de información de la memoria ubicada en la CPU (Unidad Central de Procesamiento). En esta memoria se encuentran datos importantes como por ejemplo contraseñas, que se vuelven extremadamente accesibles. A ello debemos sumarle el efecto de Spectre, que ofrece un enfoque distinto para acceder a estos datos.

    Y ahora la gran pregunta, ¿de qué manera nos afecta?.

    Lamentablemente, en gran medida. Microsoft propone un parche de seguridad para paliar estas vulnerabilidades. El inconveniente de este aumento de seguridad lo encontramos en la acuciada bajada de rendimiento de los equipos. Siendo más notable en los procesadores anteriores a 4ª Generación inclusive. Los datos concretos de la bajada de rendimiento en base a los modelos de los procesadores son:

    A partir de 6ª Generación la bajada de rendimiento en los equipos afectados se encontrará entre un 1% y un 9%.

    Con respecto a los procesadores anteriores, el rendimiento bajará en mayor medida, siendo el porcentaje de bajada de rendimiento en un de dos cifras, siendo el modelo y antigüedad del procesador el que determine el cálculo exacto.

    La peor parte se la lleva los servidores, pues estas vulnerabilidades están enfocadas principalmente a los procesadores de la marca Intel, los cuales poseen la gran mayoría de mercado acerca de este tipo de ordenadores. Microsoft ha anunciado que se debería plantear la opción de actualizar o no, debido a que la disminución de rendimiento es tan notoria, que podría ser buena opción no implementar el parche de seguridad para prevenir las vulnerabilidades de Spectre y Meltdown.

    ¿Le ha quedado alguna duda? ¿Está preocupado por la seguridad de datos de su empresa? ¿Quiere realizar un sistema de copias de seguridad de su equipo? Visite la página del perito informático encargado de la auditoría de sistemas pinchando aquí o contacte con nosotros en el teléfono correspondiente a su provincia pinchando aquí.

  • Acusado de atacar vía Wifi a la empresa

    Acusado de atacar vía Wifi a la empresa

    Informe de defensa para trabajadores

    Cuando se puso en contacto este señor con nosotros. Lo primero que nos llamó la atención fue la franqueza con la que nos habló: “Me gusta la informática, me gusta el hacking y podría haber hackeado la Wifi de mi empresa. Pero no lo hice”.

    Este hombre pensaba que le querían despedir .Y ahorrarse la indemnización al acusarle de hacer actos ilícitos contra la seguridad de la Wifi de la empresa. Así que con esa sinceridad, decidimos vernos el expediente y, por fin, aceptamos el caso.

    Tras ver las fotografías y el informe del servicio técnico que le llevaba la informática a la empresa. Vimos que los ordenadores no tenían tarjeta Wifi, tenían políticas de usuario bloqueando el acceso a los puertos USB. Y tenían bloqueado los permisos de superusuario. Efectivamente su disco duro tenía un montón de gigas de programa de hacking descargados en la carpeta de bitorrent, pero eso no es motivo de prueba.

    Tras preguntar al creador del informe técnico por los logs de conexión o intentos de conexión a la red wifi. Nos dijo que los tenía, pero que no aparecía nada. La clave de la red Wifi era WPA2, una de las más complicadas hoy día si no tiene la vulnerabilidad WPS, que en este caso, tampoco la tenía.

    Nuestro informe concluyó con la afirmación de que, desde el ordenador del trabajador que querían despedir, no era posible instalar un dispositivo USB WIFI ni tampoco la placa base tenía un dispositivo, no había logs y la fecha y hora de los programas descargados podía ser variada con cualquier programa.

    Al final, llegaron a un acuerdo en cuanto se presento nuestro informe.

    Si en su empresa le ocurre un caso similar a este, no dude en contactar con nuestros especialistas y llame a nuestros peritos informáticos.

  • Fake News: ¿Qué es verdad y qué es mentira en Internet?

    Fake News: ¿Qué es verdad y qué es mentira en Internet?

    La lucha contra las noticias falsas y la difusión de bulos es un asunto que preocupa, y mucho, a los países, empresas y organizaciones. Que desde hace tiempo, trabajan por un Internet más seguro y libre de informaciones manipuladas.

    ¿Qué son las Fake News?

    “Un producto pseudo periodístico difundido a través de portales de noticias, prensa escrita, radio, televisión y redes sociales cuyo objetivo es la desinformación deliberada o el engaño”.

    Son bulos, engaños e informaciones malintencionadas que, difundidas a través de Internet y amplificadas en redes sociales se convierten en fenómenos virales.

    Difundir bulos o informaciones falsas es delito, incluso puede conllevar penas de prisión en España.

    Según un estudio de la universidad Complutense: un 86% de los españoles tiene dificultades para distinguir entre noticias reales e informaciones falsas, aunque un 60% se aseguraba que sería capaz de hacerlo.

    Recomendaciones para detectar Fake News:

    • Desconfía de los titulares. A menudo las noticias falsas tienen titulares llamativos en mayúsculas con signos de exclamación y, en muchas ocasiones, informaciones sorprendentes e increibles.
    • Examina siempre la URL. Una dirección web falsa o que copia una real puede indicar que se trata de una noticia falsa.
    • Investiga la fuente de la noticia. Antes de compartir o difundir, asegúrate de que la historia provenga de una fuente de confianza. Alguna redes sociales como Facebook o Google han habilitado el botón de Fact Checking para que los usuarios certifiquen la veracidad de la información.
    • Presta atención al formato. Muchos sitios de noticias falsas tienen faltas de ortografía o un diseño extraño.
    • Ojo a las fotos. Las noticias falsas suelen contener imágenes o vídeos manipulados. Realiza una búsqueda de la imagen para verificar su procedencia.
    • Revisa las fechas. Las noticias falsas pueden tener una cronología sin sentido o incluir fechas que han sido alteradas.
    • Verifica los hechos. Verifica las fuentes del autor para confirmar que son exactas. Si no se aportan pruebas en la información o se confía en expertos cuya identidad no se menciona, es posible que la noticia sea falsa.
    • Consulta otras noticias. Si ninguna otra fuente de noticias informa de la misma historia, es posible que sea falsa.
    • Comprueba si la fuente de la noticia es conocida por sus parodias, y si los detalles y el tono de la historia sugieren que esta se ha escrito en clave de humor.No sería una fake.
    • Sé crítico. Algunas historias son falsas de forma intencionada y con fines ocultos. Mantén una actitud crítica cuando leas una historia y comparte solo las noticias que pienses que son creíbles.
    La lucha contra las informaciones falsas en Internet es una labor de todos. Siempre van a existir noticias sospechosas de ser inciertas y es nuestra labor aprender a detectarlas y evitar su difusión para que no perjudicar a nadie.

    Algunas plataformas y recursos para detectar Fake News:

    • Maldito Bulo. Cuenta con una página web, así con perfiles en Twitter, Facebook e Instagram en los que, de forma regular, reportan noticias falsas y bulos. De la misma manera, piden la colaboración de todos los internautas.
    • El Tragabulos. Sección del suplemento del diario El País destinada a desmentir bulos e identificar noticias falsas e informaciones que se convierten en virales a través de Internet y de las redes social.
    • WikiTribune. Es un proyecto de edición colaborativa que apuesta por ofrecer informaciones periodísticas contrastadas y que, antes de ser publicadas, cuentan con el visto bueno y la revisión de un equipo de periodistas y expertos que las validan.
    • The Trust Project. Es un ejemplo de cómo los medios de comunicación se unen para luchar contra las informaciones falsas en Internet que también perjudican a su credibilidad. En España, cuenta con la colaboración de El Mundo y El País. El objetivo es alertar a los grandes buscadores de que una información que se está difundiendo es falsa.
    • Canales de Vost Spain. Es la plataforma de voluntarios de emergencias. Dispones de diferentes canales en redes sociales de Vost para cada una de las provincias y comunidades autónomas.