Categoría: Empresas y ciberseguridad

Fuga de información, auditoría, ISO 27001, ENS, software y peritaje para empresas.

  • Auditoría de redes y acceso físico a la empresa

    Auditoría de redes y acceso físico a la empresa

    ¿En qué consiste una Auditoría de redes y acceso físico a la empresa?

    Una auditoría de redes es un estudio llevado a cabo en la empresa para analizar y recopilar todos los datos posibles sobre la red con el objetivo de identificar posibles fallos para mejorarlos.

    Este tipo de auditorias proporciona información sobre la efectividad de las practicas llevadas a cabo en la empresa y de cómo actuar ante posibles fallos de funcionamiento. Nuestros Peritos Informáticos expertos en ciberseguridad pueden realizar un informe en el que se detallen todos los pormenores que afectan al buen funcionamiento de la red.

    El Significativo Impacto de la Ciberseguridad en el Entorno Empresarial Español

    Los datos recopilados son más que alarmantes: en el contexto empresarial de España, se estima que aproximadamente el 70% de las compañías han experimentado algún tipo de incidente relacionado con la ciberseguridad en los últimos años. Estas situaciones abarcan desde intrusiones en sistemas hasta intentos de robo de datos sensibles. Sin embargo, lo que agrega un grado de urgencia a esta realidad es el hecho de que el coste promedio derivado de un ciberataque para las empresas españolas asciende a más de 100.000 euros. Esta cifra económica no solo refleja una pérdida financiera sustancial, sino que también subraya la urgente necesidad de implementar medidas preventivas sólidas y adecuadas.

    La sofisticación creciente de los ciberataques y la interconexión digital de las empresas en la actualidad han dado lugar a un panorama de riesgos sin precedentes. La ciberdelincuencia ha evolucionado a pasos agigantados, lo que significa que ningún negocio, independientemente de su tamaño o industria, está exento de la posibilidad de ser atacado. Las brechas de seguridad pueden dar lugar a una serie de consecuencias perjudiciales, como la exposición de información confidencial, la interrupción de operaciones críticas y la pérdida de confianza de los clientes.

    En este contexto, la ciberseguridad no puede ser considerada simplemente como una opción adicional, sino como un imperativo estratégico. Las empresas deben abrazar una mentalidad proactiva y adoptar medidas preventivas eficaces para mitigar los riesgos cibernéticos. Esto implica la implementación de soluciones tecnológicas avanzadas, la capacitación constante del personal en prácticas de seguridad digital y la colaboración con expertos en ciberseguridad para evaluar, mejorar y fortalecer sus sistemas.

    En GlobátiKa Peritos Informáticos, reconocemos la trascendencia de este desafío para las empresas españolas y estamos comprometidos en ofrecer soluciones integrales de ciberseguridad. Nuestros servicios no solo se centran en la prevención, sino también en la respuesta eficiente ante posibles incidentes, con el objetivo de salvaguardar la continuidad de su negocio y la confianza.

    Pasos llevados a cabo por el Perito Informático en una auditoría de redes

    El perito informático realizará estos pasos en función de la empresa a auditar, aunque existen algunos comunes como son:

    1. Análisis y recopilación de toda la información.

    Se hace un inventario de toda la red tanto física (hardware, software y licencias) como virtual (dominios, rangos de red IP, etc). Principalmente se trata de tener toda la información relativa a la red y su funcionamiento.

    2. Análisis y evaluación de vulnerabilidades

    El Perito Informático experto en ciberseguridad pondrá a prueba el sistema para detectar posibles vulnerabilidades. Se trata de realizar un ataque o pentesting

    3. Evaluación de penetración

    En este paso el ataque a la red se hace de forma interna y no externamente como en el paso anterior. Se trata de identificar posibles vulnerabilidades a nivel interno, que en muchas ocasiones tienen que ver con el robo de datos por parte de un empleado. Aunque en otras ocasiones las vulnerabilidades se introducen a través de correos electrónicos o pendrive.

    Se trata de examinar todos los puntos de entrada para determinar posibles debilidades en el sistema.

    4. Análisis de la vulnerabilidad y plan de mejora

    Una vez que todas las vulnerabilidades han sido localizadas y certificadas como tal es necesario realizar un análisis profundo cuyo objetivo sería identificar las causas y formular planes de mejora.

    Tipos de auditoria de redes

    • Física o lógica

    A nivel físico está orientada a conocer los mecanismos a nivel de hardware. Para ello se revisan y comprueban las normar ISO o del cableado y las conexiones.

    A nivel lógico se basa en verificar y evaluar las medidas de protección de la información. Es necesario comprobar los mecanismos de control de acceso a red, los protocolos usados y las cuentas autorizadas.

    • Técnica de cumplimiento

    En estas revisiones se incluye la información de los dispositivos y de los protocolos utilizados. De esta forma corregir y localizar debilidades. Permite conocer los estándares de seguridad de la empresa y los requisitos que debe cumplir.

    Nuestros peritos informáticos expertos en ciberseguridad pueden asesorar a su empresa y buscar la solución que mejor se adapte a sus necesidades. No dude en consultarnos.

    Asesoramiento Especializado en Seguros de Ciberseguridad: Fortaleciendo la Protección Empresarial

    En el entorno empresarial actual, la ciberseguridad ha dejado de ser una mera preocupación para convertirse en una necesidad crítica. En GlobátiKa Peritos Informáticos, reconocemos profundamente la importancia de salvaguardar los activos digitales de las empresas y, con orgullo, presentamos nuestro servicio especializado de «Peritaje de Seguros de Ciberseguridad«. Nuestro equipo de Peritos Informáticos especialistas en Ciberseguridad y Seguros, están altamente capacitados y con una vasta experiencia en el ámbito de la seguridad digital está preparado para colaborar con las empresas y fortalecer su postura de ciberseguridad de manera significativa.

    En situaciones en las que una empresa considera la opción de adquirir una póliza de seguros de ciberseguridad, nuestros expertos están a disposición para brindar un asesoramiento completo y altamente personalizado. A través de un análisis exhaustivo de las necesidades específicas y los riesgos particulares que enfrenta cada entidad, nuestro Perito Informático asesor, puede orientar de manera precisa hacia la cobertura de seguro más adecuada. La clave reside en asegurarnos de que la póliza no solo sea una formalidad, sino que realmente abarque los posibles daños y repercusiones que podrían derivarse de un ciberataque.

    La naturaleza cambiante y cada vez más sofisticada de las amenazas cibernéticas exige una aproximación que sea tanto estratégica como personalizada. Nuestros Peritos Informáticos trabajan mano a mano con las empresas para identificar las vulnerabilidades, diseñar soluciones preventivas y, en el caso de que se requiera una cobertura de seguro, garantizar que la póliza esté configurada de manera precisa y efectiva.

    Contacte con nosotros

    En GlobátiKa Peritos Informáticos, nos posicionamos como líderes en el análisis forense de evidencias digitales y la lucha contra la cibercriminalidad. Nuestro equipo altamente calificado está comprometido en brindar soluciones efectivas y personalizadas que protejan sus activos y su integridad en el ciberespacio.

    Para cualquier consulta, no dude en llamarnos al teléfono 900 649 252, o ponerse contacto a través del formulario de contacto de nuestra página web, estaremos encantados de atenderle.

    Otras entrevistas a Ángel González, CEO de GlobátiKa, en los Medios de Comunicación

    La prensa se hace eco de la ampliación de nuestros laboratorios de informática forense

    Distintos medios de comunicación se han hecho eco esta semana de la ampliación de nuestros laboratorios de informática forense, la división de informática forense…

    GlobátiKa Lab en la entrega de los Premios Pericia Tecnológica 2022

    GlobátiKa Lab en la entrega de los Premios Pericia Tecnológica 2022

    El pasado 23 de septiembre se celebró en la Escuela Nacional de Policía la…

    GlobátiKa en Startup Olé Jaén

    Startup Olé Jaén: Ponencia y mesa redonda con Ángel González, CEO de GlobátiKa Lab

    El pasado 7 de noviembre de 2024, GlobátiKa Lab tuvo el…

    Tras el informe del perito fisionomista de GlobátiKa Lab, un acusado de robo es…

    Un reciente caso de robo ha culminado con la absolución del acusado, gracias al análisis exhaustivo de un equipo de peritos, fisonomistas y expertos…

    ¿Cuándo es necesaria la peritación en redes sociales? Por GlobátiKa Lab

    ¿Cuándo es necesaria la peritación en redes sociales?
    Las redes sociales son entornos virtuales que reflejan el estado de una sociedad. Estos espacios no están…
  • Peritar WooCommerce

    Peritar WooCommerce

    WooCommerce es el sistema que más se usa en el mundo para el comercio Electrónico. Está vinculado a WordPress, esto no lo hace una plataforma más sencilla, si no se maneja bien WordPress es posible encontrarse con muchos problemas en su uso.

    Como cualquier otro sitio web podemos encontrar en las tiendas on line ciertas vulnerabilidades que las hacen atractivas a los piratas informáticos. No olvidemos que al disponer de una pasarela de pago es un objetivo de phishing.

    Nuestro equipo de peritos informaticos en Worpress han realizado hace poco una peritación de WooCommerce para una empresa cuya pagina Web había sido victima de un ataque de Phishing.

    Nuestro cliente recibió un correo electrónico en el que se hacían pasar por WordPress, le pedía actualizar su base de datos. Cuando se le da al botón actualizar te pide el nombre de usuario y contraseña, haciéndose de esta forma con el control de la cuenta. Así, los hackers pudieron acceder al dominio del cliente sin su conocimiento e insertar en el una página de phishing.

    Por suerte, el cliente se dio cuenta a tiempo para tomar medidas y restablecer la seguridad de su plataforma de ecommerce antes de que el daño fuera mayor. Por nuestra parte, se realizó una peritación del correo electrónico recibido, así como de la certificación de la web. Y de esta manera, tener todas las pruebas necesarias para interponer una denuncia ante los cuerpos de seguridad del estado.

    Hay que tener en cuenta que detectar un ataque de phishing es muy difícil. La mayoría de propietarios se dan cuenta de que su web ha sido pirateada cuando ya es demasiado tarde.

    Usted puede estar siendo víctima en este momento de una ataque de phishing en su web. Si tiene alguna sospecha no dude en ponerse en contacto con nosotros. Podemos encontrar la solución a su problema.

  • Peritar WordPress

    Peritar WordPress

    WordPress es uno de los sistemas más utilizados por todos los sitios web para la gestión de contenidos. Y como sucede WooCommerce, también es la preferida de los piratas informáticos.

    Como peritos informáticos expertos en WordPress tenemos amplia experiencia en problemas derivados de una falta de seguridad o un mal uso de wordPress.

    Existen una serie de indicios de que tu web está sufriendo un ataque y que debemos conocer:

    • Exagerado aumento de visitas, es posible que el servidor avise de que el ancho de banda está al limite, esto puede ser debido a que la página se ha redirigido incrementando las visitas fantasmas y ralentizando la web.
    • Disminución de las visitas. También puede pasar lo contrario, haciendo lo mismo de siempre tu web tiene menos visitas, lo que indica claramente un Hackeo.
    • Contenido no deseado, se publica en tu web contenido que no has publicado tu. Como peritos informáticos nos hemos encontrado con casos en los que un ex trabajador con acceso a WordPress ha realizado modificaciones para perjudicar a la empresa.
    • No recibes correos, si tu servidor no está lleno y no recibe correos como habitualmente, es posible que estén hackeado el correo
    • Correos SPAM, los clientes te avisan de que los mensajes no les llegan o van directamente a SPAM.

    Si se encuentra ante este o cualquier otro problema seguramente necesite la ayuda de un perito informático para certificar la manipulación o Hackeo de la web.

    Podemos hacer un estudio temporal del ordenador de su empresa para comprobar el uso y de esta forma eximir de responsabilidades en caso de delito.

    Además, podemos detectar si los archivos del Core de WordPress han sido modificados. No dude en consultarnos.

    Contacta con nosotros: 900649252 y consulte con nuestro perito informático. ¿No sabe que es un perito informático? Aquí te lo contamos todo.

  • Vehículos ciberatacados.

    Vehículos ciberatacados.

    Este caso nos llega de un particular de Barcelona, donde nos informa de, que está experimentando problemas con su vehículo y necesita una pericial informática de su automóvil al que cree que están ciberatacando.

    Algo tan sencillo, y obligatorio en los nuevos modelos, como el sensor de presión de los neumáticos puede ser motivo de que nuestros vehículos sean ciberatacados.

    Cada vez los vehículos añaden más tecnología entre sus funciones, siempre en pro a aumentar la seguridad vial y la experiencia de los pasajeros.

    En pocos años, el coche será capaz de emitir y recibir información de forma inalámbrica, lo que, según muchos fabricantes, evitará colisiones entre vehículos. Pero para llegar a ese fin, deben de incorporar sensores a los vehículos.

    Estos sensores se comunican de forma inalámbrica con el sistema de computación del vehículo, para mostrar información o aumentar la seguridad de los ocupantes.

    Estas comunicaciones inalámbricas se producen, generalmente, por protocolos bien conocidos (Bluetooth, BLE, Wireless), pero las nuevas tecnologías conllevan nuevos protocolos de comunicación que si están mal implementados o protegidos pueden significar una puerta de entrada para los ciberdelincuentes.

    TPMS

    El sistema TPMS “Tire Pressure Monitoring System” se encarga de controlar la presión del aire en los neumáticos del vehículo. Este sistema fue diseñado como un sistema de seguridad que nos avisa si la presión está por encima o por debajo de lo recomendado.

    El sistema TPMS activo, que es el que nos centraremos aquí, van normalmente instalados junto a la válvula de inflado, y se comunica por señal de radio con la centralita del vehículo.

    Pues gracias al diseño de esta tecnología, estas comunicaciones pueden ser interceptadas y modificadas.

    Estas señales se emiten en abierto y sin cifrado. Gracias a ingeniería inversa se ha podido descubrir el formato usado por los fabricantes.

    Además de transmitir en texto plano, van acompañados de un identificador único y un sistema de Checksum (comprobación de que lo que se envía es igual a lo que se recibe).

    Suplantación

    Al no existir autenticación entre el emisor y el receptor, es posible suplantar la identidad de una de las partes. Con equipos de radiofrecuencia capaces de transmitir señales, podemos detectar, copiar una señal y emitirla para confundir a la ECU (Unidad de control del motor).

    Desde Peritos Informáticos podemos comprobar el registro de su vehículo para comprobar la autenticidad de estas señales, indicando así si los vehículos ha sido ciberatacados.

    Si tienes sospechas de que estas técnicas están siendo usadas con su vehículo, o cualquier otra, no dude en contactar con nuestros peritos informáticos especializados en vehículos para que le ayudemos con su problemática.

  • ¿Pueden hackear mi empresa por email?

    ¿Pueden hackear mi empresa por email?

    El email es un medio de comunicación vital tanto para particulares como empresas. Es una forma sencilla y rápida de adjuntar ficheros, realizar negociaciones comerciales o simplemente enviar mensajes. Pero por otra parte conlleva una de las entradas de malware y amenazas más importantes del sector.

    Por eso, te vamos a contar, con una sencilla herramienta, las probabilidades que tiene su empresa de ser atacada vía email.

    Importancia correo electrónico – empresas.

    Es raro hoy en día encontrar alguna empresa que no tenga al menos una cuenta de correo asociada, aunque sea para mantener contacto con proveedores, clientes, etc.

    Esta importancia y presencia en casi todas las empresas del mundo, lo hace un foco de problemas de seguridad y ataques. Por eso muchos de los ataques más famosos y más dañinos se han producido por este medio, normalmente por el mal uso del correo electrónico.

    Con la herramienta que vamos a mencionar a continuación, podemos calcular la probabilidad de sufrir un ataque informático.

    Probabilidad de ser atacados.

    Son muchos los factores que afectan a la posibilidad de que seamos atacados por correo electrónico. El sector y el tipo de empresa afecta, pero también el número de correos electrónicos que tenemos, o la cantidad que enviamos y recibimos, además del nivel de estrés y agotamiento del personal.

    La herramienta Egress nos permite determinar esta probabilidad. Es muy sencilla de usar, además de intuitiva, y solo nos pedirá dos factores calculables de nuestra empresa: el número de correos que tenemos y la industria a la que pertenece. Los otros dos factores a calcular son más difíciles y dependerá de la interpretación que le demos, que son el nivel de estrés y cuan agotado está el personal.

    Más allá de esta página que nos calcula la probabilidad de que seamos hackeados también podemos utilizar otras que nos dicen si hemos sido atacados. Una manera de descubrir si nuestro e-mail está en peligro. Un ejemplo es el administrador de contraseñas de Google. Nos permite saber si nuestras claves han sido robadas.

    Consejos de seguridad para no ser hackeado

    Utilizar contraseñas fuertes

    Algo vital es utilizar contraseñas fuertes. Esto significa que sean únicas, largas y no contengan palabras o dígitos que nos relacionen. Una buena clave tiene que contener letras (mayúsculas y minúsculas), números y otros caracteres especiales. Solo así estaremos creando una contraseña verdaderamente fuerte. También es aconsejable cambiar nuestras claves periódicamente.

    Utilizar autenticación en dos pasos

    Cada vez son más las plataformas y servicios que cuentan con autenticación en dos pasos. Nos permiten agregar un paso más a la hora de iniciar sesión. De esta forma incluso aunque alguien robara nuestra contraseña no podría acceder a la cuenta sin ese segundo paso. Nuestro consejo es habilitar la autenticación en dos pasos siempre que sea posible. Muchas redes sociales, cuentas de correo electrónico y plataformas en general en la red incluyen esta opción. Es una forma más de evitar ser hackeados.

    Mantener el equipo seguro y actualizado

    Por supuesto hay que mantener el equipo en buen estado. Esto significa utilizar herramientas de seguridad con las que poder detectar malware y posibles amenazas que lleguen a nuestro sistema. Un buen antivirus puede ayudar a eliminarlas. De la misma forma es vital tener los dispositivos y sistemas siempre actualizados. A veces pueden surgir vulnerabilidades que son aprovechadas por piratas informáticos para llevar a cabo sus ataques. Si tenemos todos los parches y actualizaciones instalados podremos hacer frente a estos problemas.

    Sentido común

    Por último, aunque es lo más importante, hay que tener sentido común. Muchos tipos de ataques necesitan de la interacción del usuario. Un ejemplo son los ataques Phishing que están tan presentes hoy en día. Hay que estar siempre alerta y no caer en posibles trampas que puedan robar nuestras credenciales y contraseñas. Es importante descargar siempre de fuentes oficiales, no acceder a links de terceros que no sean de garantías, tener cuidado con posibles archivos adjuntos que lleguen por e-mail, etc.

    Perito Informático Email – 900 649 252

  • Implantación de la normativa ISO 27001

    Implantación de la normativa ISO 27001

    Implantación ISO 27001 en las empresas: La clave para la seguridad de la información

    En GlobátiKa Peritos Informáticos ofrecemos el servicio de asesoramiento e implantación de la norma ISO 27001 en su empresa. En el mundo actual, donde la información se ha convertido en uno de los activos más valiosos de las organizaciones, es fundamental garantizar su confidencialidad, integridad y disponibilidad. La norma ISO 27001 proporciona un marco sólido para lograr estos objetivos y establecer un sistema de gestión de seguridad de la información (SGSI) eficaz.

    ¿Qué es ISO 27001?

    La norma ISO 27001 es un estándar internacional que define los requisitos para establecer, implementar, mantener y mejorar un SGSI en una organización. Proporciona un enfoque sistemático y estructurado para identificar, analizar y abordar los riesgos relacionados con la seguridad de la información. La ISO 27001 se basa en un ciclo de mejora continua conocido como el ciclo PDCA (Planificar, Hacer, Verificar, Actuar) y se adapta a las necesidades específicas de cada empresa.

    S.G.S.I. ¿Qué es?

    El término «seguridad de la información» se refiere a la gestión, mantenimiento y logro de tres factores fundamentales: confidencialidad, integridad y disponibilidad. La confidencialidad implica que la información solo debe ser accesible por aquellos que tienen los permisos adecuados. La integridad garantiza que solo los usuarios autorizados puedan modificar la información. Y la disponibilidad asegura que los usuarios con los permisos adecuados puedan acceder a la información cuando sea necesario.

    Una gestión adecuada de la información nos permite:

    1. Garantizar la confidencialidad: Proteger la información sensible de accesos no autorizados y asegurar que solo las personas adecuadas puedan acceder a ella.
    2. Asegurar la integridad: Evitar modificaciones no autorizadas o no deseadas en la información, manteniendo su exactitud y confiabilidad.
    3. Garantizar la disponibilidad: Asegurar que la información esté disponible para aquellos usuarios autorizados en el momento en que la necesiten.

    ¿Por qué ISO 27001 es importante para su empresa?

    La implantación de la norma ISO 27001 en su empresa ofrece una serie de beneficios significativos:

    1. Cumplimiento de los requerimientos legales: La norma ISO 27001 ayuda a garantizar el cumplimiento de las leyes y regulaciones relacionadas con la seguridad de la información, lo que puede evitar sanciones y problemas legales.
    2. Ventaja comercial: Contar con la certificación ISO 27001 puede diferenciar a su empresa de la competencia y proporcionar una ventaja comercial significativa. Demuestra su compromiso con la seguridad de la información y genera confianza en sus clientes y socios comerciales.
    3. Organización más eficiente: La implantación de un SGSI basado en la norma ISO 27001 implica la implementación de controles y procedimientos adecuados para proteger la información. Esto conduce a una mayor eficiencia en los procesos internos y una reducción de los riesgos relacionados con la seguridad de la información.
    4. Menos costes: La prevención de incidentes de seguridad y la mitigación de riesgos pueden ayudar a reducir los costes asociados con la pérdida de datos, el tiempo de inactividad y las consecuencias legales y reputacionales.

    ¿A qué empresas va dirigido el ISO 27001?

    La norma ISO 27001 está dirigida a empresas que valoran la certificación de un estándar de seguridad de la información y desean aplicar las mejores prácticas que este ofrece. Estas empresas incluyen:

    • Aquellas que reconocen las ventajas de estar certificadas por un estándar de seguridad de la información y desean implementar controles efectivos para proteger sus activos de información.
    • Empresas que dan importancia a sus tecnologías de la información (TI) y optan por servicios basados en Internet, prescindiendo en gran medida de personal físico.
    • Empresas dedicadas a sectores específicos que requieren la certificación en seguridad de TI para obtener una ventaja competitiva y cumplir con las expectativas de sus clientes y socios comerciales.

    ¿Cuál es el proceso de implantación de la ISO 27001 con GlobátiKa Peritos Informáticos?

    En GlobátiKa Peritos Informáticos contamos con un equipo de expertos en seguridad de la información y ofrece servicios profesionales para la implantación de la ISO 27001 en su empresa. Nuestro proceso de implantación incluye:

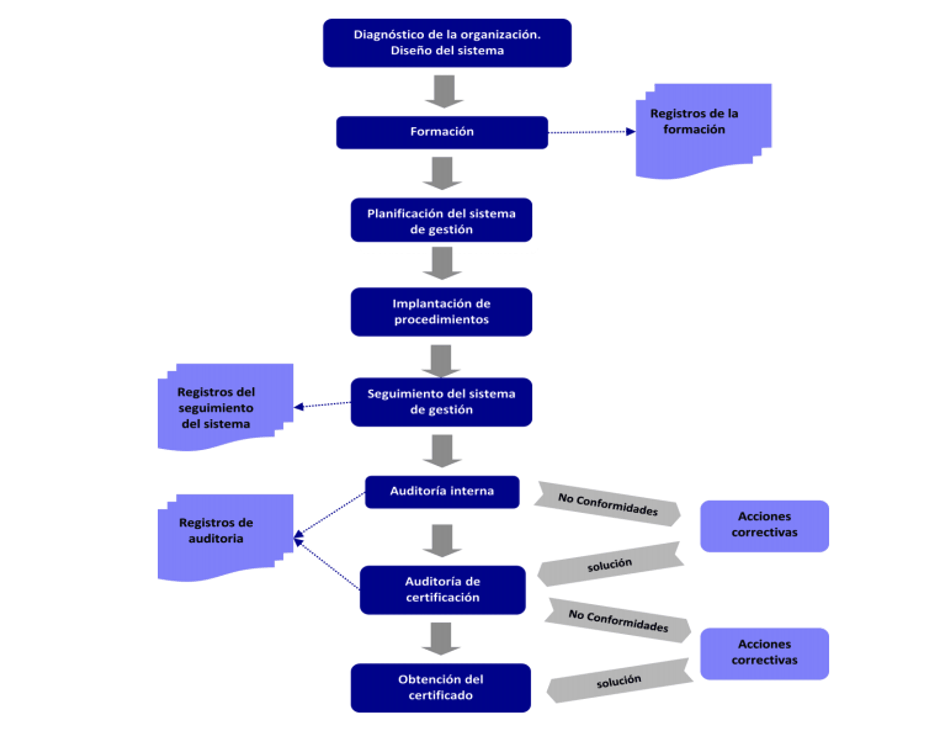
    1. Implantación de la norma ISO/IEC 27001:2013: Realizamos una revisión exhaustiva del mapa y la estructura de procesos de su organización, así como del Manual de gestión integrado. Redactamos procedimientos específicos que incluyen los nuevos requisitos de la norma y llevamos a cabo la implantación de los registros necesarios para el cumplimiento de la norma.
    2. Obtención de la certificación del Sistema de Gestión: Colaboramos con una entidad certificadora acreditada para llevar a cabo la auditoría y obtener la certificación del Sistema de Gestión según la norma ISO/IEC 27001:2013. Durante este proceso, ofrecemos asistencia en todas las etapas, desde el diagnóstico inicial hasta la redacción de informes y la resolución de desviaciones y oportunidades de mejora.

    Fases para la implantación ISO 27001 por GlobatiKa Peritos InformaticosPlazo de ejecución y planificación de actividades
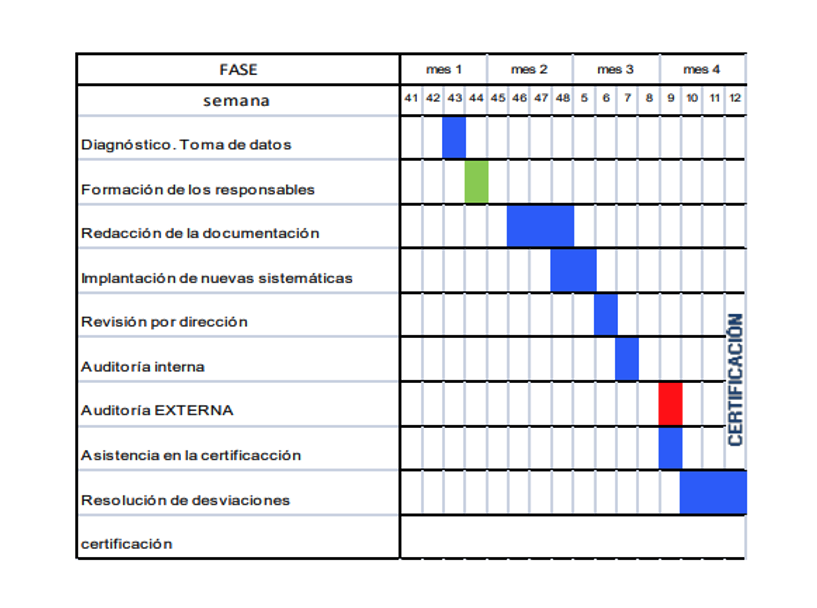
    La duración del proyecto de implantación de la ISO 27001 será de 3 a 4 meses, a partir de la aceptación de nuestra oferta. Para cumplir con la planificación establecida, es necesario contar con el compromiso decidido del equipo directivo de su organización y la participación activa de todas las personas involucradas en el proyecto.

    Plazo de ejecución y planificación de actividades ISO 27001 por GlobatiKa Peritos InformaticosCondiciones económicas

    En GlobátiKa Peritos Informáticos, comprendemos la importancia de brindar un servicio integral en la implantación de la norma ISO 27001. Por eso, el precio del proyecto incluye una serie de elementos clave para garantizar su éxito.

    En primer lugar, contará con un diagnóstico inicial realizado por un experto en seguridad de la información. Este diagnóstico nos permitirá conocer a fondo las necesidades y particularidades de su empresa, y nos servirá de base para diseñar un plan de implantación personalizado. Durante todo el proyecto, nuestro equipo estará a su disposición para brindarle el apoyo necesario.

    Además, nos encargaremos de la adaptación de la documentación y la implantación de la norma ISO/IEC 27001:2013 en su organización. Esto implica la revisión y actualización de los procesos existentes, así como la implementación de nuevos procedimientos y registros necesarios para cumplir con los requisitos de la norma.

    En cuanto al tiempo estimado, el proyecto se desarrollará a lo largo de un período de 15 a 22 horas al mes, ajustándonos a su disponibilidad y necesidades. En cuanto al costo total, este será determinado en base a un presupuesto personalizado que se ajuste a las características y alcance de su empresa. Cabe destacar que los gastos correspondientes a la entidad certificadora y las actividades formativas no están incluidos en el precio del proyecto.

    FAQ – Preguntas frecuentes sobre la Implantación de la normativa ISO 27001

    1. ¿Estamos cumpliendo el marco legal en cuanto a licencias de software, propiedad intelectual, etc.?

    La implantación de la norma ISO 27001 ayuda a asegurar el cumplimiento de los requisitos legales relacionados con la seguridad de la información, incluyendo el uso adecuado de licencias de software y la protección de la propiedad intelectual.

    1. ¿Los datos privados de nuestra empresa están suficientemente protegidos?

    La implantación de un SGSI basado en la norma ISO 27001 garantiza la implementación de controles y medidas de seguridad adecuados para proteger los datos privados de su empresa.

    1. ¿Nuestros empleados están utilizando los sistemas informáticos de manera correcta y para los fines diseñados?

    La norma ISO 27001 incluye controles relacionados con la gestión de los sistemas informáticos y la concienciación del personal. Esto asegura que los empleados utilicen los sistemas de manera adecuada y para los fines previstos.

    1. ¿Nuestra empresa está tomando las medidas adecuadas para asegurar el sistema contra el robo de información y los ataques?

    La implantación de la ISO 27001 implica la implementación de controles de seguridad de la información que ayudan a proteger el sistema contra el robo de información, los ataques cibernéticos y otras amenazas.

    En GlobátiKa Peritos Informáticos, entendemos la importancia de la seguridad de la información en su empresa. Nuestro equipo de expertos está preparado para brindarle el apoyo necesario en la implantación de la norma ISO 27001 y ayudarlo a proteger sus activos de información de manera eficaz. No dude en contactarnos para obtener más información y solicitar nuestros servicios profesionales.

  • Peritar vulnerabilidades Android

    Peritar vulnerabilidades Android

    Existen muchas vulnerabilidades en teléfonos Android donde un perito informático Android le puede ayudar.

    Son de nivel crítico y con ellas el atacante puede:

    Estas son algunas de las vulnerabilidades que un perito informático suele peritar:

    1. Activar una llamada VoIP mediante la app VK (Baja)

    La primera vulnerabilidad está presente en el vk.voip y en la existencia de un componente llamado LinkRedirActivity, que permite a un atacante hacer una llamada por VoIP a una cuenta de VK instalando la app en el móvil sin el permiso del usuario e incluso con la pantalla apagada. Esa cuenta puede estar en control de atacante, que puede mantener la llamada activa cuanto quiera para escuchar conversaciones. Nuestro perito informático Android estudia esta App y su procedencia.

    1. Transferir una llamada en la interfaz IMS (Moderada)

    La app del sistema QtilMS, implementada por Qualcomm, expone dos APIs (SendCallTransferRequest y SendCallForwardUncondTimer) a ser hackeadas. Ambas APIs son accesibles por una app con permisos para realizar llamadas. Sin embargo, el servicio QtilMS no comprueba los privilegios, por lo que el atacante puede realizar cualquier llamada. Al peritar su teléfono Android, comprobamos los permisos de estas dos APIs.

    1. Llamada de spam VoIP debido a nombre SIP alterado (Alta)

    La tercera vulnerabilidad permite realizar una llamada que no puede rechazarse, ya que hay se puede modificar el SIP (Protocolo de iniciación de sesión) para que el botón de llamada no aparezca en la pantalla. Este tipo de vulnerabilidad se conoce como “bomba VoIP”. La única manera de rechazarla es poner el móvil en modo avión u otro método para desconectarse de la red. El perito informático Android estudia la modificación del SIP para ver posibles manipulaciones.

    1. Ataque Remoto DDoS al aceptar llamada (Alta)

    La cuarta vulnerabilidad consiste en un ataque DDoS que puede hacer que el móvil Android de la víctima se cuelgue al coger la llamada mediante la recepción de un archivo cfg (archivo de configuración). Peritamos su teléfono Android y descubrimos la procedencia de este archivo.

    1. Ejecutar código remoto mediante Bluetooth (Critica)

    La quinta vulnerabilidad puede aprovecharse por un atacante cuando el móvil está conectado a un dispositivo Bluetooth cercano. El desbordamiento de búfer se produce cuando un atacante nos llamada con un número de más de 513 bytes. Ahí, un atacante puede sobrescribir la dirección de la respuesta, pudiendo pasar a ejecutar código de forma remota. Este numero puede ser localizado por nuestro Perito informático Android.

    1. DDoS remoto mediante Bluetooth (Alta)

    Muy parecida a la anterior, esta vulnerabilidad se ejecuta cuando el estado de la llamada BTHF_CALL_INCOMING se cambia, y sólo cuando un dispositivo está conectado a otro por Bluetooth. Sólo es necesario que se reciba la llamada en lugar de responder como ocurría con la cuarta. Para solucionar el fallo, es necesario restringir la longitud del número de una llamada en el módulo Bluetooth. Peritamos su teléfono Android para comprobar esta manipulación.

    1. Filtrado de Datos y DDoS mediante fichero falso (Alta)

    Esta vulnerabilidad permite a un atacante realizar un ataque DDoS permanente si la IP del servidor se configura para que sobreescriba otra aplicación del sistema. Al usar un archivo mmssms.db falso, el real no se puede crear y por tanto se bloquea la funcionalidad de enviar y recibir SMS. Es necesario hacer un factory reset (reinicio de fábrica) al móvil para que vuelva a funcionar. Nuestro perito informático Android identifica el fichero y la procedencia.

    1. Cambio de emisor de llamada debido a “&” (Alta)

    Con sólo introducir el carácter “&” a un número de teléfono, el PSTN (Public Switched Telephone Network) del móvil trata el número antes de ese carácter como el del emisor de la llamada, y todo el que venga después como el del receptor. Con ello, se puede realizar una llamada de spoofing (hacerse pasar por otro número). Peritamos estos parámetros en la memoria de su teléfono Android.

    1. Spoofing del CallerID (Alta)

    Por último, este ataque se aprovecha de otra inconsistencia que ocurre en el phone-context, que es lo que se usa para mencionar el prefijo de un número de teléfono. Google lo gestiona con el sistema de CallerID, que intenta cotejar si un número es de spam o es conocido. A raíz de ello, un atacante puede hacerse pasar por otro al realizar una llamada. Nuestro perito informático Android realiza un estudio del CallerID para identificar manipulaciones.

  • Informática Forense y Honeypot

    Informática Forense y Honeypot

    La informática forense deba adaptarse e ir evolucionando a la vez que los delitos cometidos en este tipo de plataformas. La informática forense requiere medios que permitan mantener un proceso de investigación que dé solución a los nuevos retos. Pero cabe destacar que no siempre los casos a los cuales se enfrenta el investigador son iguales. Una de las principales herramientas que pueden ayudar a mejorar las investigaciones son los Honeypot.

    ¿Qué es un ‘honeypot’?

    Un honeypot es un recurso flexible de seguridad informática cuyo valor se basa en que éste sea comprometido, atacado y probado. Con el fin de aportar información al perito forense. Teniendo en cuenta esta definición, podemos ver que el honeypot no es una herramienta que mitigue el riesgo o forme parte de la defensa. Sino que realiza un análisis forense de los ataques recibidos en un dispositivo o red.

    ¿Cómo funciona un ‘honeypot’?

    El procedimiento consiste en mantener una debilidad o vulnerabilidad en un programa, sistema operativo, protocolo o en cualquier otro elemento del equipo susceptible de ser atacado. Y que, por lo tanto, motive al atacante a utilizarlo, de tal forma que se muestre dispuesto a emplear todas sus habilidades para explotar dicha debilidad y obtener el acceso al sistema.

    ¿Y cómo frenamos un ataque?

    Por muy controladas que tengamos sus acciones, nada puede evitar que en cualquier momento esa persona se sienta vigilada u observada, se ponga nerviosa y destruya datos o se haga con el comportamiento de la máquina.

    Una forma de monitorizar dicha preocupación sin comprometer excesivamente la integridad de nuestro sistema expuesto es el uso de honeypot. La idea es construir un sistema que simule ser real, pero donde los datos expuestos no son de relevancia. De ese modo se permite al atacante revisar o incluso manipular la información sin poner en peligro los datos importantes.Para ello se utiliza una máquina denominada “trampa”, que es sobre la que trabaja realmente el atacante y de la que podemos obtener la información necesaria sobre éste sin que se percate nuestra presencia. Así se consigue que el atacante piense que su intrusión ha sido un éxito y continúe con ella, mientras nosotros, por otro lado, la estamos monitorizando a la vez que recopilamos información sobre sus movimientos y su manera de actuar.

    Esta práctica, junto al informe pericial resultante, nos da una ventaja significativa a la hora de incriminar al atacante de nuestra red corporativa o doméstica. No dude en contactar con nosotros y le ayudaremos

  • Metodología OSSTMM

    Metodología OSSTMM

    La metodología OSSTMM (Open Source Security Testing Methodology Manual, Manual de código abierto para la realización de pruebas de seguridad). Trata sobre la seguridad operacional. Se fundamenta en saber y medir que tan bien funciona la seguridad de una empresa. Las auditorías de seguridad que utilizan una metodología OSSTMM obtienen una compresión profunda de la interconexión de las cosas.

    Todas las personas, los procesos, los sistemas y el software tienen algún tipo de relación y esta interconexión requiere interacciones. Algunas de estas interacciones son pasivas y otras no; otras son simbióticas, mientras que otras son parasitarias. Algunas interacciones están controladas por un lado de la relación, mientras que otras están controladas por ambos. Lo que queremos es que nuestros sistemas se equilibren perfectamente con las interacciones que queremos o necesitamos.

    Entonces, cuando realizamos una auditoría informática probamos las operaciones, obtenemos una visión general de todas nuestras relaciones. Yendo y viniendo, además podemos ver la interconexión de las operaciones con gran detalle y podemos trazar un mapa de lo que nos hace nuestro negocio y nuestras operaciones lo que son y pueden ser.

    Desde una perspectiva técnica, esta metodología está dividida en 4 grupos clave:

    1. El alcance. Se define un proceso que recolecta de información en todos los bienes en el ambiente objetivo.
    2. El canal. Nos determinar el tipo de comunicación e interacción que habrá con los bienes los cuales pueden ser físicos, espectros y comunicativos. Todos estos canales representan un único set de los componentes de seguridad y deben ser testados y verificados durante el periodo de evaluación.
    3. El índice. Clasifica bienes objetivo que se corresponde con sus particulares identificaciones como la dirección MAC o la dirección IP.
    4. El vector. Se concluye en qué dirección puede el perito informático evaluar y analizar cada bien funcional.
  • Ley hipotecaria: reguladora de contratos de crédito

    Ley hipotecaria: reguladora de contratos de crédito

    El pasado día 16 de junio entró en vigor la Ley Reguladora de los Contratos del Crédito Inmobiliario conocida como Ley Hipotecaria. Cuyo objetivo es garantizar la protección de los consumidores a la hora de firmar un préstamo hipotecario con el banco. Con esta legislación se pretende asegurar que los clientes entienden los contratos firmados y no se exponen a cláusulas abusivas como los gastos de formalización, intereses de demora o las cláusulas suelo.

    Características de la Ley Hipotecaria

    Las principales características son:

    • Mayor protección para el cliente y aumento del papel de notario. El cliente dispondrá del contrato hipotecario con diez días de antelación para su estudio, viniendo el notario obligado a explicar con detalle las características del préstamo.
    • Disminución de gastos para el cliente. Se distribuye los gastos de la constitución del préstamo, siendo por cuenta del banco los gastos a gestoría, notaría, IAJD y el registro, siendo por cuenta del cliente los gastos de tasación y copias de la escritura.
    • Desaparece la cláusula suelo. En los nuevos contratos no aparecerá cláusula limitativa mínima de tipos de interés.
    • Elección de tasador. El gasto de tasación la sigue asumiendo el cliente, que a cambio se reserva el derecho de elegir el tasador de la vivienda.
    • Endurecimiento para los desahucios. Las condiciones para que el banco pueda optar por esta vía se incrementan, pasando que las cuotas impagadas deben superar el 3% del capital concedido o 12 cuotas mensuales si se produce en la primera mitad de vida de un préstamo, y el 7% del capital concedido o 15 cuotas mensuales si ocurre durante la segunda mitad.

    Es posible que necesite consultar alguna de las cláusulas de su hipoteca. Póngase en contacto con nuestros peritos contables que pueden ayudarle a resolver las dudas que puedan surgir.